
Claude Security сканирует код постоянно и следит за фиксами
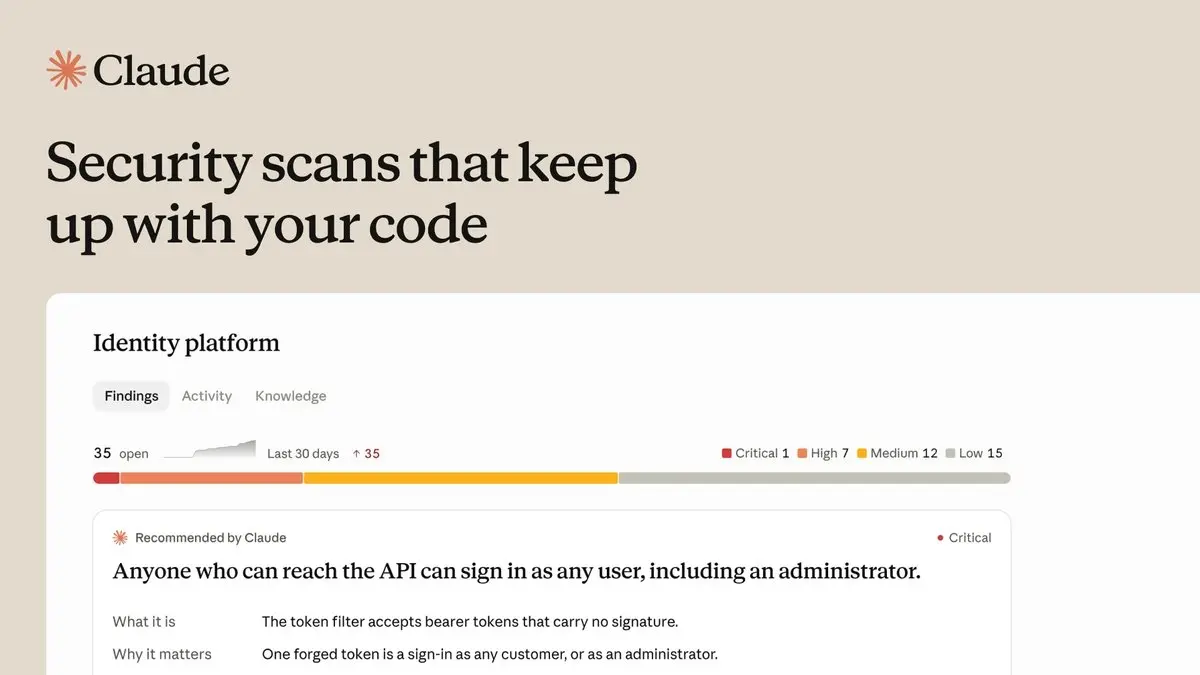
Anthropic 21 октября перевела Claude Security с разовых сканов на постоянное наблюдение за кодом. Как сказано в анонсе Anthropic, репозитории подключают один раз, а дальше сервис сам проверяет изменения, отмечает исправленные находки и решает, что важно, с учётом того, что команда рассказала ему о своей инфраструктуре.
Новая версия вышла в публичной бете для клиентов Claude Enterprise. С апреля, когда сервис открыли в бете, тысячи организаций нашли с ним больше миллиона уязвимостей. Под капотом работает всё семейство моделей Anthropic, включая Claude Mythos, и отдельный доступ через Cyber Verification Program для этого не нужен. Модели семейства Mythos сканер получил ещё в августе. На первые два месяца организациям дают по 25 000 долларов бесплатных кредитов в месяц. Предложение действует для использования до 31 декабря 2026 года, условия опубликованы в Help Center.
Скан по изменениям
В апрельской бете работа выглядела так: выбрать репозиторий, при желании сузить область до каталога или ветки и запустить скан. В бете были и сканы по расписанию с заданной частотой. Но скан фиксирует один момент, а код меняется каждый день, и команды, как объясняют в Anthropic, просили покрытие, которое остаётся актуальным без чьего-то расписания.
Работа начинается с проекта. Репозитории подключают через GitHub-приложение Claude (поддерживается и GitHub Enterprise Server) или через токен доступа для GitLab и других Git-провайдеров. Для каждого задают ветку и область сканирования. Сначала Claude проводит глубокий базовый скан, а дальше регулярно проверяет изменения, и как именно, зависит от их риска и сложности. Список находок при этом держится близко к текущему состоянию кода.
В один проект можно положить несколько репозиториев. При скане Claude не ищет известные шаблоны: он разбирает, как компоненты взаимодействуют между файлами и модулями, и прослеживает потоки данных. Несколько репозиториев в одном проекте нужны, чтобы ловить проблемы, которые живут между сервисами. В Anthropic приводят пример: бэкенд доверяет входным данным, которые должен был проверить клиент.
Когда находка считается закрытой
Большинство исправлений делают не в том инструменте, который нашёл проблему. Поэтому Claude Security сверяет открытые находки с изменившимся кодом и закрывает находку, когда фикс попадает в код. Неважно, чинили ли её в Claude Code или в отдельном процессе команды. Если тот же баг потом обнаружится снова, находка откроется сама.
В бете находки можно было отклонять с записанной причиной, чтобы следующие проверяющие доверяли прошлому разбору, и выгружать в CSV или Markdown. Сверка с фиксами появилась только сейчас, хотя ещё по итогам тестирования в Anthropic называли главной метрикой время от скана до исправления. По словам компании, несколько команд проходили путь от скана до применённого патча за один присест.
Модель угроз пишет Claude, правит команда
Часть защиты по одному коду не видна: правила на балансировщике, сегментация сети, внутренние политики. Под это в каждом проекте появилась база знаний. В ней описывают, как развёрнут код, какие политики безопасности действуют, и вообще всё, что нужно знать новому инженеру по безопасности в команде.
Кроме того, Claude сам строит по коду модель угроз, описание того, кто и через какие точки входа может атаковать систему и что при этом под ударом. Команда может её просмотреть и отредактировать. Следующие сканы опираются на эту модель, когда решают, что стоит отмечать, а добавленный контекст помогает пропускать риски, которые в вашей среде уже закрыты.
От модели угроз зависит и оценка серьёзности. Раньше к каждой находке прилагались уверенность Claude в том, что уязвимость настоящая, серьёзность, вероятные последствия, способ воспроизведения и инструкции для патча, который можно открыть в Claude Code в вебе. В новой версии серьёзность считается относительно модели угроз конкретного проекта, а к находке добавляется объяснение, как атакующий доберётся до уязвимого кода. Так команда сначала чинит то, до чего реально можно дотянуться. Путь атаки может идти ещё и с диаграммой.
API, MCP и роли
Находки уходят в рабочие инструменты через новый API. Через него можно получать списки проектов и находок и читать их, закрывать и переоткрывать находки, создавать проекты и управлять ими вместе с их репозиториями. Персональный токен создают в настройках Claude Security, и он видит и меняет только то, что доступно самому пользователю. Вебхуки, которые в бете отправляли результаты сканов в Slack, Jira и другие системы, сообщают и о каждой новой находке.
Claude Security также доступен как MCP-коннектор в Claude.ai и Claude Code. Инженер может открыть находку, расспросить о ней Claude, начать исправление и отметить его готовым в одной сессии.
Для больших внедрений появились роли: админы решают, кто может смотреть проекты, кто разбирает находки, а кто создаёт новые проекты. Включается сервис в админ-консоли, и там же задаётся, у кого в команде будет доступ. Так сканер можно открыть всем командам, которые владеют кодом, не раздавая каждому право заводить проекты.
Дальше
Claude нашёл в OpenSSH около 4 500 строк, открытых до входа
Около 4 500 строк экспериментального кода в OpenSSH были доступны клиенту до входа, даже если администратор выключал алгоритм. Claude нашёл их в версии 10.4, а исправление дошло до 10.6. Код, доступный до входа, у вас проверяют люди или Claude?
Читайте также
- OSS Scanner отправил мейнтейнерам 77 критических находок
- Anthropic шлёт опенсорсу находки моделей без ручной проверки
- Anthropic открывает Claude для пентестов и red-teaming
- Claude Security сканирует репозитории на Mythos 5
- Anthropic Plans to Change Data Retention Policy for Advanced AI
- Поток находок Mythos перегрузил инженеров Rubrik
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.