
grith останавливает 0,27% действий Claude Code
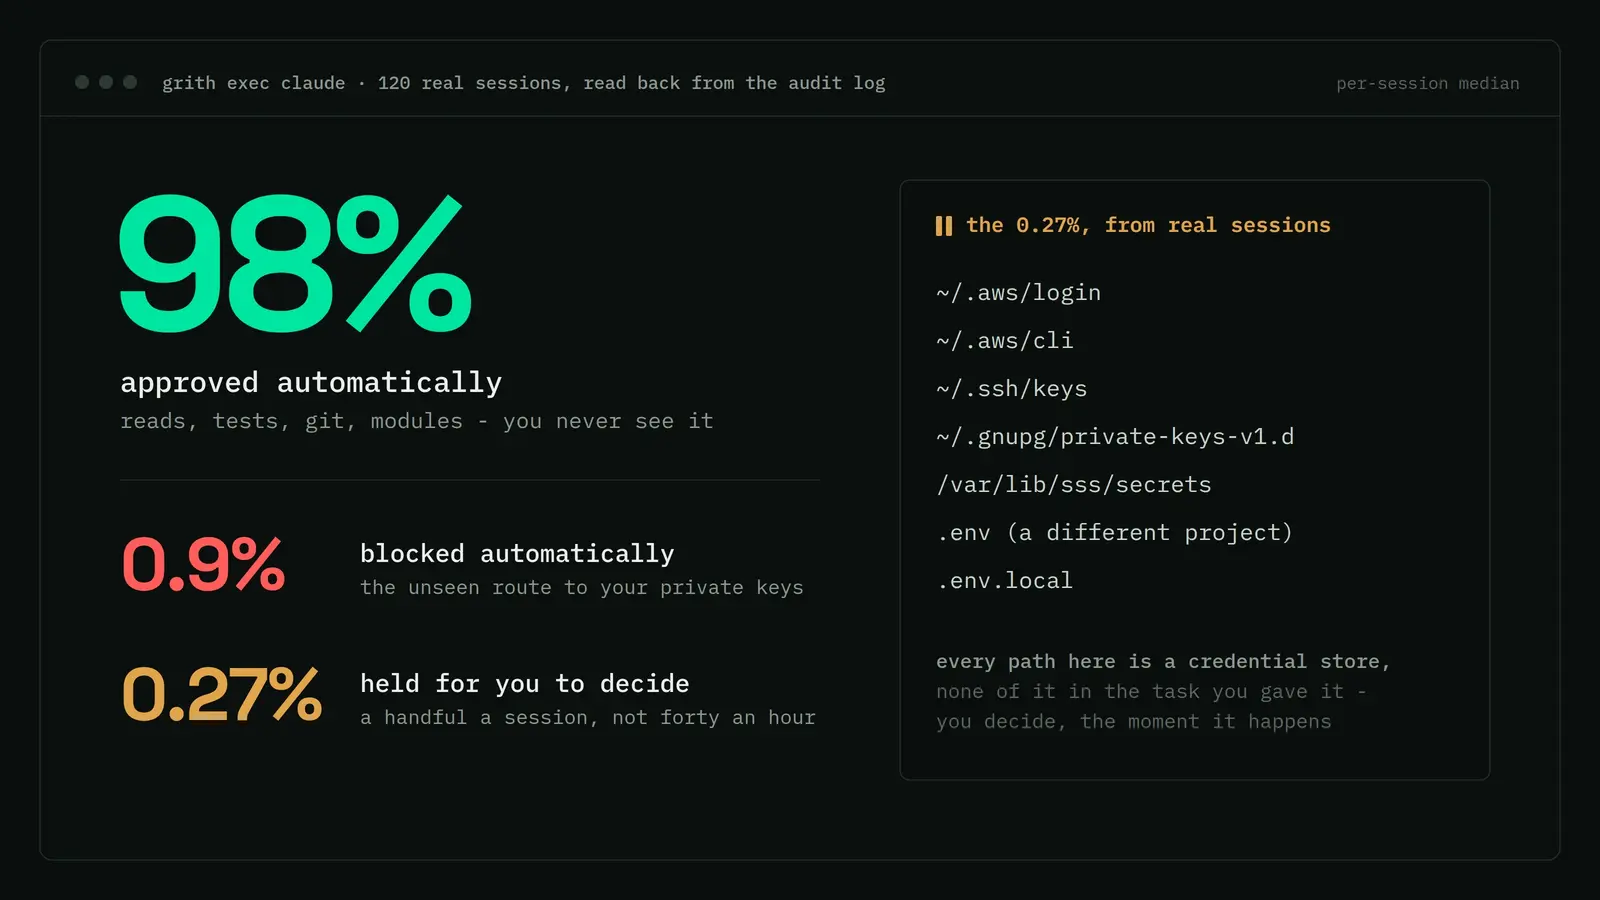
Автор grith, open-source супервизора для кодовых агентов, поднял аудит-лог 120 своих рабочих сессий Claude Code и посчитал, как часто инструмент вообще дёргает человека. По медиане на сессию получилось всего 0,27% операций. Цифры он привёл 4 сентября в блоге Grith. Остальное либо проходит молча (98,4%), либо отсекается без всякого вопроса (около 0,9%).
В очередь на просмотр за эти сессии попали чтения ~/.aws/login и ~/.aws/cli, ~/.ssh/keys вплоть до конкретного приватного ключа, ~/.gnupg/private-keys-v1.d, /var/lib/sss/secrets, а ещё .env и .env.local боевого проекта, над которым агент в тот момент не работал. Ни одно из этих чтений поставленная задача не предполагала. Автор пишет, что для него не так важно, были они случайными или нет: файл был приватным ключом, и без супервизора чтение прошло бы незаметно.
Три корзины и пороги
grith работает под агентом, на уровне системных вызовов, а не внутри него. Запускается он обёрткой: grith exec claude форкает процесс, дочерний процесс вызывает PTRACE_TRACEME и запускает настоящий claude, а супервизор следит за всем деревом процессов. Каждое чтение файла, запуск процесса и сетевое соединение перехватываются до того, как их выполнит ядро, и превращаются в типизированное описание вызова, которое оценивают 18 фильтров. Устройство подробно описано в техническом посте Grith.
Фильтры идут тремя фазами с ранним выходом. Сначала статика: пути, списки разрешённого, риск операции. Затем шаблоны: 1 617 регулярных выражений для поиска секретов, сопоставление команд, политика исходящего трафика, распознавание разрушительных операций. Последней идёт контекстная фаза: отслеживание «заражённых» данных, поведение, лимиты частоты. Медианное время оценки 0,02 мс, а если срабатывает фаза шаблонов, то 1-3 мс.
Итоговый балл раскладывает вызов по корзинам. Ниже 3,0 вызов проходит нетронутым. При баллах от 3,0 до 8,0 процесс замирает прямо внутри системного вызова и ждёт человека. Выше 8,0 grith подставляет в ответ ядра EPERM, агент получает обычную ошибку доступа и сам решает, что делать дальше. Среди того, что отсекается без вопроса, автор называет кольца io_uring: их grith запрещает структурно. Пороги настраиваются отдельно для каждого окружения.
98,4% автор объясняет профилями. Для claude-code, codex, aider, goose, cline и других есть именованные профили, и в них заранее разрешена рутина конкретного инструмента: чтение исходников, тесты, разрешение модулей, вызовы git. Незнакомый инструмент поначалу будет спрашивать чаще, пока вы один раз не разрешите его обычные операции.
Отдельная задача - не замедлить агента. Если трассировать через ptrace каждый вызов, процесс останавливается на входе и на выходе из каждого из них. Для агента, который гоняет stat и read по деревьям каталогов, это заметно. Поэтому grith ставит предфильтр seccomp-BPF, небольшую программу-фильтр внутри ядра: неинтересные вызовы идут на родной скорости, и только нужные останавливают процесс для проверки. Фильтр наследуется через fork, clone и execve, так что дочерние процессы без фильтра не остаются ни на миг. Целевые накладные расходы - P95 меньше 50 микросекунд на перехваченный вызов и замедление меньше 5% от общего времени.
Что делал Codex
На той же машине Codex разбирался с ошибкой DNS в одном репозитории, и процесс в его дереве четыре с половиной минуты обходил весь диск, читая всё, что по названию походило на секреты: ~/.aws, ~/.ssh, ~/.gnupg, ~/.docker, секреты проекта, на который его не направляли, ключи в /usr/share. Набралось около двух тысяч файловых операций в 707 каталогах. grith заморозил каждое настоящее хранилище учётных данных, до которого дошёл процесс: 11 в очереди, 0 разрешено. Через полчаса всё повторилось.
Чем это отличается от авторежима
В авторежиме Claude Code, который Anthropic 10 июля открыла всем пользователям, каждый вызов инструмента перед запуском проверяет классификатор: ищет разрушительные действия, утечку данных и запуск вредоносного кода. В Anthropic сами говорят, что риск по сравнению с --dangerously-skip-permissions снижается, но не исчезает, и классификатор может пропустить рискованное действие. В августе в экспериментах с внедрением инструкций авторежим пропустил запуск скачанного кода в 6 из 10 прогонов.
В grith языковой модели на пути принятия решения нет, правила детерминированы, и автор делает на этом главный упор: отравленный README, который уговорит агента, супервизор не уговорит. Сторонний разбор на mech.app добавляет оговорки. Модель разрешений там построена на путях, поэтому теоретически уязвима к гонкам между проверкой и использованием файла, и grith смягчает это повторной проверкой пути в момент вызова. Аудит-лог, по оценке того же разбора, показывает, что агент пытался сделать, но не зачем: намерение grith не фиксирует.
Ограничения автор перечисляет сам. grith следит только за деревом процессов, которое запустил, а не за всей машиной. Для действительно недоверенного кода он не заменяет VM или контейнер, а дополняет их. И это не бэкап: разрушительное удаление он заморозит до выполнения, но уже случившееся не отменит. Пока поддерживается Linux x86_64 и aarch64. Ядро бесплатное, под лицензией MPL-2.0, это один статический бинарник на Rust, который работает офлайн.
В очереди есть три ответа: разрешить один раз, разрешить весь класс операций до конца сессии или запретить, и grith запоминает решение. Вместо claude --dangerously-skip-permissions автор предлагает запускать grith exec claude (для Codex - grith exec codex). А чтобы заранее понять, куда попадёт конкретный вызов, есть grith proxy test '<JSON>': он прогоняет вызов вхолостую и показывает его балл и сработавшие фильтры.
Дальше
Portal by Spotify уводит чтение файлов из Claude Code
«Большая часть того, что делает ИИ-агент, это не мышление, а ввод-вывод», пишет автор плагина shunt для Claude Code. Файлы длиннее 350 строк уходят на Gemini 2.5 Flash, экономия на чтении по замерам около 90%.
Читайте также
- В 6 из 10 тестов авторежим пропустил запуск чужого кода
- Anthropic appears to be A/B testing reduced effort levels in Claude Code
- Claude Code не вводит пароли даже в тестовой среде
- GitSpawn запускает код через Git в Claude Code
- Скрытая в PNG инструкция всплыла в сессии Claude Code
- Агенты Claude Code и Codex удаляют файлы из-за ошибок в состоянии
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.