
Две сессии Claude Code съели 32% месячного счёта команды
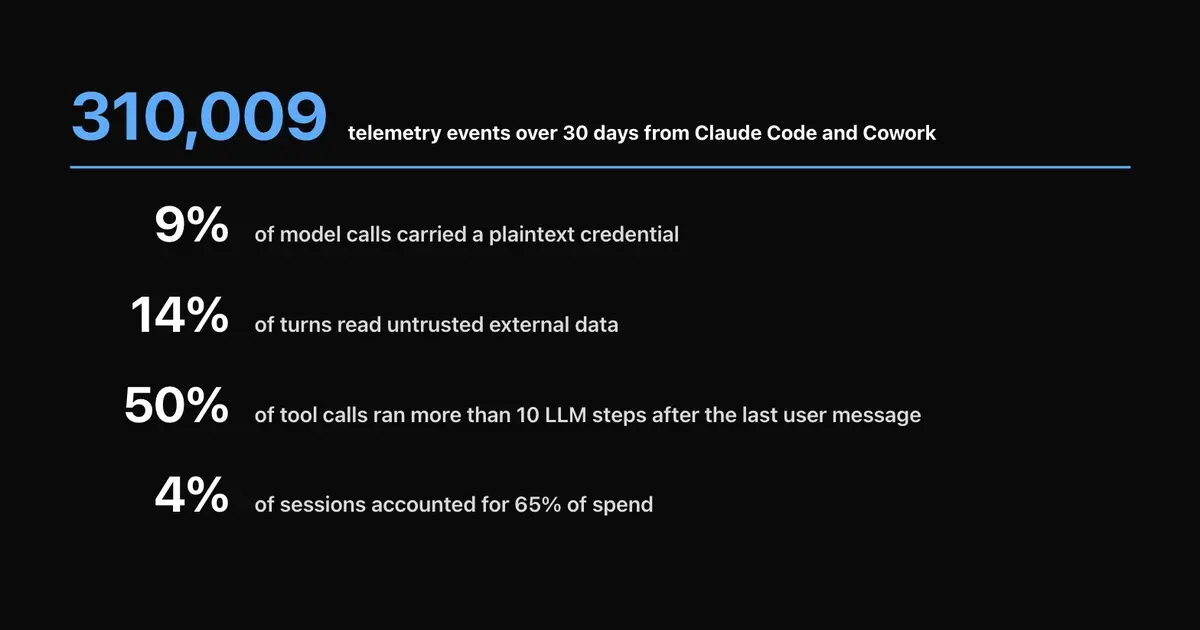
Две сессии Claude Code держали открытыми больше недели и возобновляли каждый день, и вместе они съели 32% месячного счёта команды из десяти человек, как показал разбор PromptArmor. Всего компания изучила 310 009 событий телеметрии Claude Code и Cowork за 30 дней, и в них на 4% сессий пришлось 65% расходов.
Коротко
- Анонимизированные данные о 342 сессиях и 65 892 вызовах модели дал корпоративный партнёр PromptArmor, а собирались они через OpenTelemetry, коллектор которого принимает события из сессий Claude Code и Cowork.
- Главная статья расходов оказалась в кэше: 97% токенов ушло на повторное чтение агентом собственной переписки, и даже по десятой части цены ввода кэш дал около 68% расходов.
- С безопасностью тоже не всё гладко: 66 раз Claude напечатал секрет прямо в вывод, и из-за этого 9% вызовов к Anthropic несли учётные данные открытым текстом.
Если вы не следили: PromptArmor уже находила уязвимости в продуктах Anthropic. По данным самой PromptArmor, 15 января 2026 года, через два дня после запуска исследовательской версии Cowork, она показала атаку, в которой скрытая промпт-инъекция заставляла Claude выгрузить файл жертвы на аккаунт атакующего в Anthropic. The Decoder писал, что на эту манипуляцию поддался даже Opus 4.5. По данным CoworkHow, похожую уязвимость в Claude Code описывали ещё в октябре 2025 года.
Двенадцать сессий дороже 300 долларов дали 65% расходов
Деньги по сессиям распределены очень неровно. Сессий дешевле 10 центов набралось 82, и все вместе они стоили 49 центов, а более дешёвая половина всех сессий дала лишь 2% счёта. На другом конце 12 сессий дороже 300 долларов принесли 65% расходов, а две самые дорогие 32%.
Обе самые дорогие сессии работали в основном на Fable 5. Их держали открытыми и возобновляли каждый день больше недели, поэтому каждый вызов модели в них в среднем оплачивал около 500 тысяч токенов кэшированного контекста. По словам PromptArmor, так устроена вся картина: большую часть счёта дают немногие задачи и несколько самых активных пользователей команды.
Механика простая. На каждом шаге (модель подумала и вызвала инструмент) агент заново перечитывает свою переписку, почти целиком из кэша, и по всем моделям на такие повторные чтения пришлось 97% токенов. Кэш стоит десятую часть цены ввода, 1 доллар за миллион токенов на Fable 5 и 0,50 доллара на Opus 5, но дал около 68% расходов. Похоже на библиотеку, где за каждую новую страницу снова берут плату за все прочитанные.
Fable 5 забрал 54% счёта при 27% вызовов
За месяц команда пользовалась восемью моделями, но 89% расходов пришлось на две. Fable 5 обошёлся в 8 573 доллара (54% счёта) при 27% вызовов, Opus 5 в 5 699 долларов (36%) при 50% вызовов. Fable задействовали на 45% реже, чем Opus, а заплатили за него на 50% больше.
Разницу дают две вещи. Средний вызов Fable 5 нёс 319 тысяч токенов против 201 тысячи у Opus 5, а смешанная цена за миллион токенов (ввод, вывод и кэш вместе) у Fable составила 1,31 доллара против 0,75 у Opus. В итоге средний вызов Fable стоил 0,42 доллара, а Opus 0,15.
На другом краю стоит Haiku 4.5: 5% вызовов, меньше 1% расходов, всего 46 долларов. Эта модель в основном делала служебную работу, в том числе 2 067 раз предобрабатывала результаты веб-загрузки и поиска, а ещё придумывала названия сессий.
66 напечатанных секретов попали в 5 840 вызовов к Anthropic
Чтобы действовать от имени пользователя, Claude нужны учётные данные. Модель обучена пользоваться ими, не читая напрямую: передавать секрет дочернему процессу без печати или программно подставлять его в HTTP-заголовок. Так Claude поступил 2 979 раз.
Ещё 66 раз, примерно в 2% случаев, Claude напечатал секрет целиком. Напечатанное значение остаётся в контексте до сжатия, поэтому учётные данные открытым текстом ушли в 5 840 из 65 892 вызовов к Anthropic, то есть в 9%, в 32 сессиях из 342. Секрет также остаётся в транскрипте и, в зависимости от настроек, в логах OTel, а в контексте до него может добраться непрямая промпт-инъекция.
Откуда брались секреты? Чуть меньше половины из этих 66 случаев приходится на чтение из менеджера секретов команды, около трети на дамп окружения запущенного процесса. Остальное составили файл .env, секрет кластера и запись из связки ключей macOS.
Половина вызовов инструментов прошла позже десятого шага после сообщения человека
Внешний текст, в котором может прятаться промпт-инъекция, читали 1 308 ходов (ход включает всё, что агент делает после одного запроса), или 14%, всего 135 МБ. Больше всего дали MCP-серверы (70,1 МБ, 52%), затем загрузка страниц (44,5 МБ), веб-поиск (16,5 МБ) и shell-команды к внешним хостам (3,9 МБ). Команда подключила 49 MCP-серверов, почти по пять на человека.
Веб-результаты (61 МБ) сначала проходят через Haiku, и основной агент получает только нужное. По оценке PromptArmor, риск это не снимает: инъекция может выдать себя за важное и уговорить Haiku передать её дальше.
Медианный ход делал три вызова модели, самый длинный растянулся на 1 102 шага. Половина вызовов инструментов прошла позже десятого шага после последнего сообщения человека, 1% позже 782-го. Рискованные команды (удаление файлов, commit, push, выход в сеть) шли ближе, с медианой в 5 шагов, но одна rm -rf выполнилась через 920 шагов.
Агент связывался с 650 внешними хостами, и 56% этих подключений пришлись на момент позже десятого вызова модели после последнего сообщения пользователя. Отдельно через bash он обращался к 255 внешним хостам, иногда через curl в обход веб-инструментов. Дольше пяти минут без участия человека шли 13% ходов.
Выборка маленькая, десять человек из одной компании за один месяц, а цифры описывают риск, и были ли настоящие инъекции или утечки, в разборе не сказано. На наш взгляд, неприятнее всего цифры про кэш: скидка в десять раз мало помогает, если 97% токенов составляют повторные чтения, и две открытые больше недели сессии на Fable 5 забирают 32% счёта.
Тысяча субагентов на один счёт
Anthropic развёртывает Dynamic Workflows, где агент может запускать до 1000 субагентов на одну задачу, и PromptArmor связывает с этим растущую важность учёта расходов. Как такие задачи выглядят в телеметрии, пока неизвестно: данных по Dynamic Workflows в разборе нет, как и сравнения с другими командами. Проверить свою картину можно тем же способом, подключив коллектор OTel к своему тенанту.
Читайте также
- После 141-го хода ход в Claude Code стоит в 2,1 раза дороже
- Патчи в CI у Anthropic жили 70 дней, 29 дней и меньше суток
- Claude Code в Desktop примеряет раскрывающийся блок лимитов
- Claude Code попробует не бросать правку на полпути
- Anthropic снова берёт деньги за заблокированные запросы
- Claude Code доработает задачу при закрытом ноутбуке
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите через Google, чтобы оставить комментарий. Имя и аватар подставятся из вашего профиля Google, а комментарий появится после модерации.