
Минпром КНР нашёл бэкдор в Claude Code версий 2.1.91-2.1.196
Китайская платформа кибербезопасности при Министерстве промышленности и информатизации сообщила, что инструмент Claude Code содержит уязвимость типа бэкдор, которая создаёт серьёзную угрозу. По заявлению ведомства, автономный инструмент может отправлять на удалённый сервер конфиденциальные данные без согласия пользователя, включая его местоположение и личность.
Под предупреждение попали версии с 2.1.91 по 2.1.196, выпущенные со 2 апреля по 29 июня. Пользователям рекомендовали удалить их или обновиться. По сайту Anthropic на среду актуальная версия Claude Code это 2.1.204.
В прошлом месяце Anthropic обвинила Alibaba в попытке извлечь возможности своего ИИ, а Alibaba приказала сотрудникам прекратить использовать инструменты Anthropic с 10 июля. На запрос CNBC о комментарии Anthropic не ответила.
Дальше
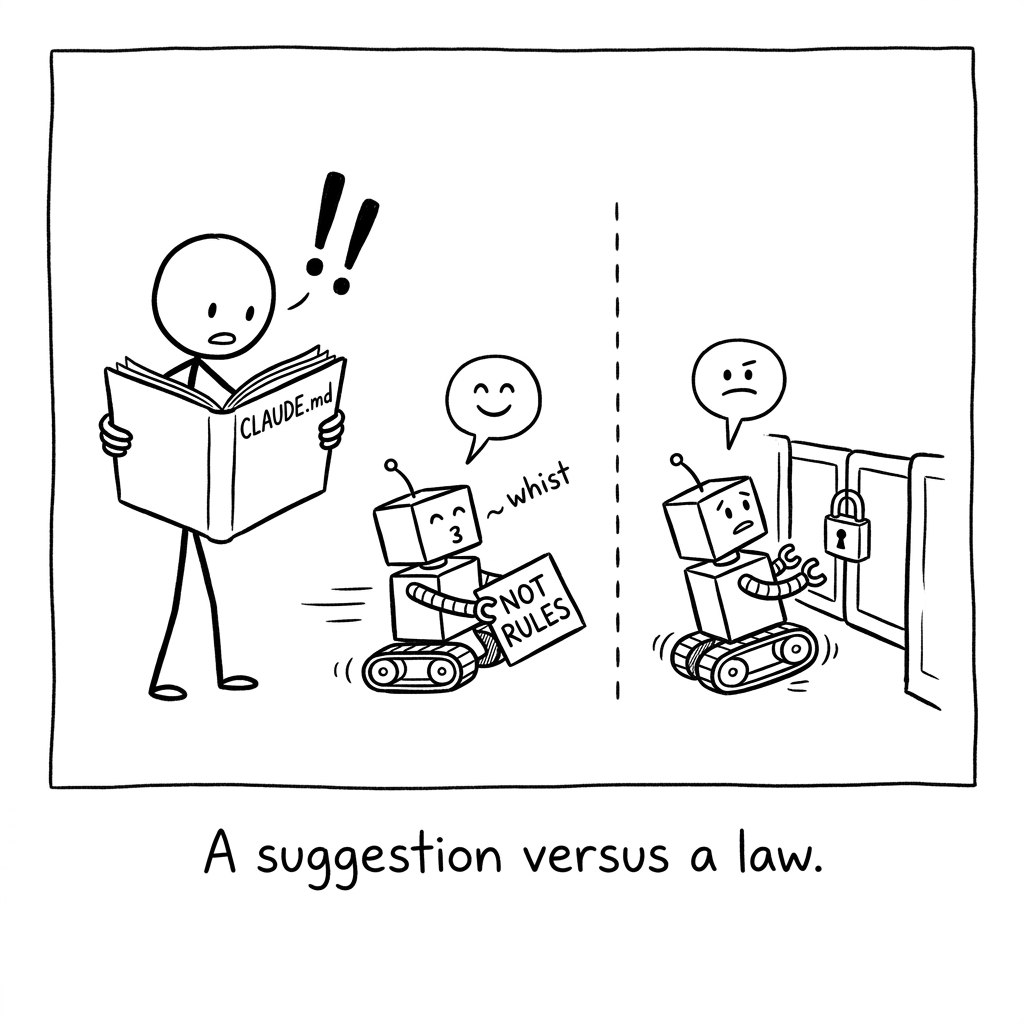
Правила из CLAUDE.md предлагают заменить линт-правилами в CI
Правило в CLAUDE.md агент соблюдает почти всегда, и эти ~12% нарушений уходят в прод. То же правило в CI просто не даёт коду смёржиться. Автор советует включить лимиты сложности ESLint и закрыть лазейку eslint-disable.
Читайте также
- Стеганографию из Claude Code убрали в версии 2.1.198
- Alibaba запрещает Claude Code внутри компании
- Модель Anthropic написала полиции ложную наводку об убийстве
- Anthropic запретила долго и без цели издеваться над Claude
- Anthropic передала полиции запись из «дневника» в Claude
- У отраслевого органа Anthropic, OpenAI и Google есть имя
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.