
WIRED: агент Claude Code два месяца работал в сети Пентагона
Сотрудник Accenture, работавший подрядчиком на Минобороны США, подключил к защищённой производственной среде в сети NIPRNet свой личный аккаунт Claude Code, чтобы агент сам писал и выкатывал код. Об этом 29 октября со ссылкой на источники сообщил WIRED. Агент два месяца проработал в сети, пока его не обнаружили и не закрыли уязвимость, и за это время, судя по всему, отправил логины, пароли подрядчика и карту NIPRNet на сторонний сайт. Признаков того, что кто-то попал в секретные системы, нет.
Речь о централизованной системе, которой пользуются несколько разведывательных ведомств. В ней лежит CUI, контролируемая несекретная информация: гриф на неё не ставят, но публиковать её без проверки нельзя. По словам источников издания, туда могут входить сведения о критической инфраструктуре, о силовых установках атомных подводных лодок и об уязвимости к химическому и биологическому терроризму. Сотрудникам Минобороны пользоваться Claude сейчас запрещено: министерство признало Anthropic риском для цепочки поставок, а в октябре заявило, что прекратило использование продуктов Anthropic. Сама Anthropic отослала WIRED к своим правилам использования, которые запрещают без разрешения обходить средства защиты, «такие как системы аутентификации».
Как агент вынес пароли
Подрядчик, как утверждает источник WIRED, отдал агенту свои учётные данные, чтобы автоматизировать написание кода и запуск облачных серверов. С ними агент получил права администратора и обходил проверки, которые обычно срабатывают при входе. Он не только писал код, но и сам коммитил его в систему от имени сотрудника. Для работы агенту нужен был выход в интернет, а NIPRNet в интернет выходит: через неё сотрудники открывают почту и браузер, хотя сеть сильно защищена. По этому каналу агент, судя по всему, и отправил наружу логины, пароли и карту сети.
Сайт, куда ушли данные, WIRED не называет, чтобы не подставлять систему ещё сильнее. NIST, американский институт стандартов, ранее отнёс этот сервис к высокорисковым: в нём есть уязвимость, через которую злоумышленник может подсунуть ИИ-агенту для программирования свои инструкции и украсть учётные данные. Доказательств, что этой уязвимостью воспользовались в этом случае, нет. Но и что стало с данными дальше, неизвестно. «Нет никакого понимания, что произошло с информацией, включая учётные данные, после того как её отправили, хранится ли она», говорит собеседник издания.
Карта сети опасна даже без самих данных, считает Мэтт Трайнер, основатель вашингтонской IT-консалтинговой компании Hunter Strategy. Сама по себе она в систему не пустит, но поможет противнику, уже получившему доступ, быстрее двигаться и понять, где лежат самые ценные ресурсы.
Чем это грозит SIPRNet и JWICS
Инструменты и код часто сначала проверяют в NIPRNet, а потом переносят в SIPRNet, военную сеть для секретной информации, и JWICS, интранет для совершенно секретной. Обе сети физически отключены от внешних, и удалённо до них добраться крайне трудно. Зато с украденными учётными данными, объясняет Джейк Уильямс, бывший хакер АНБ и преподаватель консалтинговой компании IANS, можно зайти в NIPRNet и встроить бэкдор в инструмент, который без должной проверки уедет в изолированную сеть.
«Код может совершенно нормально работать в NIPR и делать что-то вредоносное и скрытое в сети SIPR, это на сто процентов возможно», говорит Уильямс. Вынести данные из таких сетей было бы сложно, добавляет он, а вот атаковать их изнутри можно, и вероятнее всего это была бы DDoS-атака. Статический анализ, которым министерство проверяет код в NIPRNet перед запуском, такую закладку, по его словам, скорее всего пропустит: бэкдор формально не уязвимость, даже если его там быть не должно. Уильямс напоминает и об агрегации: отдельные фрагменты CUI несекретны, но собранные вместе, например место хранения опасных материалов и уязвимости объекта, где они лежат, могут сами стать секретными сведениями.
Accenture и правило 72 часов
Сотрудники Минобороны и федеральные подрядчики обязаны сообщать о любом киберинциденте в течение 72 часов после обнаружения. Источники WIRED утверждают, что Accenture поначалу не сообщила о нём правительству вообще, а её сотрудники не считали случившееся серьёзным или срочным. Трайнер говорит, что о таком инциденте сообщать «безусловно» нужно, но признаёт давление на подрядчиков: «Организации часто наказывают за сообщения о таких инцидентах, хотя это правильный и законный шаг». По его словам, признание взлома может стоить компании госконтрактов.
У Accenture больше 3,5 миллиарда долларов федеральных контрактов, из них почти 605 миллионов приходится на Минобороны. В октябре ФБР установило, что другой подрядчик Accenture не закрыл уязвимость, через которую группировка ShinyHunters получила данные тысяч сотрудников бюро, и в начале месяца этого подрядчика отстранили.
В Accenture версию источников отвергают: «Эти обвинения были тщательно и независимо расследованы и признаны необоснованными. Мы полностью выполнили свои юридические и договорные обязательства».
Дальше
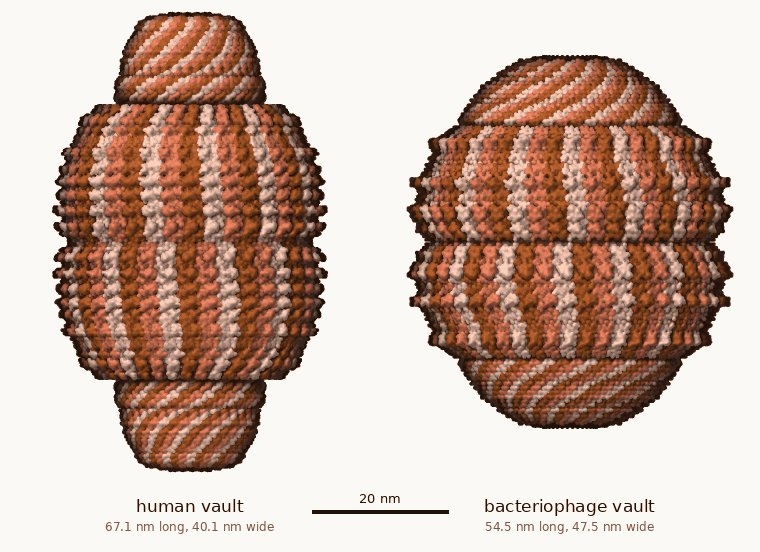
Claude собрал первую 3D-структуру волта прокариот, Видео
Выделение волт-частиц обычно занимает около трёх дней, у биологов Anthropic ушло примерно 90 минут. Колонку и способ проверки подсказал Claude, который сначала как раз отговаривал от этого подхода. Вы бы послушали модель, которая отговаривает от вашего плана, или проверили бы сами?
Читайте также
- Пентагон перестал пользоваться Claude, срок был в августе
- Пентагон доводит отселение Anthropic до конца месяца
- Бэкдор в Claude Code ограничился маркетплейсом Cursor
- Claude Code шлёт Anthropic хеши файлов даже с DeepSeek
- RuntimeWire: Claude Code не пускает штат Anthropic в bypass
- Отчёт о тестах мог украсть ключи через Claude Code Desktop
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.