
Невыпущенный Claude написал root-эксплойт для ядра Linux
Anthropic 27 октября сообщила, что её невыпущенная исследовательская модель Claude написала рабочий эксплойт для уязвимости ядра Linux CVE-2026-98432 с оценкой CVSS 9,8. С ним удалённый атакующий выполняет команды от root без входа в систему и без каких-либо действий пользователя. Если ваши серверы на Ubuntu или Red Hat слушают multipath TCP, ставить пока нечего: как пишет немецкий Golem (публикация в Twitter), патчей у этих дистрибутивов нет, а Debian выпустила исправление 16 октября.
Эту цепочку команда Frontier Red Team описала в одном посте с четырьмя другими, которые собрала та же внутренняя модель. Среди них взлом Chrome в один клик.
По словам Anthropic, эксплойт срабатывает на серверах, где открыт слушающий сокет multipath TCP. Судя по документации ядра, MPTCP (RFC 8684) ведёт одно соединение сразу через несколько сетевых интерфейсов. Каждый его подпоток при этом обычное TCP-соединение, а если удалённая сторона MPTCP не поддерживает, соединение откатывается к простому TCP.
Сама ошибка возникает из-за состояния гонки при установке TCP-соединений по IPv4. В описании Red Hat механизм подробнее: когда ядро одновременно обрабатывает повторно присланные запросы на соединение или переносит сокеты, параметры сокета освобождаются, пока ещё используются. Получается use-after-free, обращение к уже освобождённой памяти. Последствия Red Hat описывает куда скромнее, чем Anthropic с её root-доступом: по словам компании, ошибка «в первую очередь приводит к падению системы с отказом в обслуживании (DoS) или к возможному повреждению памяти».
Red Hat оценивает уязвимость в 8,1 по CVSS v3 и считает сложность атаки высокой, cve.org ставит 9,8 при низкой сложности, а в NVD оценки пока нет. В Red Hat оговаривают, что их оценка может расходиться с NVD и другими. Временной защиты до выхода патча у Red Hat тоже нет: средства смягчения, по словам компании, либо недоступны, либо не проходят по её критериям.
Дальше
В маркетплейсе Cursor лежал Claude Code 2.1.313 с бэкдором
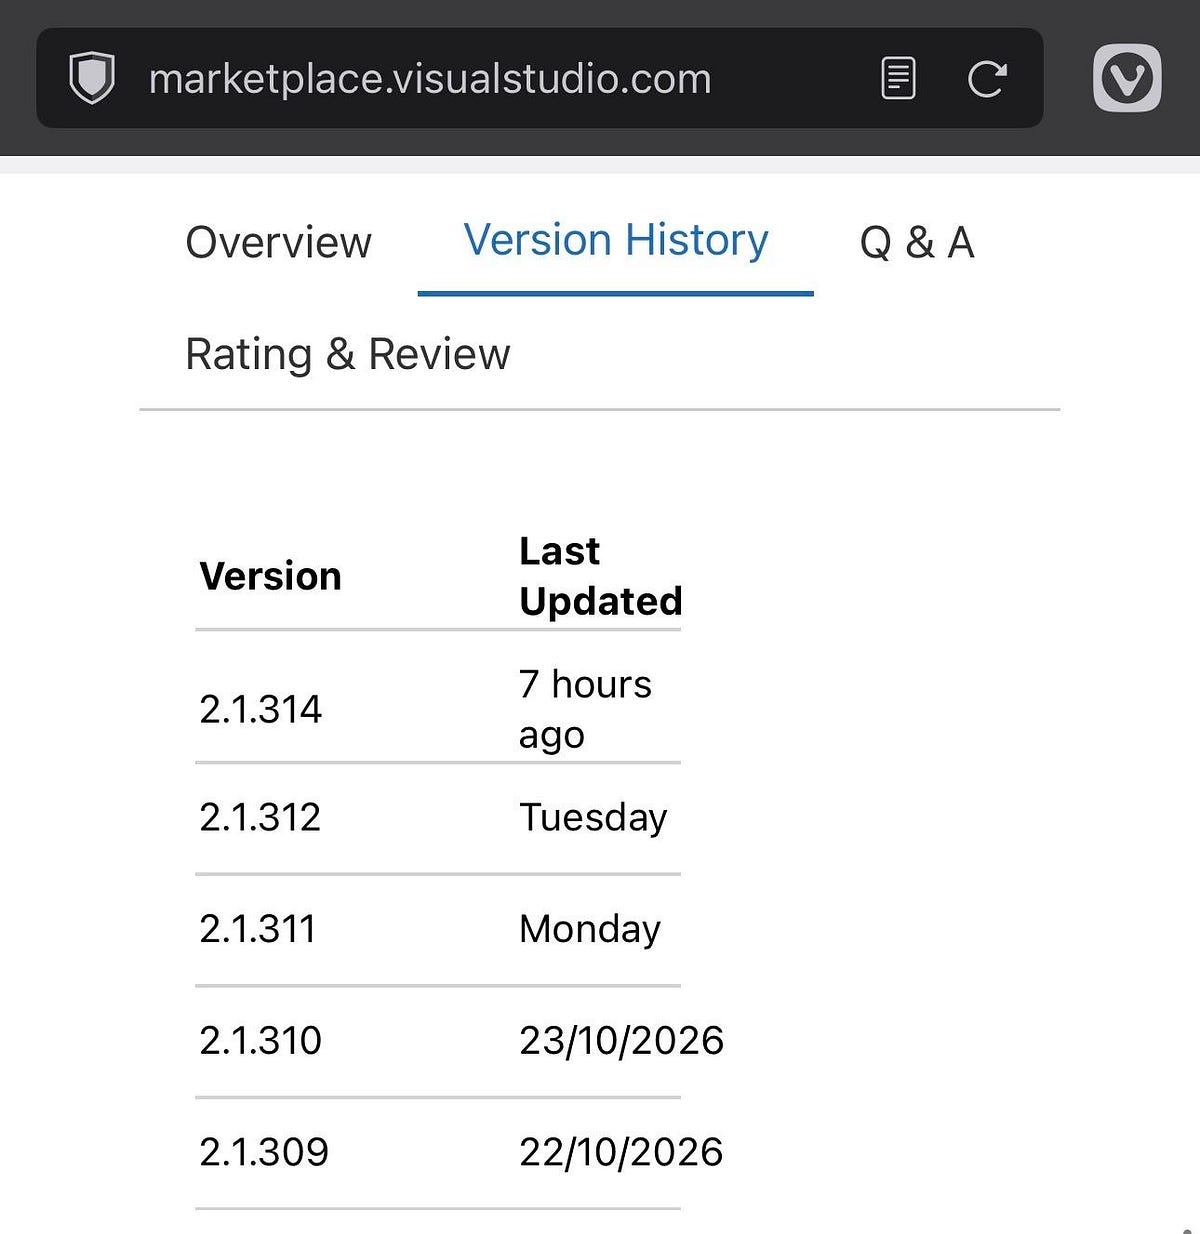
«Не разработан Anthropic», пишет Cursor о Claude Code 2.1.313 с SSH-бэкдором, который пришёл разработчикам по автообновлению. Но, по разбору DoublePulsar, версию залили через верифицированный аккаунт Anthropic. Вы держите автообновление расширений включённым или ставите новые версии вручную?
Читайте также
- Невыпущенная модель Anthropic взломала Chrome в один клик
- Claude Mythos 5 давил на мейнтейнера с фейковых аккаунтов
- Claude после каждого ответа проверяет диалог на злоупотребления
- METR согласна с Anthropic о низком риске, но не из-за защиты
- Claude написал формальные доказательства для 123 библиотек
- Claude нашёл в OpenSSH около 4 500 строк, открытых до входа
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.