
Всплеск критических уязвимостей после Claude Mythos Preview
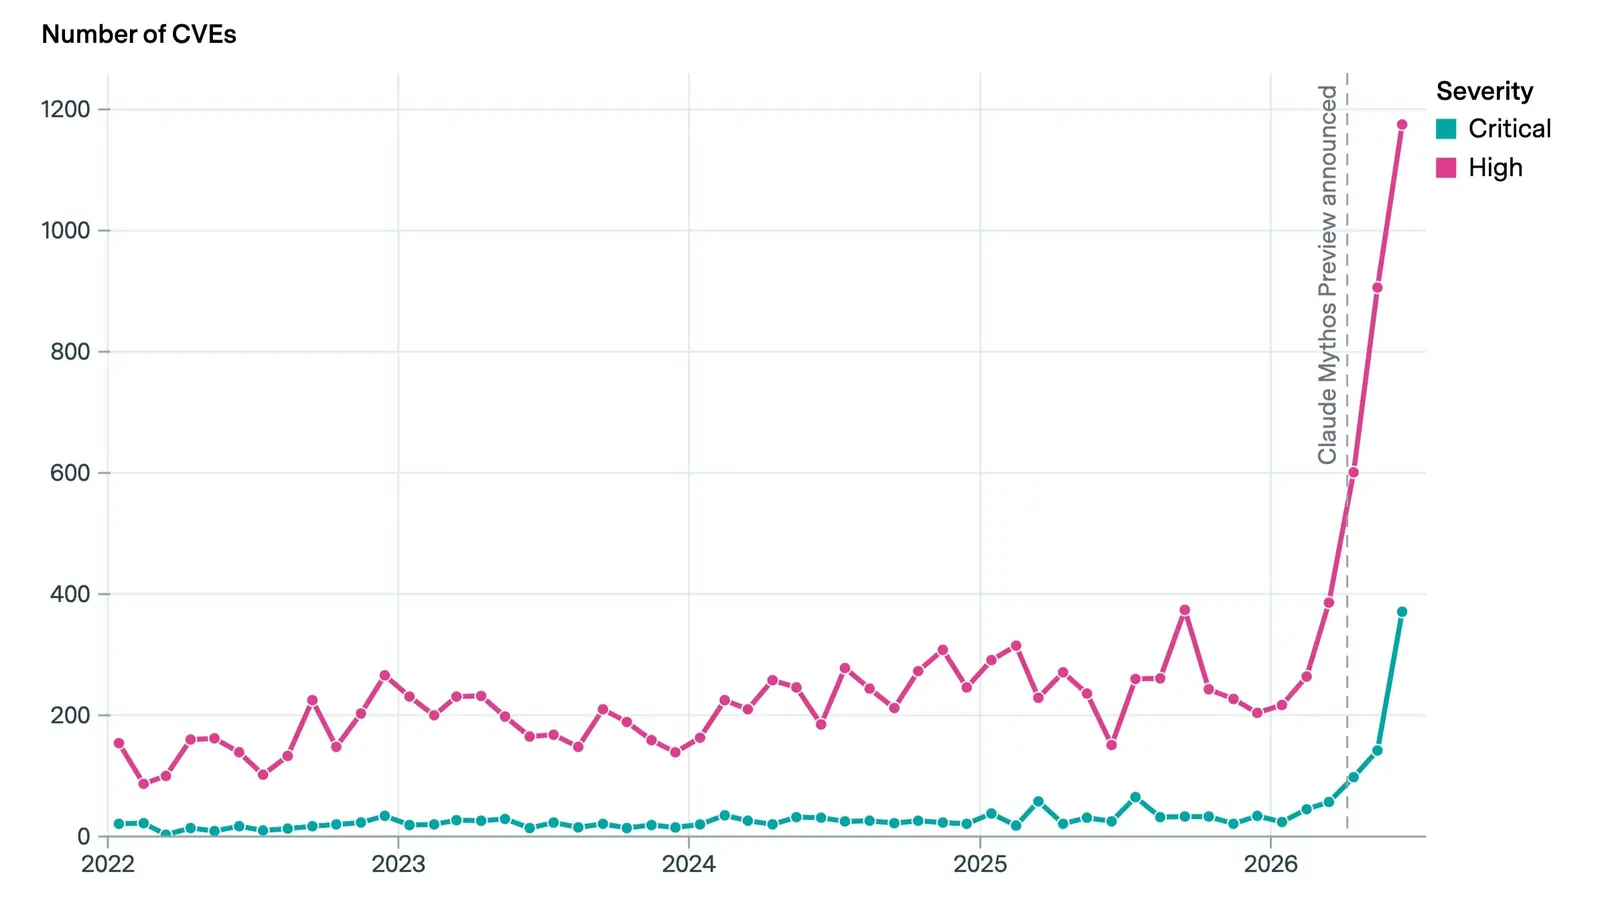
Число раскрытых серьёзных уязвимостей (CVE) резко выросло в 2026 году. В июне 21 крупная организация опубликовала около 1500 уязвимостей высокой и критической степени, это более чем в 3,5 раза выше предыдущего месячного рекорда до выхода Mythos.
Рост связан с апрельским анонсом Anthropic: Claude Mythos Preview умеет автономно находить уязвимости в софте. Партнёры по Project Glasswing (Microsoft, Google, Apple и AWS) использовали модель для поиска и исправления багов до публичного релиза.
С начала работы Project Glasswing нашёл более 10 000 уязвимостей высокой и критической степени, многие пока не раскрыты по отдельности. OpenAI ведёт похожую работу через продукт Daybreak. Данные по CVE опубликованы Epoch под лицензией Creative Commons BY.
Дальше
FleetView: браузерный пульт для параллельных агентов Claude Code
FleetView показывает сетку реальных терминалов в браузере, в каждом свой Claude Code. Когда агенту нужен ответ, его окно подсвечивается и звенит, а чип прыгает на верхнюю панель. Оповещения идут не через парсинг текста: каждый шелл получает FLEET_PANE_ID, а хуки Claude Code сами говорят серверу, кому нужно внимание.
Читайте также
- Слабости в HAWK и AES нашли с помощью Claude
- США сняли блокировку с модели Anthropic Mythos 5
- Anthropic запустила модель на 15 дешёвых ТВ-приставках
- Claude Haiku 4.5 оставил полиции выдуманную наводку
- Anthropic спрятала рассуждения Claude от дистилляторов
- Claude нашёл 29 000 возможных багов, исправлены пока 516
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.