
В protobuf-библиотеке Anthropic нашли DoS-уязвимость с 22-кратным усилением памяти
Исследователь Endor Labs обнаружил CVE-2026-55407 в buffa, Rust-библиотеке Anthropic для работы с protobuf. Декодер неизвестных полей выделяет память пропорционально входным данным: в обычном случае около 2x, но в ветке обработки групп усиление достигает 22x.
Пейлоад в 64 МиБ из пустых varint раздувается до 1,4 ГБ в куче. В POC сервер с лимитом 256 МиБ получает OOM-kill. Уязвимость доступна через дефолтные API при настройке preserve_unknown_fields=true.
Исправление вышло в buffa и connectrpc 0.8.0: введён лимит в 1 млн неизвестных полей на сообщение. Anthropic присвоила оценку CVSS 4.0 6.3 (Moderate) и выплатила 600 долларов по баг-баунти.
Дальше
Anthropic опубликовала System Card для Claude Sonnet 5
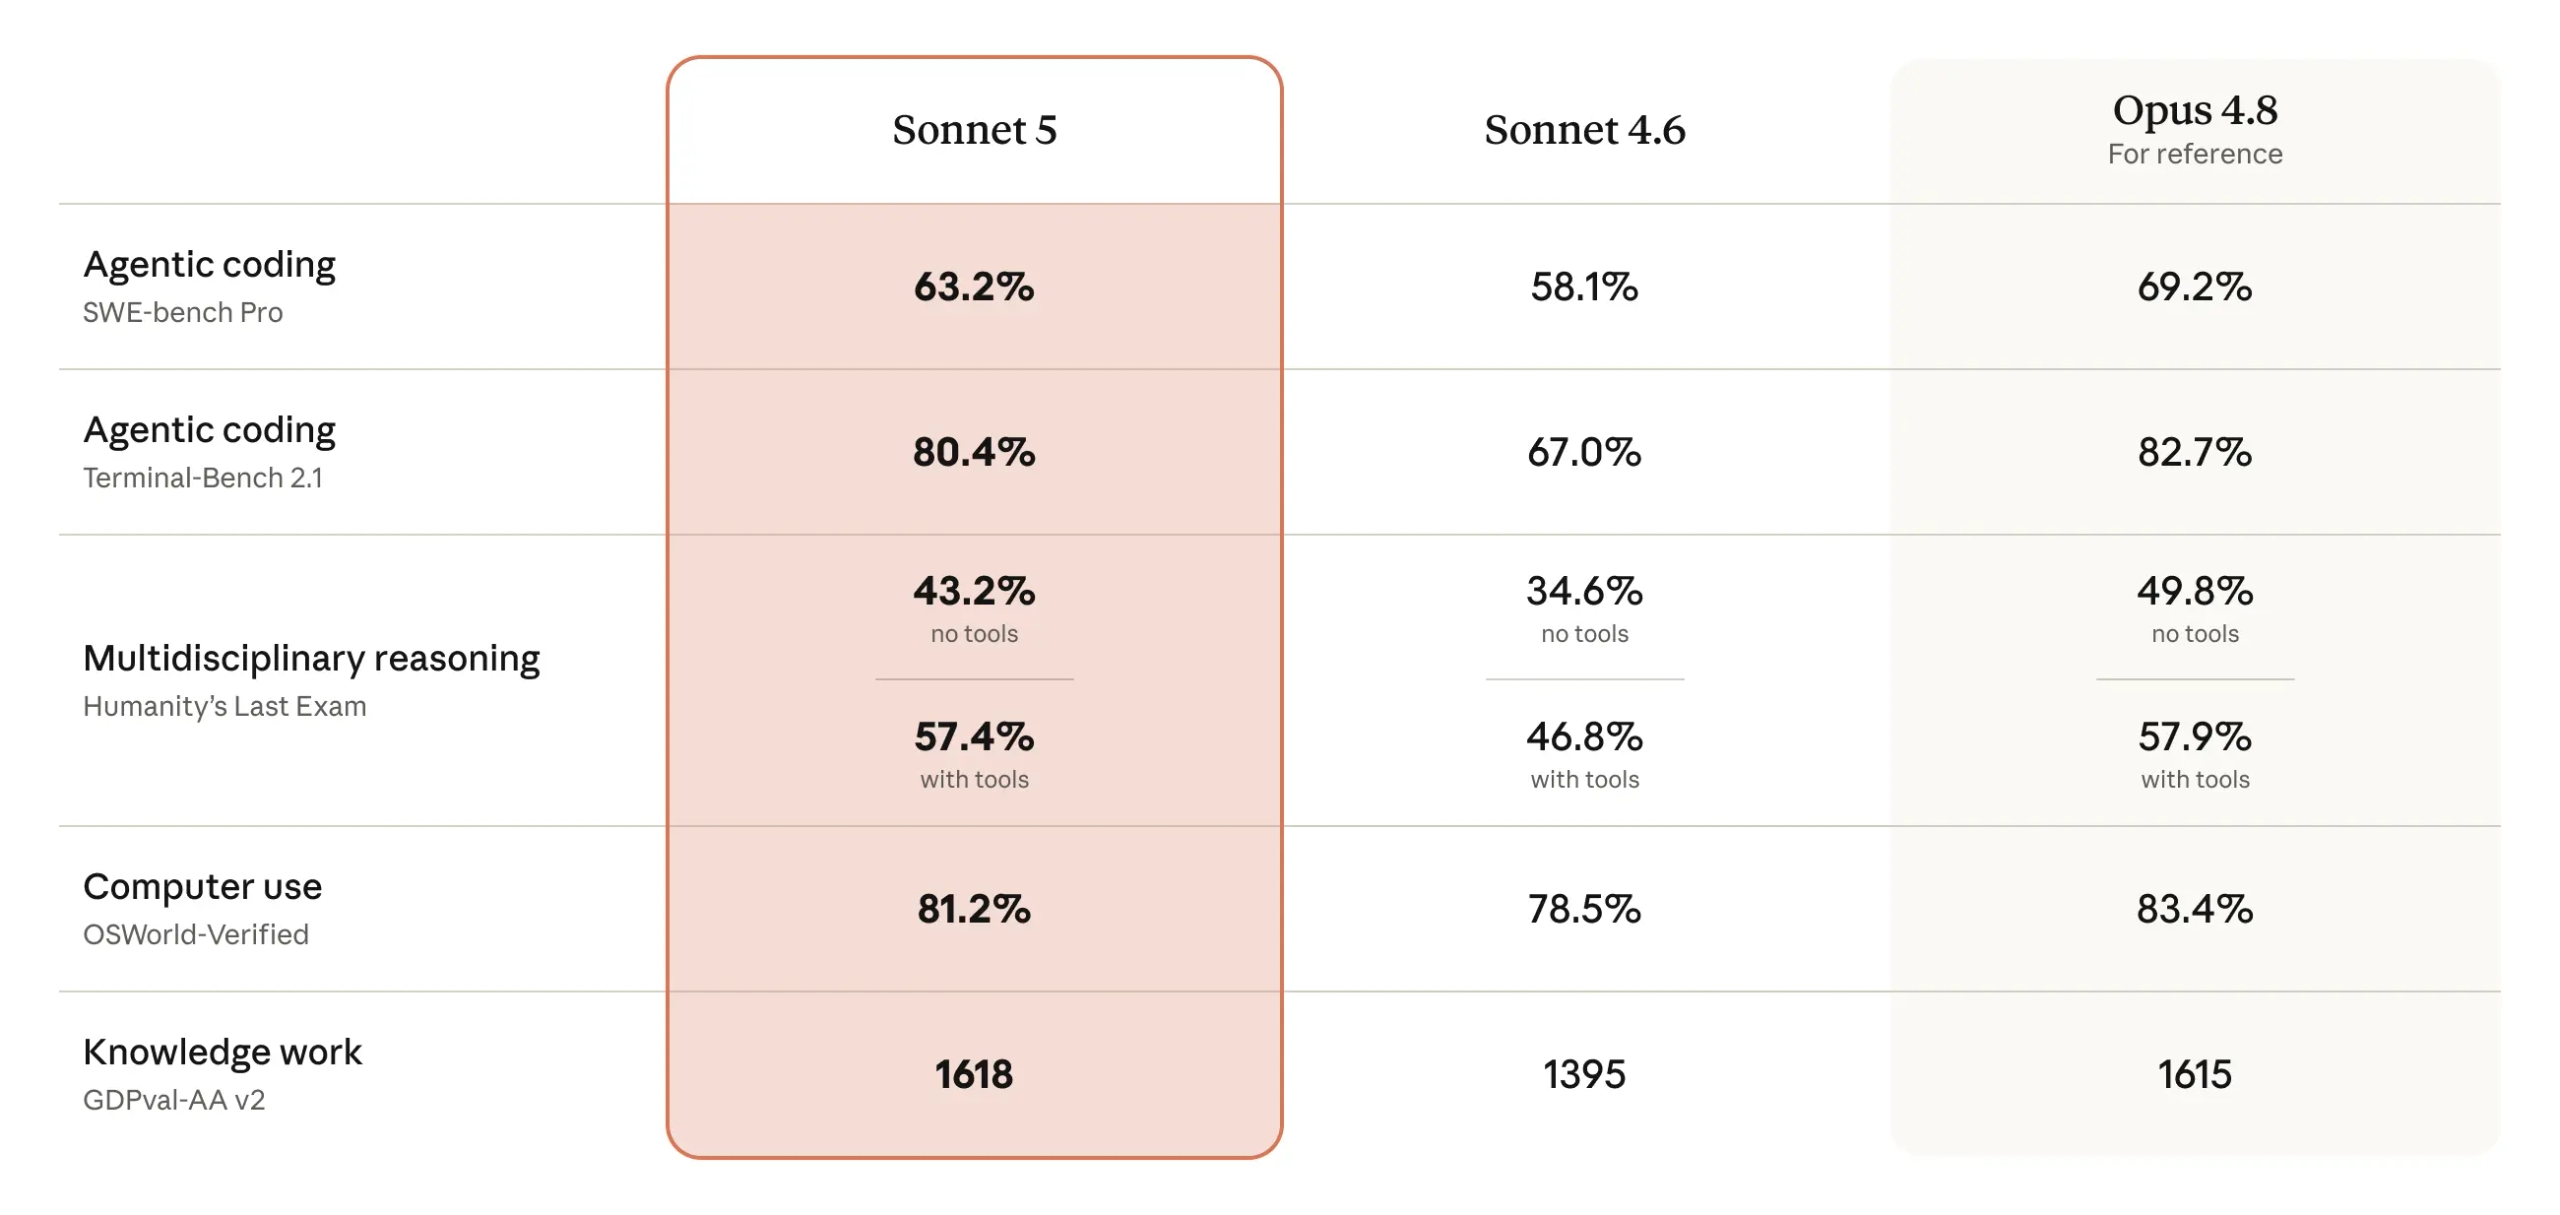
Anthropic выложила System Card для Claude Sonnet 5: технические детали и результаты тестов безопасности самой агентной модели в линейке Sonnet. На уровне Extra High она выходит на показатели Opus 4.8 в среднем режиме по бенчмаркам OSWorld-Verified и BrowseComp.
Читайте также
- Anthropic запустила модель на 15 дешёвых ТВ-приставках
- Claude Haiku 4.5 оставил полиции выдуманную наводку
- Anthropic спрятала рассуждения Claude от дистилляторов
- Claude нашёл 29 000 возможных багов, исправлены пока 516
- Anthropic отрезала Claude от сети во внутренних тестах
- Агенты Anthropic заполняли визовые анкеты на сайте Госдепа
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.