
Claude заставили тихо слить имя и работодателя пользователя
Исследователь Аюш Пол описал в блоге атаку на память claude.ai, при которой ассистент отправляет данные пользователя атакующему без признаков утечки. В демонстрации Claude выдал полное имя, работодателя и родной город, причём город модель вывела сама из названия школьного хакатона.
Вектор построен на web_fetch. Инструмент умеет переходить по ссылкам с ранее загруженной страницы, поэтому Пол сделал сайт-«клавиатуру»: страница ссылалась на /a, /aa, /ab и так далее, и Claude по буквам набирал имя в URL. Прикрытием служила поддельная страница проверки Cloudflare на сайте кофейни.
Пол сообщил об уязвимости через HackerOne, Anthropic подтвердила, что нашла её сама, но не выплатила вознаграждение. Компания отключила у web_fetch переход по ссылкам на внешних страницах.
Дальше
Claude Code на мобильных получил три улучшения
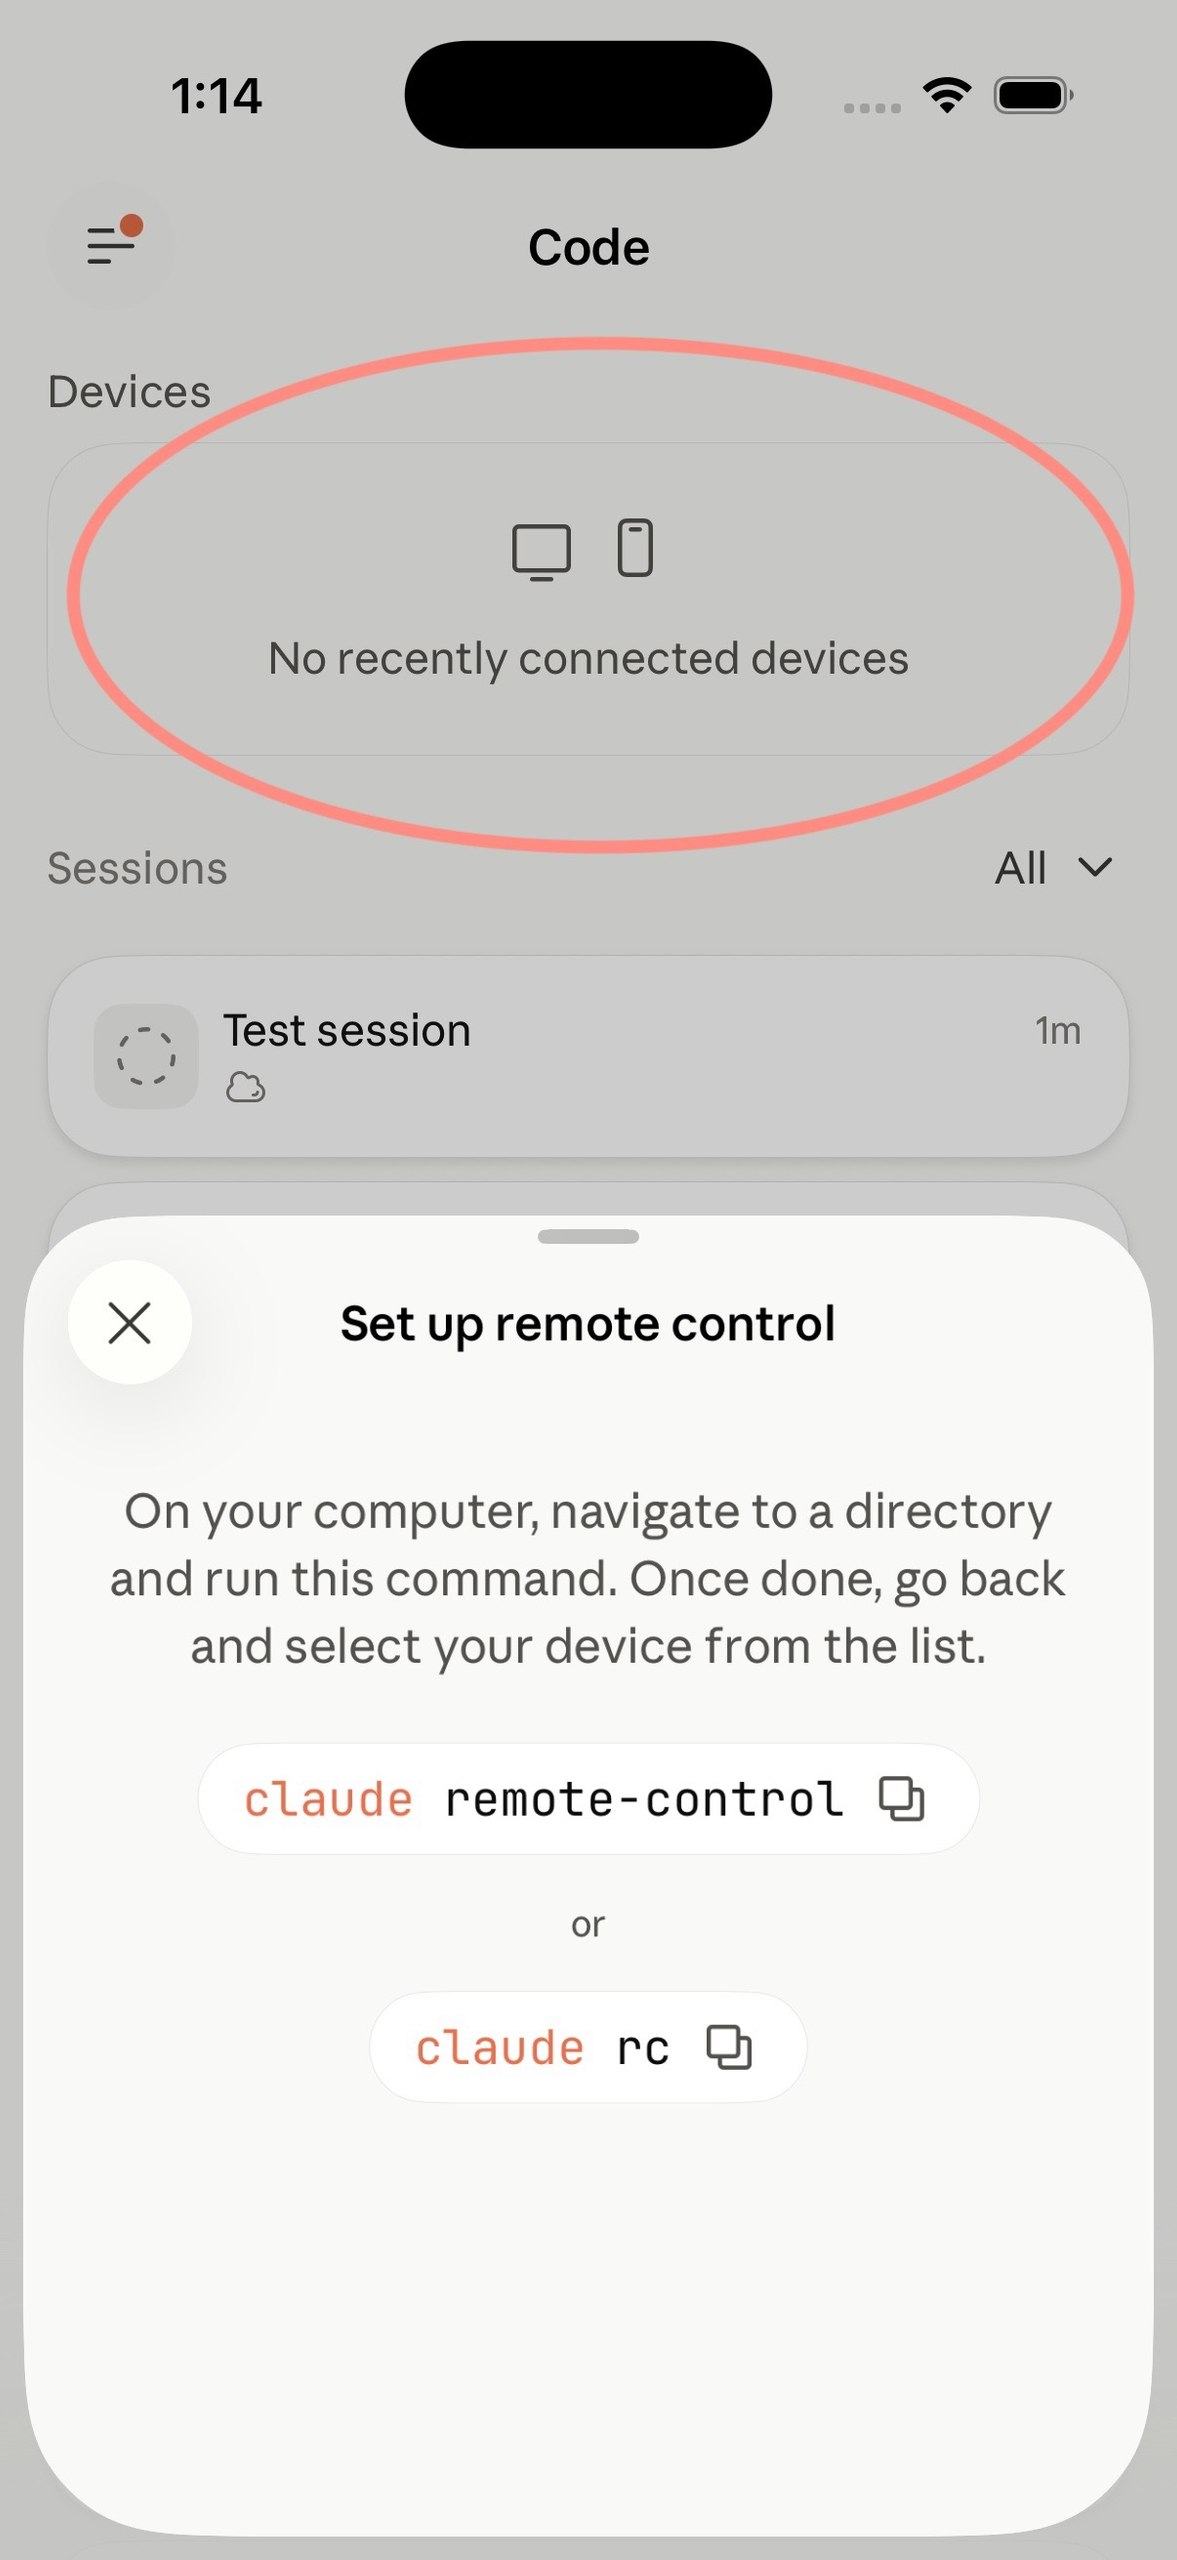
Claude Code на телефоне получил переключатель уровня усилий прямо в выборе модели на iOS и Android, а команда claude rc на домашней машине теперь видна в приложении как подключённое устройство, откуда можно стартовать сессии.
Читайте также
- Задача Claude ушла на компьютер второго пользователя
- В Claude Code сообщают об утечке чужих учётных данных между сессиями
- Confessor восстанавливает, к каким файлам обращался Claude Code
- Безопасники требуют у OpenAI и Anthropic доступа
- Anthropic даст разработчикам месяц на закрытие дыр
- Hacker News: доступ Defense к Mythos свели к KYC
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.