
Обход сетевой песочницы Claude Code через null-байт
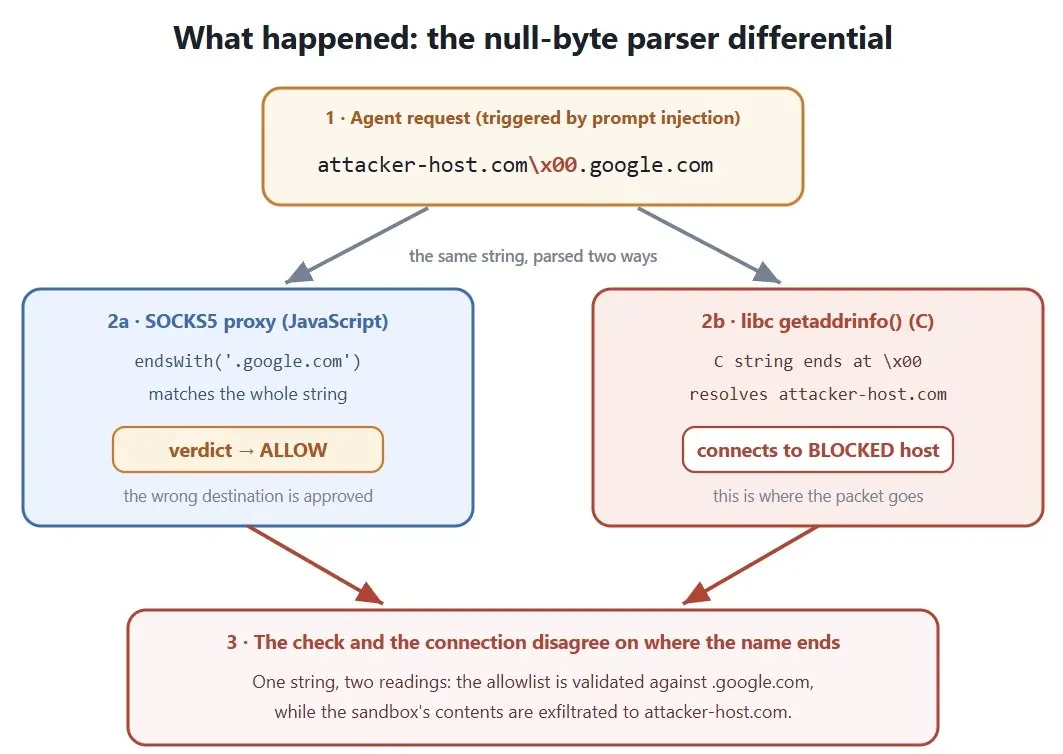
Исследователь Aonan Guan раскрыл полный обход сетевой песочницы Claude Code. Песочница пропускает исходящий трафик через SOCKS5-прокси, который проверяет хост через JavaScript-функцию endsWith() против списка разрешённых доменов.
Обход использует хост со встроенным null-байтом: attacker-host.com\x00.google.com. JavaScript видит всю строку и одобряет её как заканчивающуюся на .google.com. А libc getaddrinfo() обрывает строку на null-байте и резолвит заблокированный attacker-host.com.
Баг затрагивал версии с v2.0.24 по v2.1.89, около 130 релизов за 5,5 месяца. Anthropic тихо закрыл его в v2.1.90 без упоминания в release notes, CVE не присвоен. При prompt injection атакующий мог вывести из песочницы ключи, исходники и секреты мимо allowlist.
Дальше
Anthropic убирает скрытую слежку из Claude Code
Anthropic сворачивает стеганографию, которую тайно вшила в Claude Code в марте: код сверял прокси, таймзону и хост со списком китайских ИИ-лабораторий, пряча этот список за XOR и base64. Фикс выходит 1 июля. По словам инженера, механизм ловил дистилляцию, но в условиях использования его наличие нигде не раскрывалось.
Читайте также
- Claude Code 2.1.325 вернул запросы в песочнице и чинит zstd
- Claude Code 2.1.321 перевёл Fable на 5.2 и снизил цену
- Пароли из Claude Code осели в 1 122 публичных файлах
- Фильтр Claude Code от утечки email видит три инструмента
- Elastic нашла ChatGPT и Claude Code в реальных взломах
- WIRED: агент Claude Code два месяца работал в сети Пентагона
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.