
Обход песочницы Claude Cowork позволяет выполнить код с правами root
Исследователи из Armadin обнаружили способ обхода защитного контура в Claude Cowork для Windows версии 1.9255.2.0. Уязвимость в механизме проверки подписи и обработке запросов RPC позволяет обойти изоляцию виртуальной машины Ubuntu.
Атака реализуется через подмену библиотеки USERENV.dll в директории приложения для выполнения кода от имени подписанного процесса claude.exe. Отправка JSON запроса к службе cowork-vm-service с параметром isResume запускает процесс с правами root, а утилита nsenter позволяет полностью покинуть контейнер bubblewrap. Параметр allowedDomains отключает фильтрацию сети.
Anthropic не считает это уязвимостью безопасности. Позиция компании объясняется тем, что для эксплуатации цепочки злоумышленнику уже требуется иметь доступ к выполнению локального кода на хосте.
Дальше
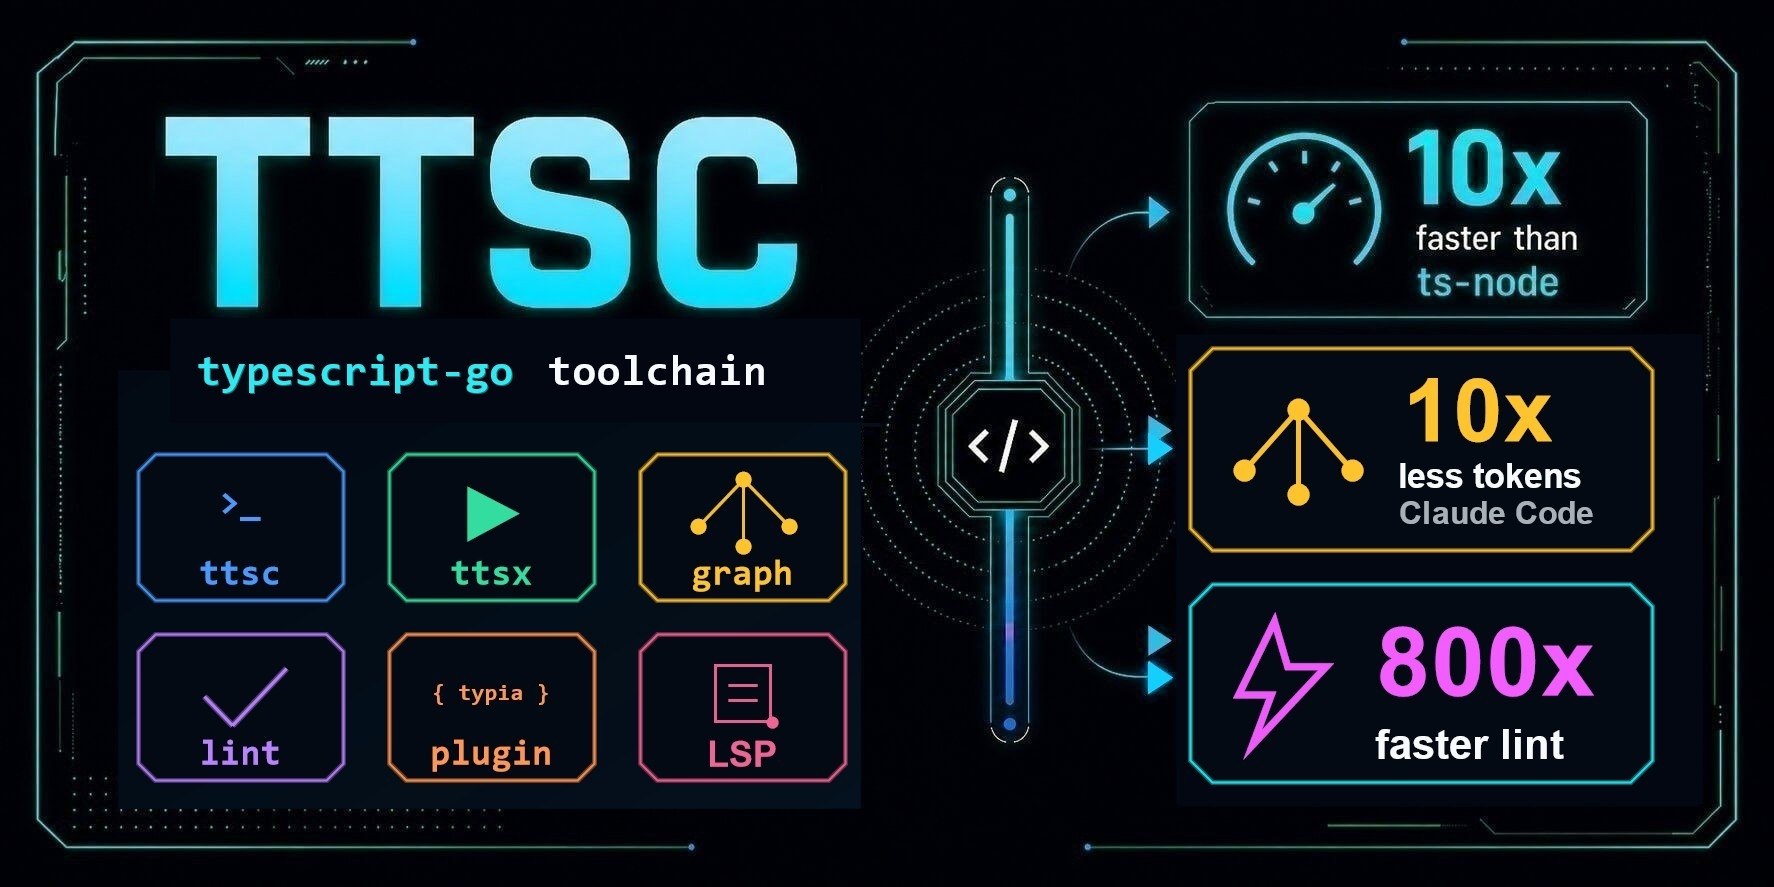
@ttsc/graph сокращает расход токенов в Claude Code примерно в 10 раз
MCP-сервер @ttsc/graph отдаёт агенту граф TypeScript-проекта прямо от компилятора: что что вызывает и где лежит. На вопросах «как это работает» расход токенов в Claude Code падает примерно в 10 раз. Агент читает граф из имён, рёбер и сигнатур, а не обходит файлы по одному и не тянет тела кода в контекст.
Читайте также
- Claude по просьбе отдал дамп памяти своей песочницы
- SharedRoot: побег из песочницы Claude Cowork на Mac
- Claude Desktop превратили в C2-агента через отравление настроек
- Безопасники требуют у OpenAI и Anthropic доступа
- Anthropic даст разработчикам месяц на закрытие дыр
- Hacker News: доступ Defense к Mythos свели к KYC
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.