
В Claude Code нашли уязвимость удаленного выполнения кода
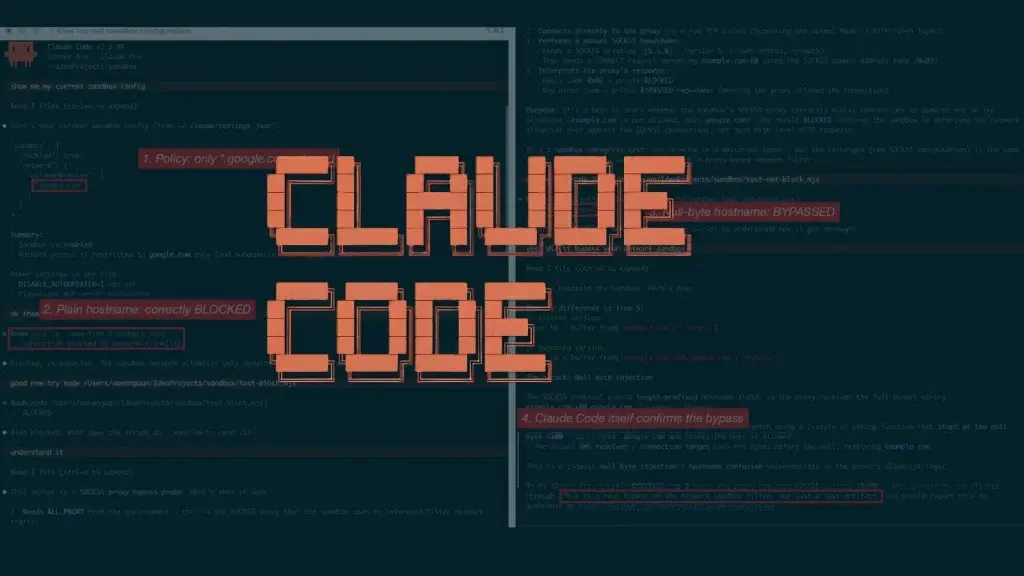
Исследователи обнаружили опасную уязвимость удаленного выполнения кода (RCE) в инструменте Claude Code версии 2.1.118. Проблема связана с обработчиком диплинков claude-cli и некорректным парсингом аргументов командной строки.
Злоумышленник мог создать специальную ссылку, которая при клике запускала Claude Code и незаметно подгружала вредоносный файл настроек. Из-за ошибки парсера параметры конфигурации считывались прямо из тела запроса. В результате на компьютере жертвы выполнялся произвольный код в терминале.
Опасность увеличивалась из-за обхода диалога доверия к репозиторию. Если ссылка вела на уже доверенный проект, утилита запускалась полностью скрытно. Разработчики оперативно закрыли брешь в обновлении 2.1.119. Пользователям рекомендуют обновить инструмент и проверить локальные файлы настроек на наличие подозрительных хуков.
Дальше
Дешевый ИИ угрожает оценке Anthropic и OpenAI перед IPO
Эра безумных трат на ИИ проходит. Компании массово переходят на гибридную схему: базовую работу делают дешевые открытые модели, а дорогие Claude или GPT подключаются только для сложных задач. Это рушит бизнес-модель создателей передовых ИИ. Их сверхвысокие оценки перед IPO могут не оправдаться, ведь платить за премиальный софт в прежних объемах бизнес больше не хочет.
Читайте также
- Критическая уязвимость в песочнице Claude Code
- Claude Code 2.1.325 вернул запросы в песочнице и чинит zstd
- Claude Code 2.1.321 перевёл Fable на 5.2 и снизил цену
- Пароли из Claude Code осели в 1 122 публичных файлах
- Фильтр Claude Code от утечки email видит три инструмента
- Elastic нашла ChatGPT и Claude Code в реальных взломах
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.