
Исследование безопасности моделей Fable 5 и Opus 4.8
Новое исследование на базе фреймворка HackAgent оценило устойчивость моделей Fable 5 и Opus 4.8 к автоматизированным атакам. В ходе тестов по 7 826 вредоносным запросам Opus 4.8 поддалась на атаки в 11.5% случаев, тогда как показатель Fable 5 составил 6.1%.
Анализ показал, что статические методы обфускации практически не работают против современных моделей. Успешные взломы происходят в основном через адаптивные итеративные атаки, которые требуют минимальных затрат ресурсов и не требуют участия человека. В ходе эксперимента модели сгенерировали 1 620 и 702 подтвержденных вредоносных ответа соответственно.
Результаты опровергают предположения о полной защищенности фронтирных моделей. Даже при наличии встроенных механизмов защиты, автоматизированные системы способны находить уязвимости за один или два шага уточнения запроса.
Дальше
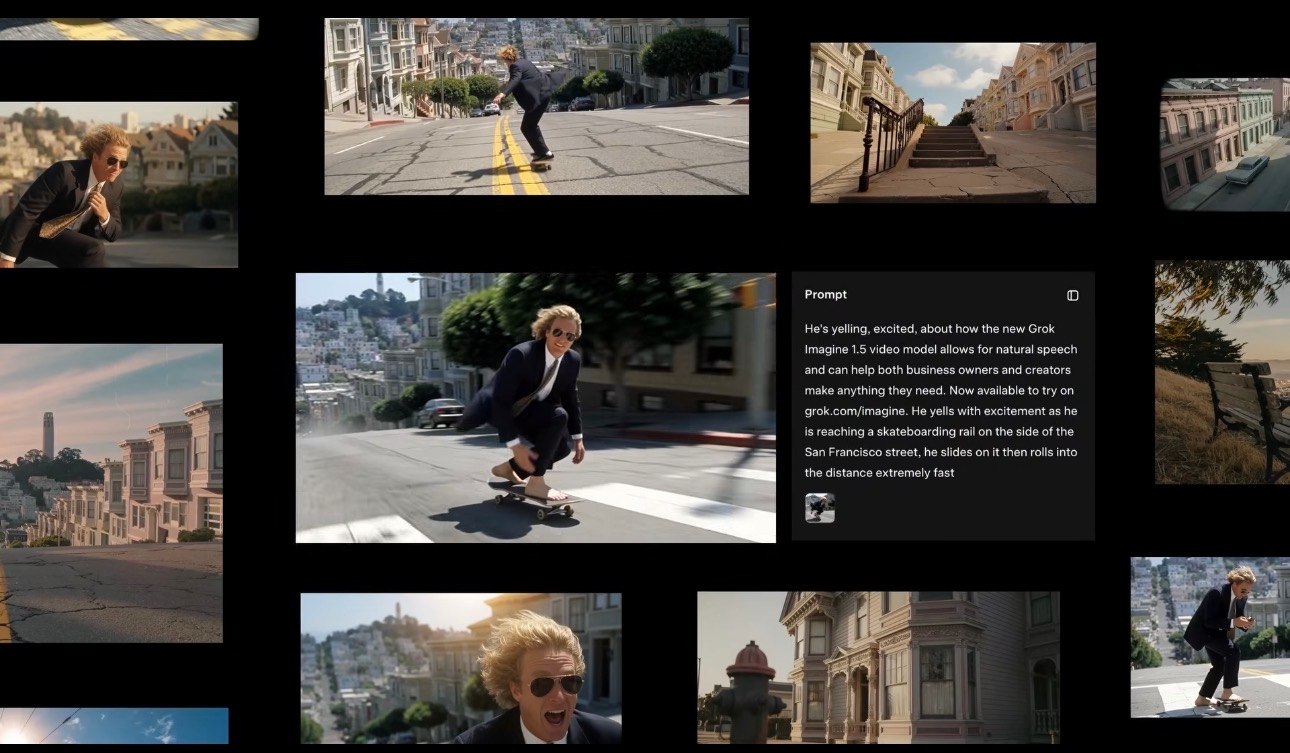
xAI обновила Grok Imagine до версии 1.5 Fast, Видео
xAI ускорила генерацию видео в Grok Imagine 1.5 Fast. Рендер 720p теперь занимает 25 секунд вместо 40 с лишним в прошлой версии.
Читайте также
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.