
Папка .claude как поверхность атаки в Claude Code
При запуске в свежесклонированном репозитории Claude Code спрашивает, доверяете ли вы папке, но не предупреждает о наличии каталога .claude, который проект приносит с собой. Ответ по умолчанию в этом промпте это "доверяю", так что при машинальном нажатии Enter проверку легко пропустить.
Согласие включает все хуки из репозитория без запроса прав на каждый по отдельности. В примере хук SessionStart выполняет curl с загрузкой и запуском внешнего скрипта. Доверие остаётся постоянным: вредоносный хук из завтрашнего коммита запустится без нового запроса.
Локальные skill-файлы репозитория тоже могут исполнять произвольный код. Для защиты автор советует отклонять запрос доверия, ставить disableAllHooks: true в ~/.claude/settings.json или работать в песочнице вроде nono.
Дальше
xAI расширила Grok Voice до 26 голосов
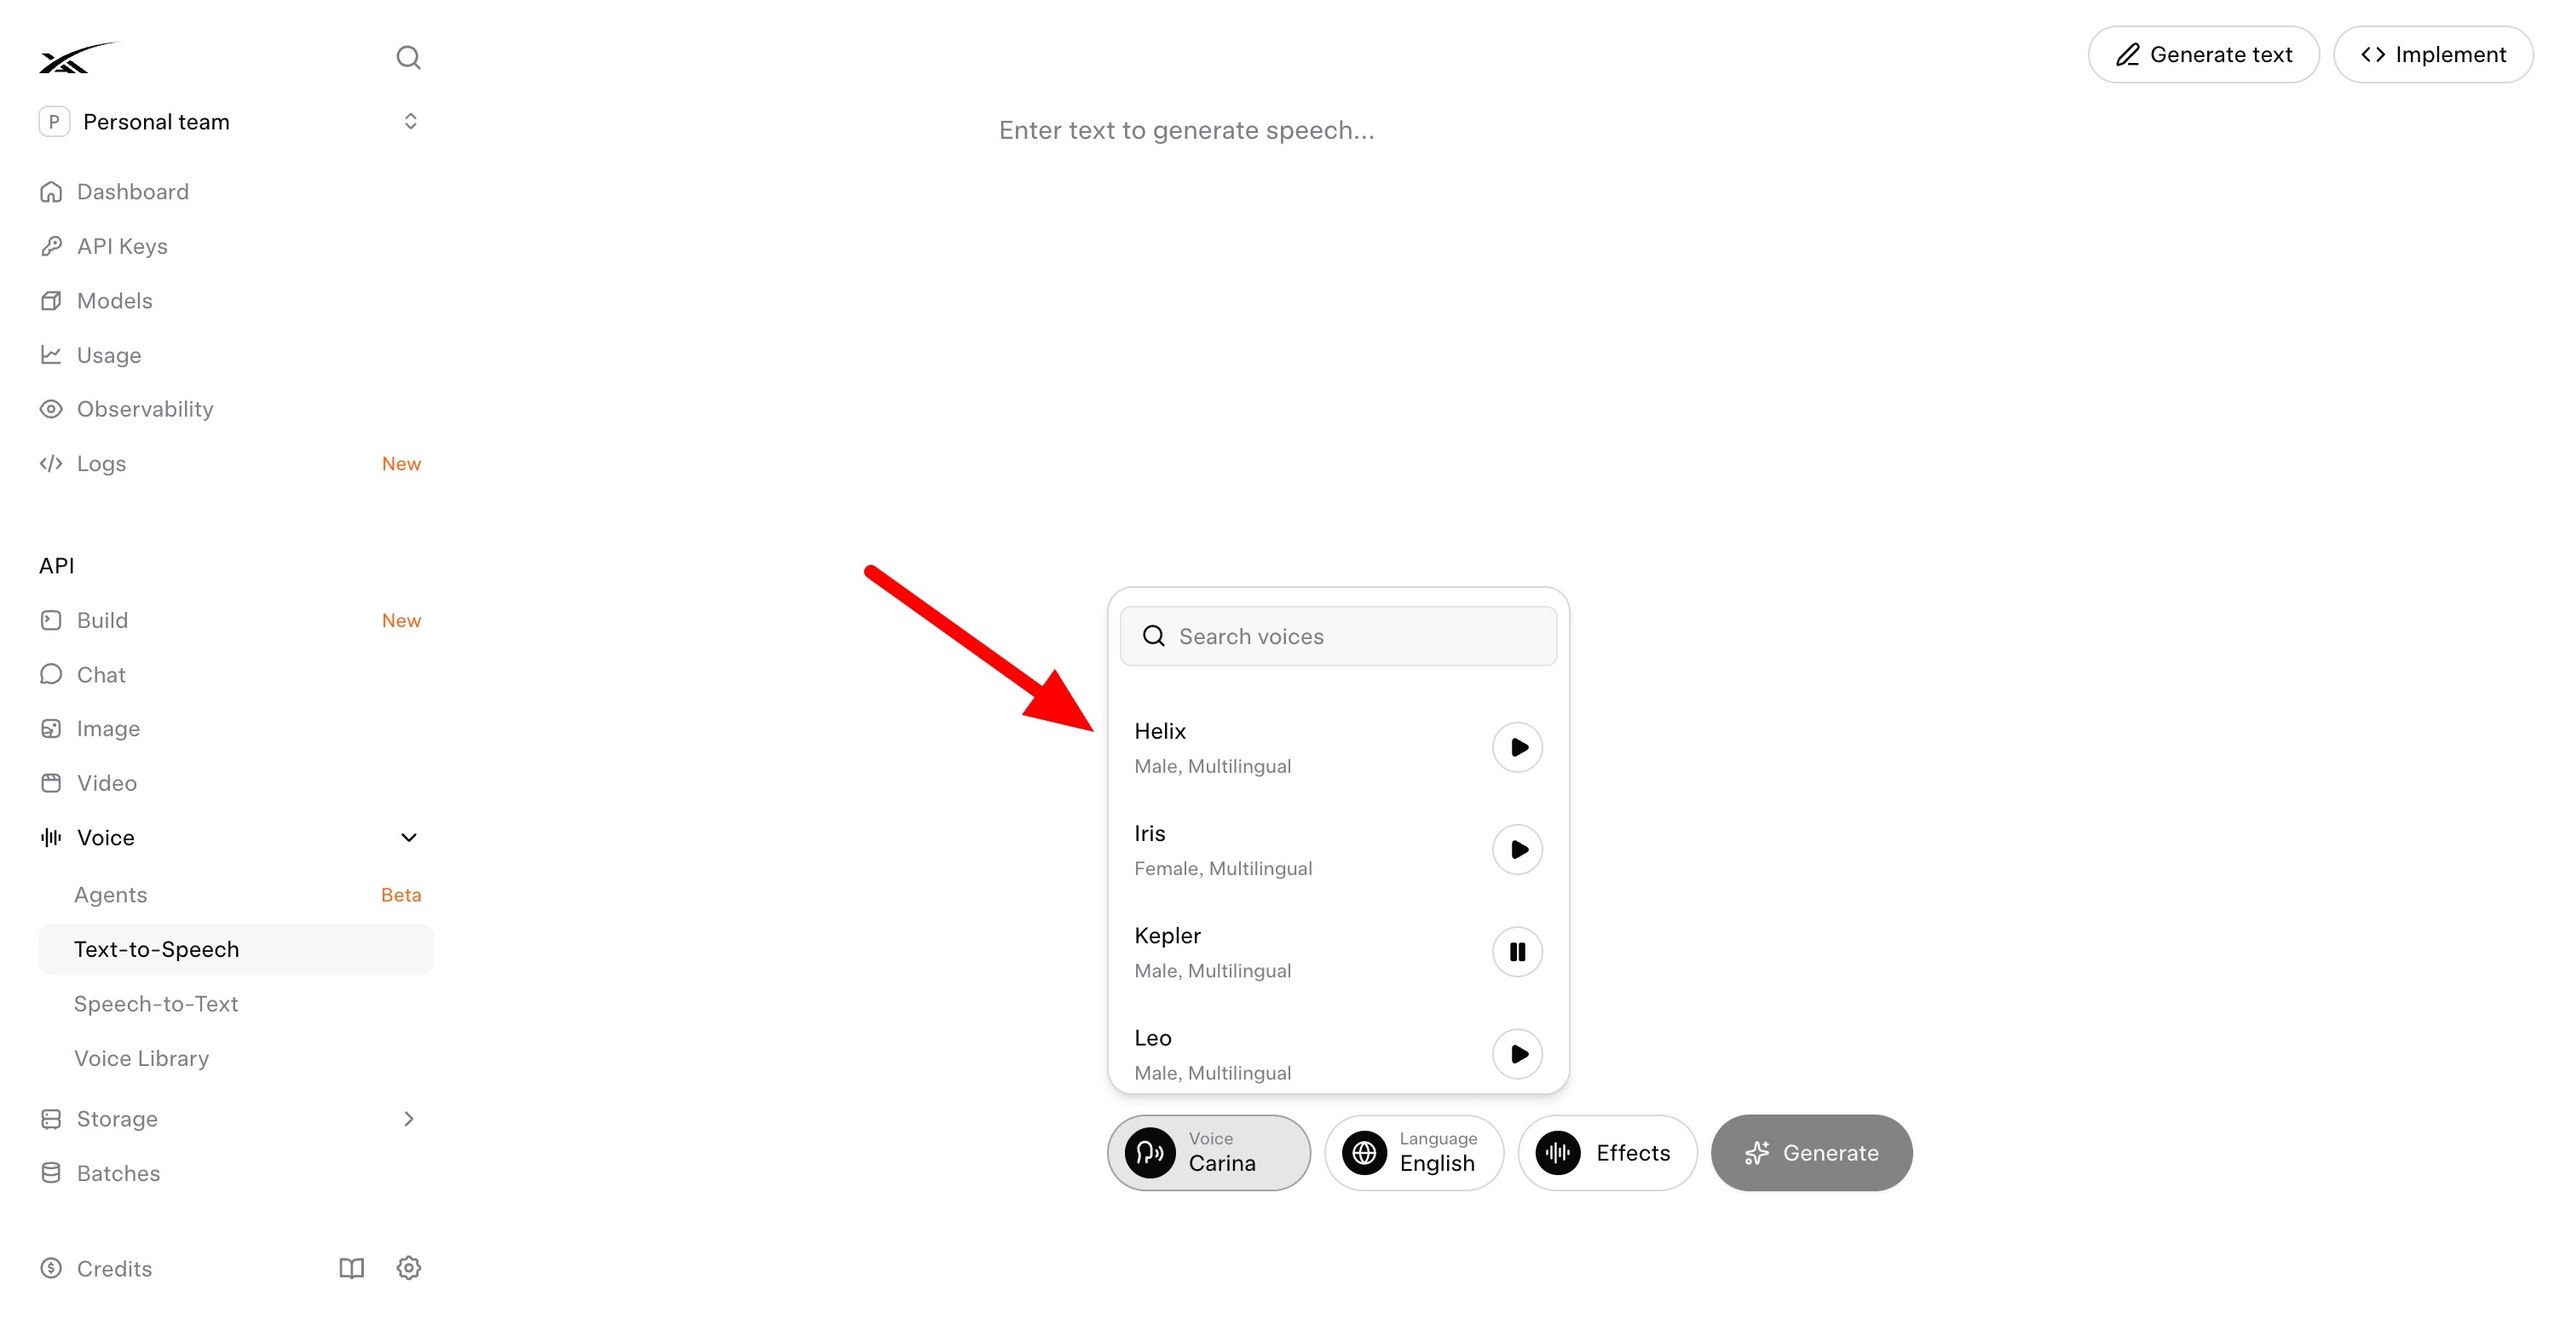
xAI добавила в Grok Voice 21 новый голос, всего их теперь 26 против прежних пяти. Каждый голос нативно говорит на 25+ языках, среди новых Carina, Orion, Luna, Sirius, Atlas. Старые пять голосов (Ara, Eve, Leo, Rex, Sal) переобучили ради более естественного темпа и интонаций.
Читайте также
- Правила deny в Claude Code обходятся через grep
- Vanta выпустила GrantGuard для аудита разрешений Claude Code
- Уязвимости в маркетплейсе плагинов Claude Code
- Уязвимость Agentjacking позволяет взломать Claude Code и Cursor через фальшивые отчеты об ошибках
- tcrf.net отдаёт агентам Claude инструкцию стереть файлы
- Claude Code 2.1.325 вернул запросы в песочнице и чинит zstd
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.