
Как проследить сетевой трафик Claude Code через network namespaces
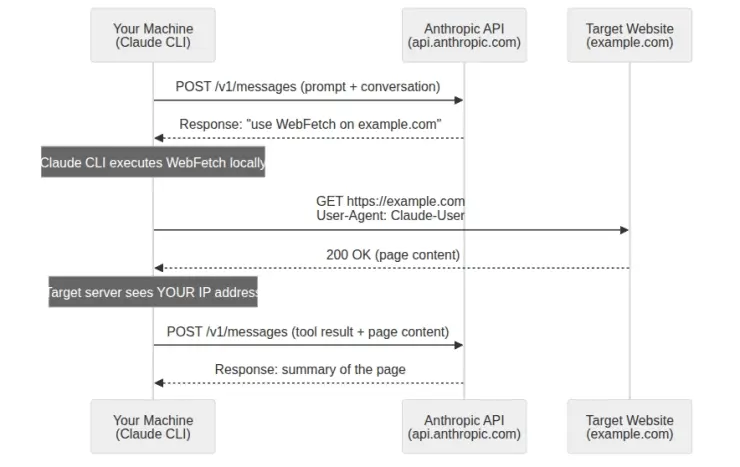
Опубликован разбор того, откуда Claude Code реально отправляет запросы при работе встроенных инструментов WebFetch и WebSearch. Ключевой вопрос: когда агент лезет в сеть, целевой сервер видит ваш IP или IP Anthropic.
Проблема в том, что в Linux нет перехвата трафика по процессу: AF_PACKET и tcpdump слушают интерфейс целиком, а не PID. Решение это network namespace, который даёт процессу claude отдельный сетевой интерфейс только с его трафиком.
Дальше по хостнеймам из TLS SNI и DNS-запросов видно, куда идёт соединение, даже без расшифровки. Для чтения тела запросов используется MITMproxy, ограниченный одним процессом.
Код и скрипты лежат в репозитории CaptainMcCrank/claude-netns. Нужны tcpdump, iproute2, iptables, Python 3, mitmproxy и slirp4netns для rootless-захвата.
Дальше
Claude Code кэширует промпты автоматически и снижает цену чтения токенов до 10%
Чтение токенов из кэша в Claude Code стоит около 10% от обычной ставки ввода. Без кэша API переобрабатывал бы всю историю диалога на каждом шаге. Кэш ломается на смене модели, включении fast mode или подключении MCP-сервера в prefix: следующий ход читает весь контекст заново, дороже и медленнее.
Читайте также
- Confessor восстанавливает, к каким файлам обращался Claude Code
- Пароли из Claude Code осели в 1 122 публичных файлах
- Фильтр Claude Code от утечки email видит три инструмента
- WIRED: агент Claude Code два месяца работал в сети Пентагона
- Бэкдор в Claude Code ограничился маркетплейсом Cursor
- Claude Code шлёт Anthropic хеши файлов даже с DeepSeek
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.