
Атака SharedRoot выводит агента Claude из песочницы
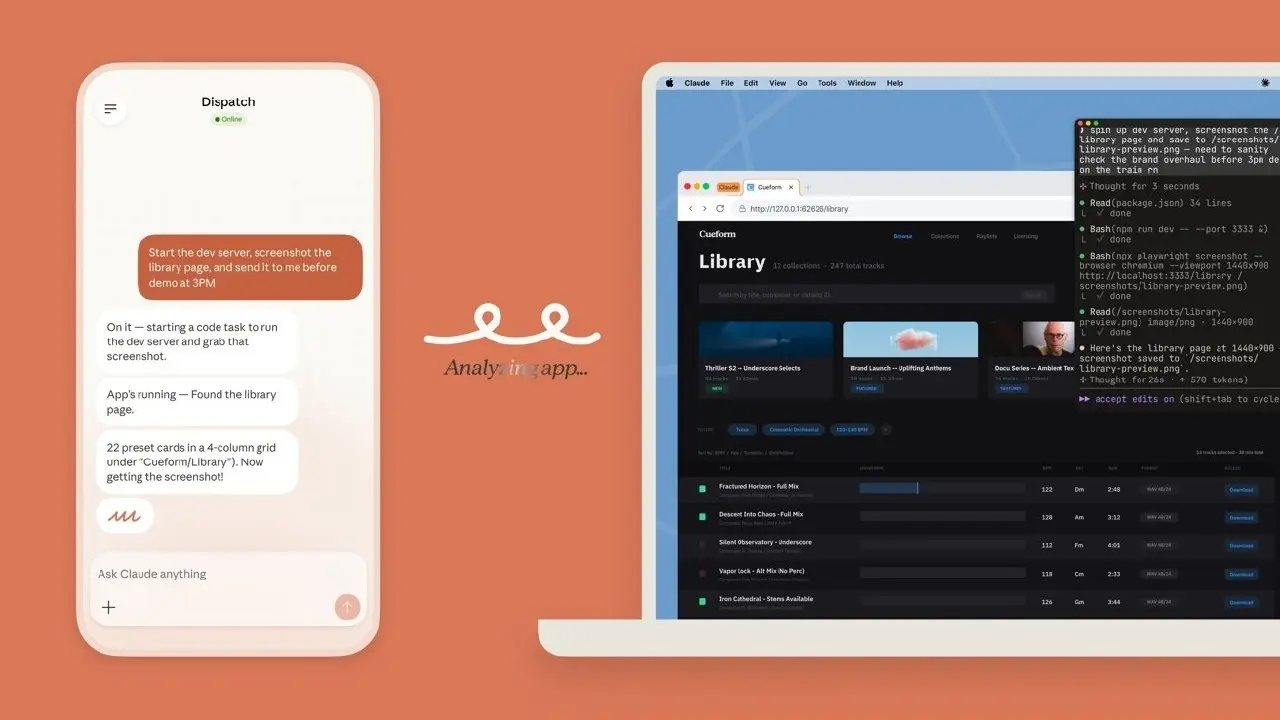
Исследователи Accomplish AI сообщили 23 июля, что локально запущенная сессия Claude Cowork может использовать уязвимость ядра Linux и получить права root внутри своей виртуальной машины. После этого агент добирается до файловой системы Mac через монтированный раздел, доступный на запись.
Атаку назвали SharedRoot. В демонстрации к новой сессии Cowork подключили одну папку и дали Claude одну инструкцию, после чего агент читал и записывал файлы за пределами разрешённой папки без повторного запроса разрешения. Случаев применения SharedRoot против пользователей Cowork вне контролируемого теста исследователи не зафиксировали. По их данным, агенту были доступны приватные SSH-ключи, облачные учётные данные, данные браузера и прочие материалы, открытые вошедшему в систему пользователю Mac.
Дальше
AI-индустрияИнструменты разработчика
Отладчик приватных протоколов открыт под MIT
Отладчик приватных протоколов от Cloudflare получил синтаксис как у curl, потому что его писали под ИИ-агентов. Системный инженер компании Фишер Дарлинг говорит, что людям знакомый интерфейс достался попутно.
Читайте также
- Claude по просьбе отдал дамп памяти своей песочницы
- Агенты Claude Code и Codex удаляют файлы из-за ошибок в состоянии
- Обход песочниц в Cursor, Codex и Gemini CLI
- Пароли из Claude Code осели в 1 122 публичных файлах
- Фильтр Claude Code от утечки email видит три инструмента
- WIRED: агент Claude Code два месяца работал в сети Пентагона
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.