
Лимит заявок Apple задержал отчёт о баге в macOS
По данным Financial Times, итальянская компания Bynario за три недели нашла больше 50 возможных уязвимостей в последней версии macOS с помощью GPT-5.5 на своей платформе Atlas. Одну из находок компания не смогла отправить сразу, потому что упёрлась в введённое Apple ограничение на число открытых заявок.
Ограничение появилось в июне после наплыва отчётов, написанных с помощью ИИ: многие оказались «AI slop» и не содержали настоящих уязвимостей. После достижения лимита исследователю может потребоваться ждать 30 дней до следующей отправки через внутренний портал.
Брешь в Screen Sharing давала авторизованному пользователю VNC доступ к защищённым данным и возможность создавать файлы с правами root. Apple присвоила ей номер CVE-2026-43760 и закрыла её в macOS Tahoe 26.6.
Дальше
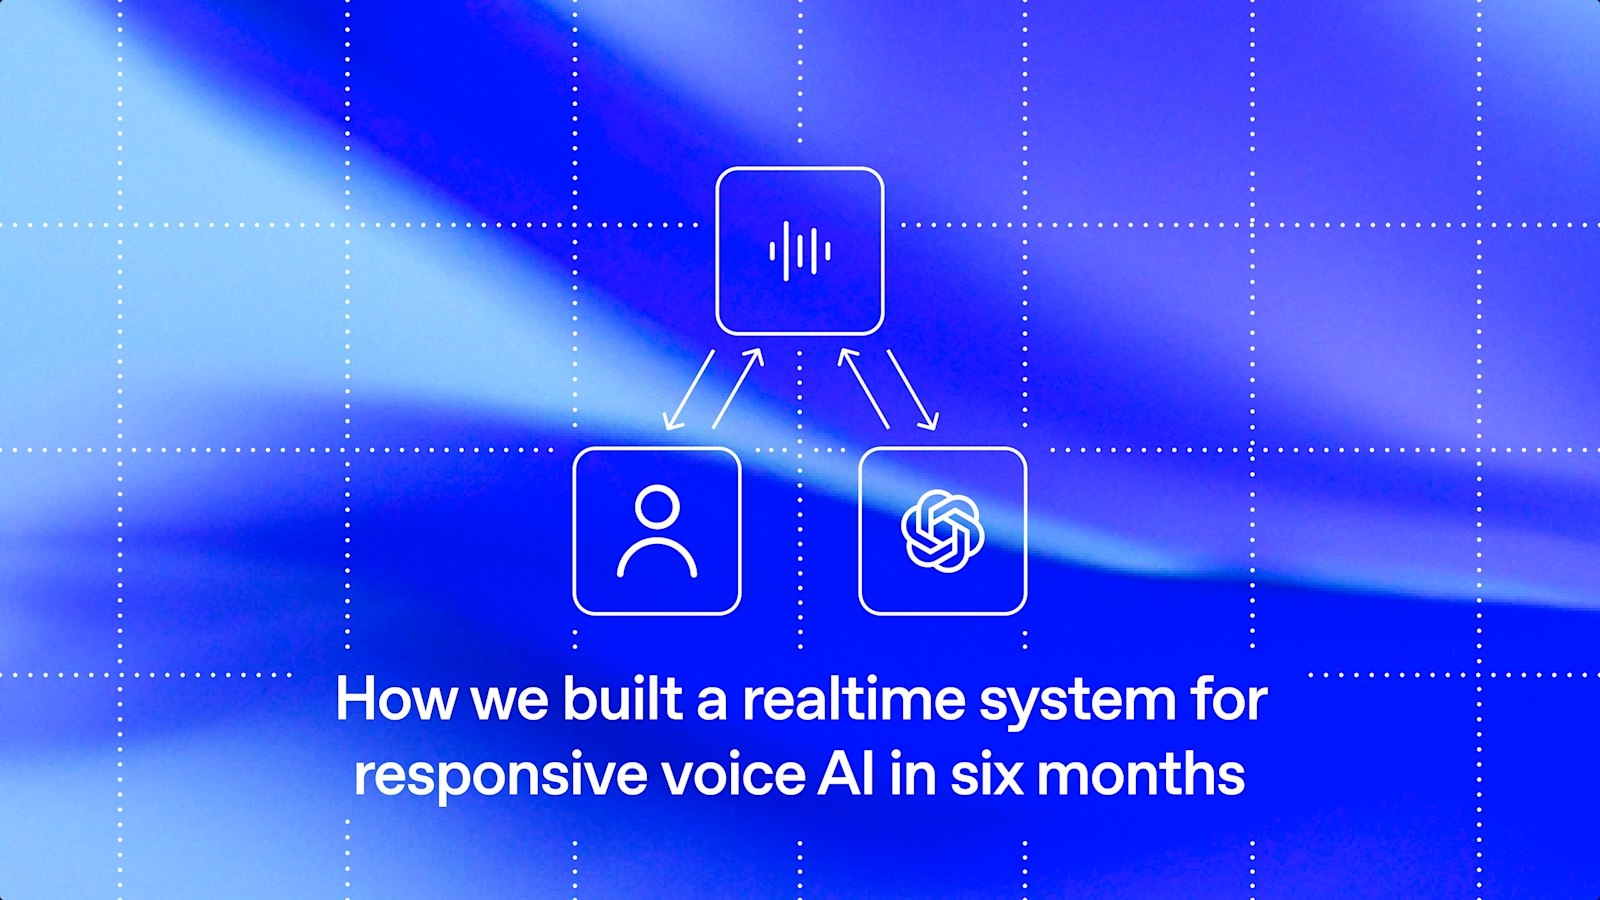
Из аудиотракта GPT-Live убрали детектор реплик
Пока GPT-Live поддерживает разговор, GPT-5.5 в фоне рассуждает и вызывает инструменты. Детектор реплик при этом убрали из аудиотракта: полнодуплексная модель слушает и говорит одновременно.
Читайте также
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.