
Автоперевод C в Rust испытают на AppArmor и snap-confine
Canonical финансирует исследователей Бристольского университета. Они должны выяснить, можно ли автоматически переписать унаследованный C на безопасный и сопровождаемый Rust так, чтобы программа вела себя ровно как прежде. Подход проверят на двух компонентах, где ошибка сразу становится проблемой безопасности: на AppArmor и snap-confine. Об этом 19 августа сообщил The New Stack.
Код в этой схеме пишет языковая модель, и эту часть никто не считает трудной. Трудно доказать, что новый Rust делает то же самое, что старый C. Сгенерированный код может собраться без единой ошибки и при этом расходиться с оригиналом по поведению. Поэтому основная работа уходит в проверку: она ищет такие расхождения и исправляет их.
Две реализации на одном входе
Исследователи сравнивают версии на C и на Rust двумя способами. Фаззинг гоняет через обе реализации массу сгенерированных входных данных, формальный анализ программ разбирает их логику. Вместе они должны ловить различия, которые обычные тесты пропускают. Когда система находит несовпадение, в дело идёт symbolic repair, символьное исправление: оно определяет, где именно случился сбой, и правит код напрямую.
От этой обратной связи зависит и вторая проблема перевода, избыток unsafe. В блоках unsafe Rust разрешает операции, запрещённые в безопасном коде, в том числе часть операций с сырыми указателями. Переводчику проще всего протащить через них сложные конструкции C. Но чем больше кода уходит в unsafe, тем больше старых рисков работы с памятью переезжает в новый код вместе с ним.
Построчный перевод синтаксиса тут не спасает. Чтобы получить идиоматичный Rust, иногда приходится менять структуры данных и времена жизни ссылок сразу в нескольких функциях или в целых модулях. Цель проекта поэтому двойная: Rust должен быть достаточно безопасным, чтобы язык давал свои преимущества, и достаточно близким к исходному C по поведению, чтобы сопровождающие ему доверяли.
Политика, прочитанная иначе
AppArmor - модуль безопасности Linux, который ограничивает доступ приложений по заданным политикам. Его пользовательские инструменты написаны вперемешку на C, Python и C++, и они должны правильно разобрать, скомпилировать и загрузить эти политики. Если порт на Rust прочитает политику не так, как текущая реализация, он может прекрасно собраться и всё равно оказаться неверным. Snap-confine помогает готовить окружение и изоляцию, в которых запускаются snap-пакеты. Переход на Rust убирает целые классы уязвимостей вроде use-after-free и переполнения буфера, но логическую ошибку автоматический переводчик внести вполне может.
Как выглядит такое расхождение на практике, Ubuntu уже знает по собственному переходу на Rust. Начиная с 25.10, coreutils в дистрибутиве поставляются из uutils вместо GNU Coreutils, а sudo из sudo-rs; обе реализации задуманы как прямая замена старых утилит. Из-за известных несовместимостей часть команд оставили на GNU: chmod, chown, cp, df, mv, rm и true в 25.10, cp, df, mv, rm и true в 26.04 LTS, следует из документации Ubuntu Server.
Как сообщает It's FOSS, cp, mv и rm задержались на GNU в 26.04 из-за TOCTOU-проблем (гонок между проверкой файла и его использованием), которые нашёл аудит. Его по заказу Canonical провела Zellic в два раунда, с декабря 2025 по март 2026 года: 113 замечаний, по 44 из них присвоены CVE, и подавляющее большинство, по словам Canonical, уже закрыто. В июле cp из uutils вернули в архив и тут же убрали снова, потому что он сломал сборку live-образов. Причиной, как объясняет FOSS Linux, стала тонкая несовместимость в обработке аргумента -L. При этом uutils писали люди, и любое расхождение с GNU проект считает ошибкой, так что даже ручной перевод с явной целью повторить оригинал споткнулся на одном флаге. Исправление ушло в upstream, и позже, в Ubuntu 26.10, cp, mv и rm тоже перешли на uutils.
Переписывать AppArmor или snap-confine на Rust Canonical не торопится. Компания хочет понять, какие доказательства понадобятся сопровождающим, прежде чем они доверят автоматическому переводу боевой код, и масштабируется ли такой подход на репозитории в сотни тысяч строк C.
Дальше
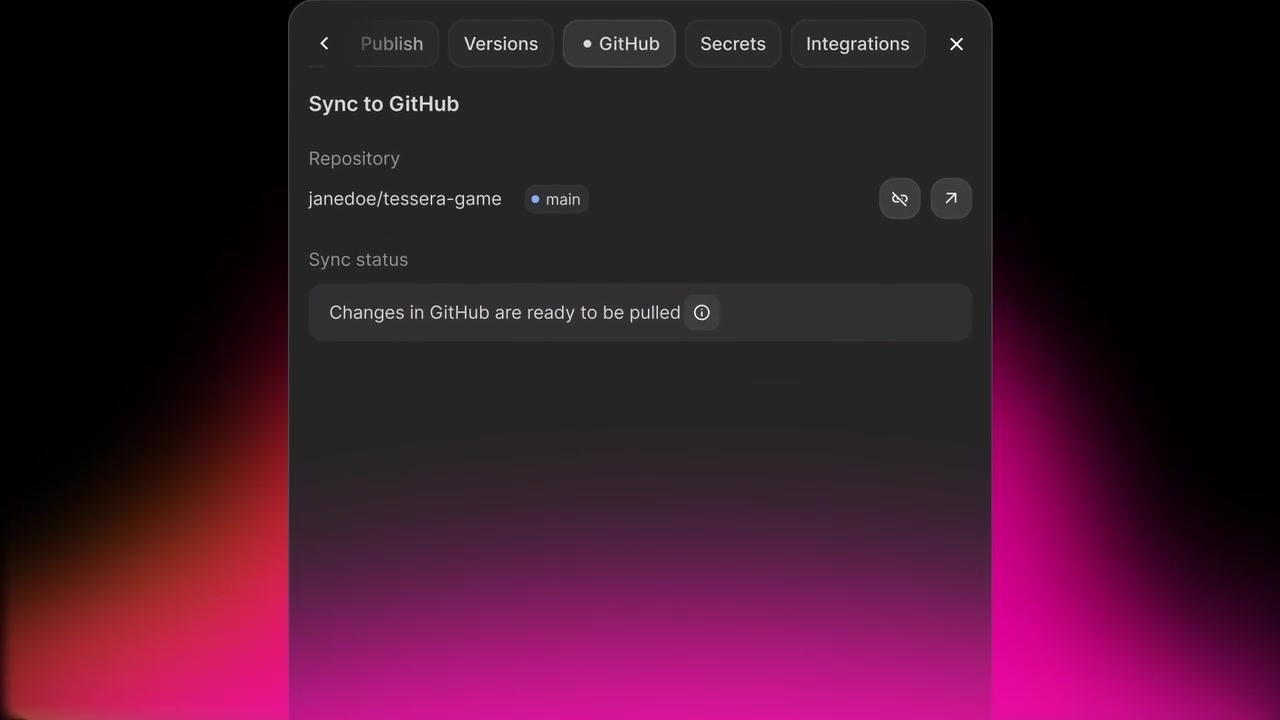
Импорт репозиториев GitHub дошёл до AI Studio Build, Видео
Репозиторий с GitHub импортируется в Google AI Studio Build в один клик, а дальше правки ходят в обе стороны. Функцию показал Логан Килпатрик 8 июля, и к августу работают и импорт, и синхронизация.
Читайте также
- Bun на Rust собрали агентами Claude, GitHub пошёл иначе
- OpenAI пустила четыре лаборатории внутрь своих моделей
- Джейлбрейки для кибератак получили шкалу опасности от FMF
- Отказ в разговоре о суициде Anthropic считает провалом
- У Anthropic 94,2% верных находок, а curl отверг 19 из 34
- OpenAI гасит исследовательские задачи моделей за 35 секунд
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.