
Открытый ИИ-пентестер: 18 находок за 6,10 доллара
В Shannon 3.0, третьей версии открытого ИИ-пентестера Keygraph для веб-приложений и API, появился отдельный многоступенчатый конвейер анализа исходного кода. Релиз вышел 7 сентября, сообщает Testingcatalog, и вместе с ним Keygraph опубликовала сравнение с коммерческими Aikido и XBOW: прогоны компания делала сама и сама же их оценивала.
Базовый принцип остался прежним. Shannon запускается из командной строки, читает исходники приложения, прикидывает, где оно скорее всего сломается, а потом атакует запущенный сервис настоящими эксплойтами через автоматизацию браузера и консольные инструменты. Находка, которую не удалось показать на живой цели, отбрасывается. В репозитории проекта это правило сформулировано как «нет эксплойта - нет отчёта». Распространяется Shannon под AGPL-3.0, запускается локально через npx или из исходников. Ещё до этого релиза у проекта было больше 47 000 звёзд на GitHub.
Как устроен новый разбор кода
Конвейер адаптирован из открытых навыков ревью безопасности Mantis и работает параллельно с агентами разведки и поиска уязвимостей. Сначала он сам строит картину приложения: компоненты, интерфейсы, зависимости, потоки данных, ценные активы и границы доверия, где внешние данные входят в доверенную часть системы. Дальше агенты прослеживают путь данных, которые контролирует атакующий, от точки входа до чувствительной операции.
Кандидатов в уязвимости фильтруют в несколько шагов. Дубликаты убираются, каждую гипотезу оспаривает отдельный ревью-агент, затем проверяется, реалистична ли она в продакшене, и сверяется с реальным путём исполнения в коде. Только после этого кандидат попадает в очередь на эксплуатацию. Гипотеза из анализа кода сама по себе находкой не становится: её всё равно нужно доказать атакой на работающее приложение.
Включается конвейер флагом в конфигурации.
Сравнение с Aikido и XBOW
За основу Keygraph взяла исследование Doyensec, спонсированное Aikido: там Aikido и XBOW прогоняли на двух самостоятельно развёрнутых приложениях. Keygraph запустила Shannon 3.0 только на одном из них, Photoview 2.4.0, в аналогичном развёртывании и с тремя моделями:
- DeepSeek v4 Flash: 18 находок за 6,10 доллара;
- Grok 4.6: 10 находок за 35,07 доллара;
- Opus 5: 24 находки за 115 долларов, одна из них ложноположительная.
Все три прогона нашли критическую SQL-инъекцию, доступную до авторизации, которую Photoview с тех пор закрыл. Прогон с Opus 5 поймал шесть из семи проблем, исправленных в том же раунде.
Doyensec насчитала 32 подтверждённые находки у Aikido и 7 у XBOW, каждый скан стоил 4000 долларов. Самый дорогой прогон Shannon, с Opus 5, обошёлся примерно в 35 раз дешевле одного такого скана.
Shannon работает на инфраструктуре пользователя и с его моделями: Anthropic, OpenAI, xAI, Bedrock и локальные среды исполнения, в том числе через Ollama, vLLM, LM Studio, OpenRouter и LiteLLM. Оркестрацию берёт на себя Temporal. Открытая версия ничего не стоит сверх расходов на токены модели. Параллельно Keygraph продаёт коммерческую платформу, где расширенная сборка того же агента работает постоянно.
Что изменилось в CLI и CI
Интерфейс командной строки переписали: статус скана, прогресс по фазам и логи каждого агента видны прямо в терминале. Прогресс сохраняется в именованные рабочие пространства, и прерванный прогон продолжается с того места, где остановился.
Keygraph объясняет смысл проекта так: с Claude Code и Cursor команды выкатывают код непрерывно, а пентест проходят раз в год, и Shannon должен запускаться на каждой сборке или релизе. Компанию основал в 2024 году Варун Сивамани, до этого руководивший разработкой HRIS и расчёта зарплат в Lattice, её поддерживают Pear VC и Authentic Ventures. Открытый Shannon нацелен на разработчиков и небольшие команды, которые тестируют собственные staging-окружения.
Под эту задачу в 3.0 вошли официальный GitHub Action и компонент для GitLab CI/CD. Отчёты выходят в PDF и Markdown с приложенными доказательствами, а также в SARIF 2.1.0 для GitHub code scanning. Оба интеграционных компонента запускают тот же скан внутри пайплайна, сохраняют отчёты и логи как артефакты и могут уронить сборку, если найдены доказанные уязвимости выше заданного уровня серьёзности.
Дальше
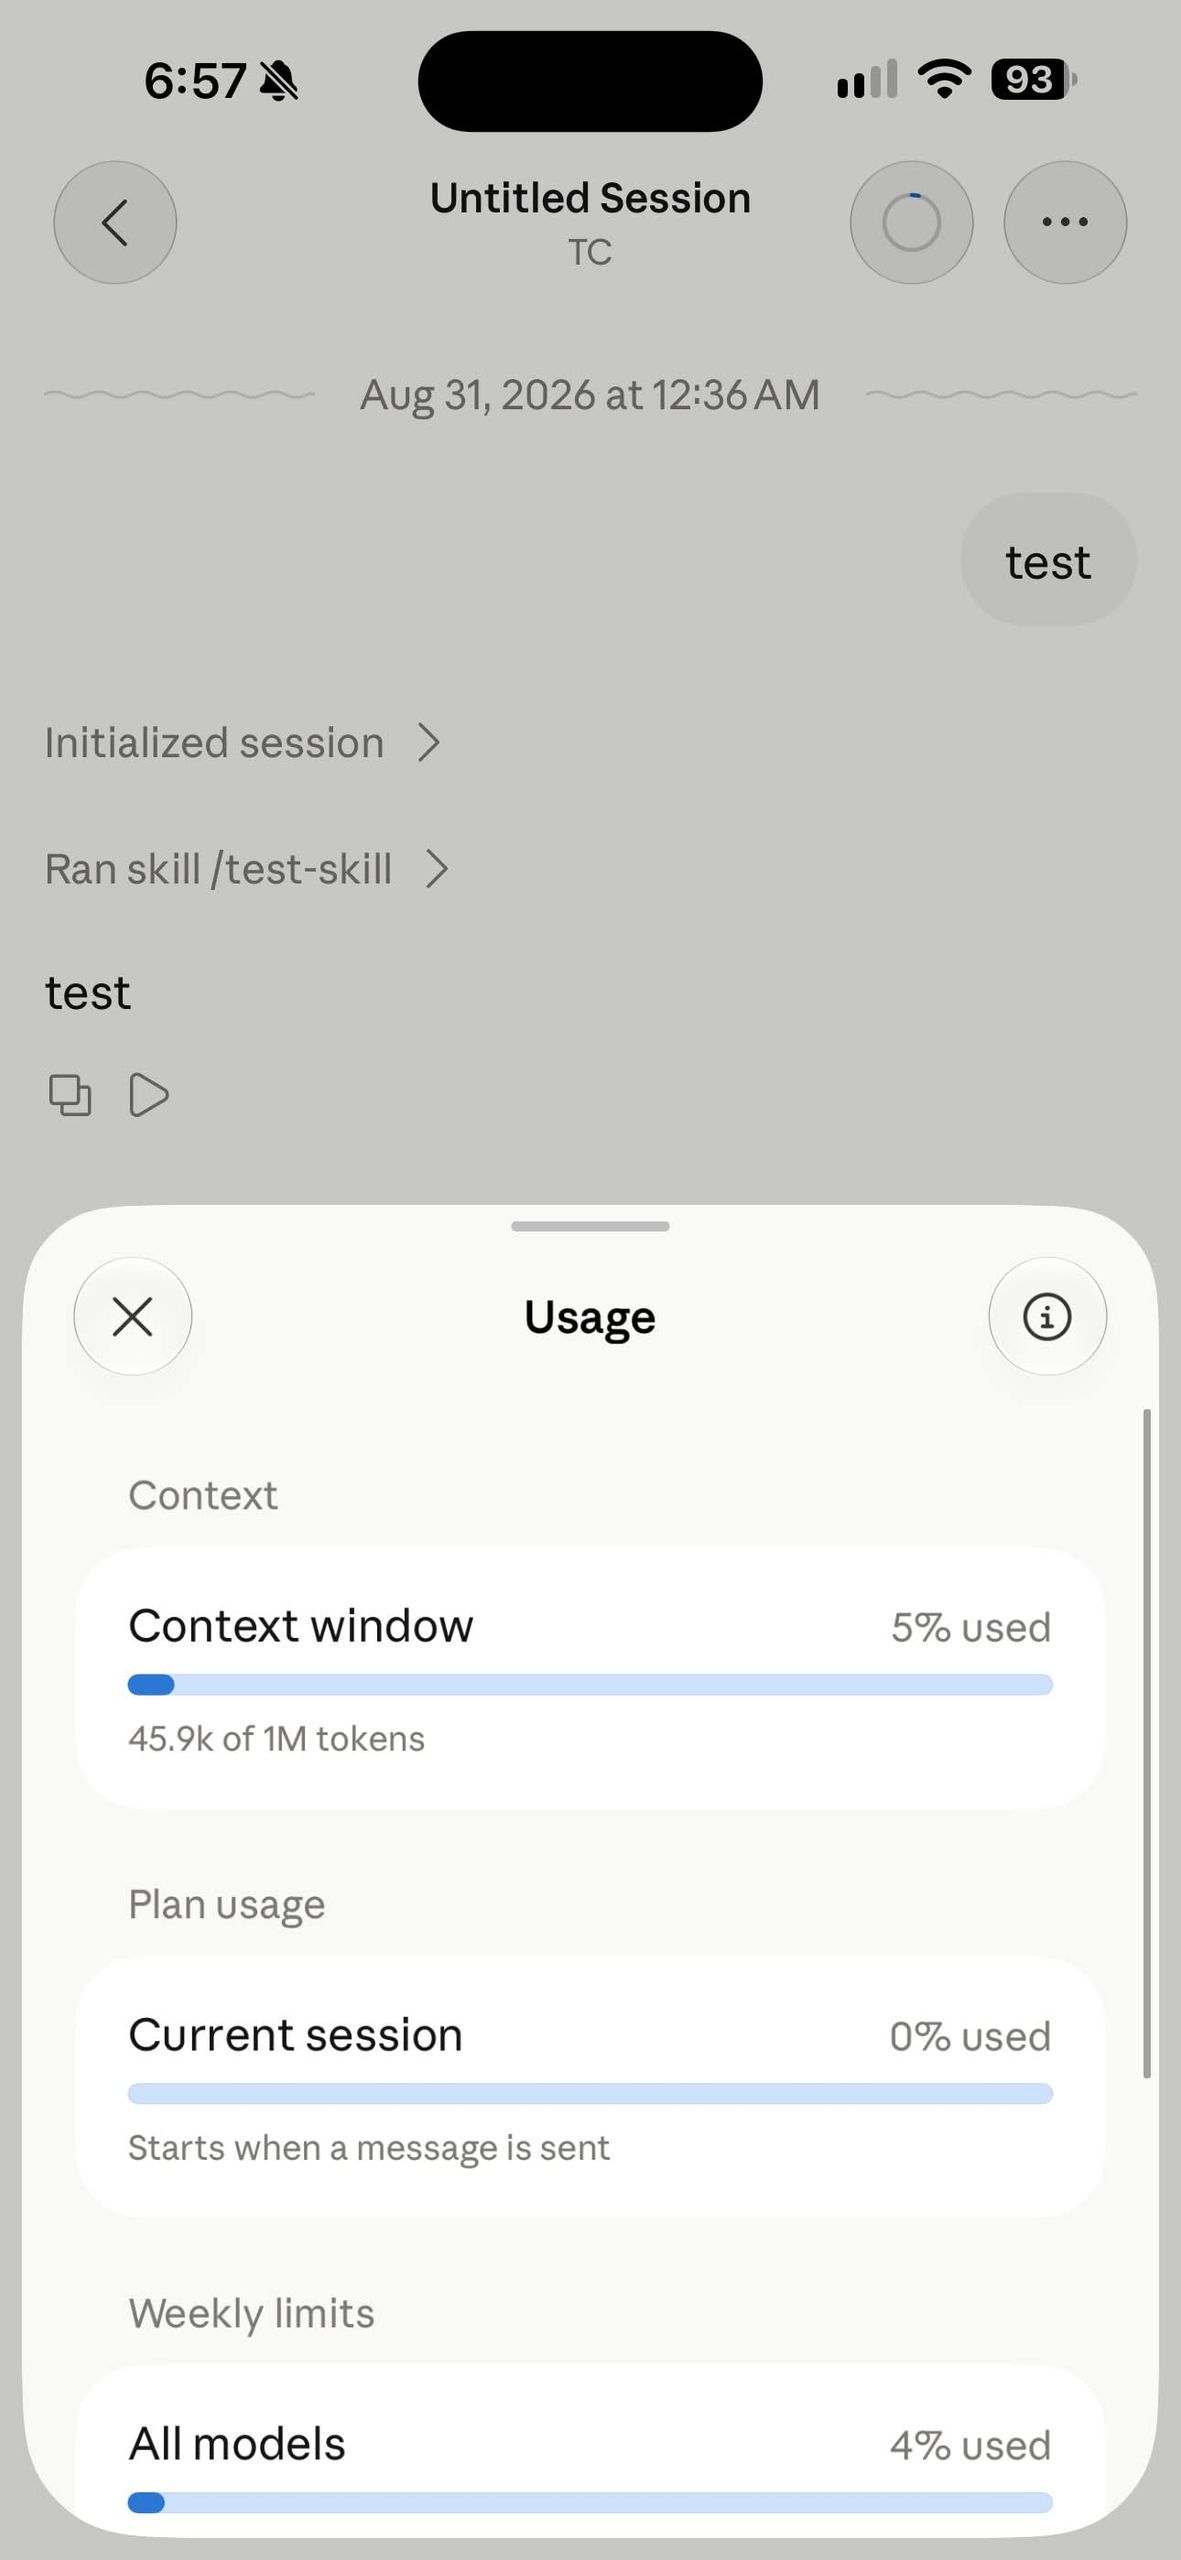
Claude на iOS готовит кнопку с деталями расхода
Согласно сообщению в Threads, в Claude для iOS готовят отдельную кнопку с деталями использования и раздел настройки Claude Code, официального анонса Anthropic не делала. Ранее в приложении открылся раздел Usage Credits.
Читайте также
- Взлом OpenCode задел 1,4% пользователей Console
- Разбор 446 тредов о безопасности ИИ-редакторов кода
- Обход песочниц в Cursor, Codex и Gemini CLI
- Cursor сам разворачивает приложения агентов по ссылке
- Через задачу на GitHub Depi добралась до npm-пакета Codex
- AWS Emulator написали агенты, и чинить его будут тоже они
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.