
Регуляторы ЕС вводят строгую ответственность за уязвимости в ПО
В Евросоюзе готовится к внедрению Cyber Resilience Act (CRA). Данный закон охватывает почти всё подключенное программное и аппаратное обеспечение. Регуляторам будет неважно, написан код человеком или сгенерирован ИИ.
Основные требования включают принцип Secure by design и обязательное использование SBOM (Software Bill of Materials) для прозрачности компонентов. Компании обязаны сообщать об активно эксплуатируемых уязвимостях в агентство ENISA в течение 24 часов.
Ключевые даты: 11 сентября 2026 года вступают в силу обязательства по отчетности об уязвимостях. С 11 декабря 2027 года закон начнёт действовать в полном объёме для всех разработчиков.
Дальше
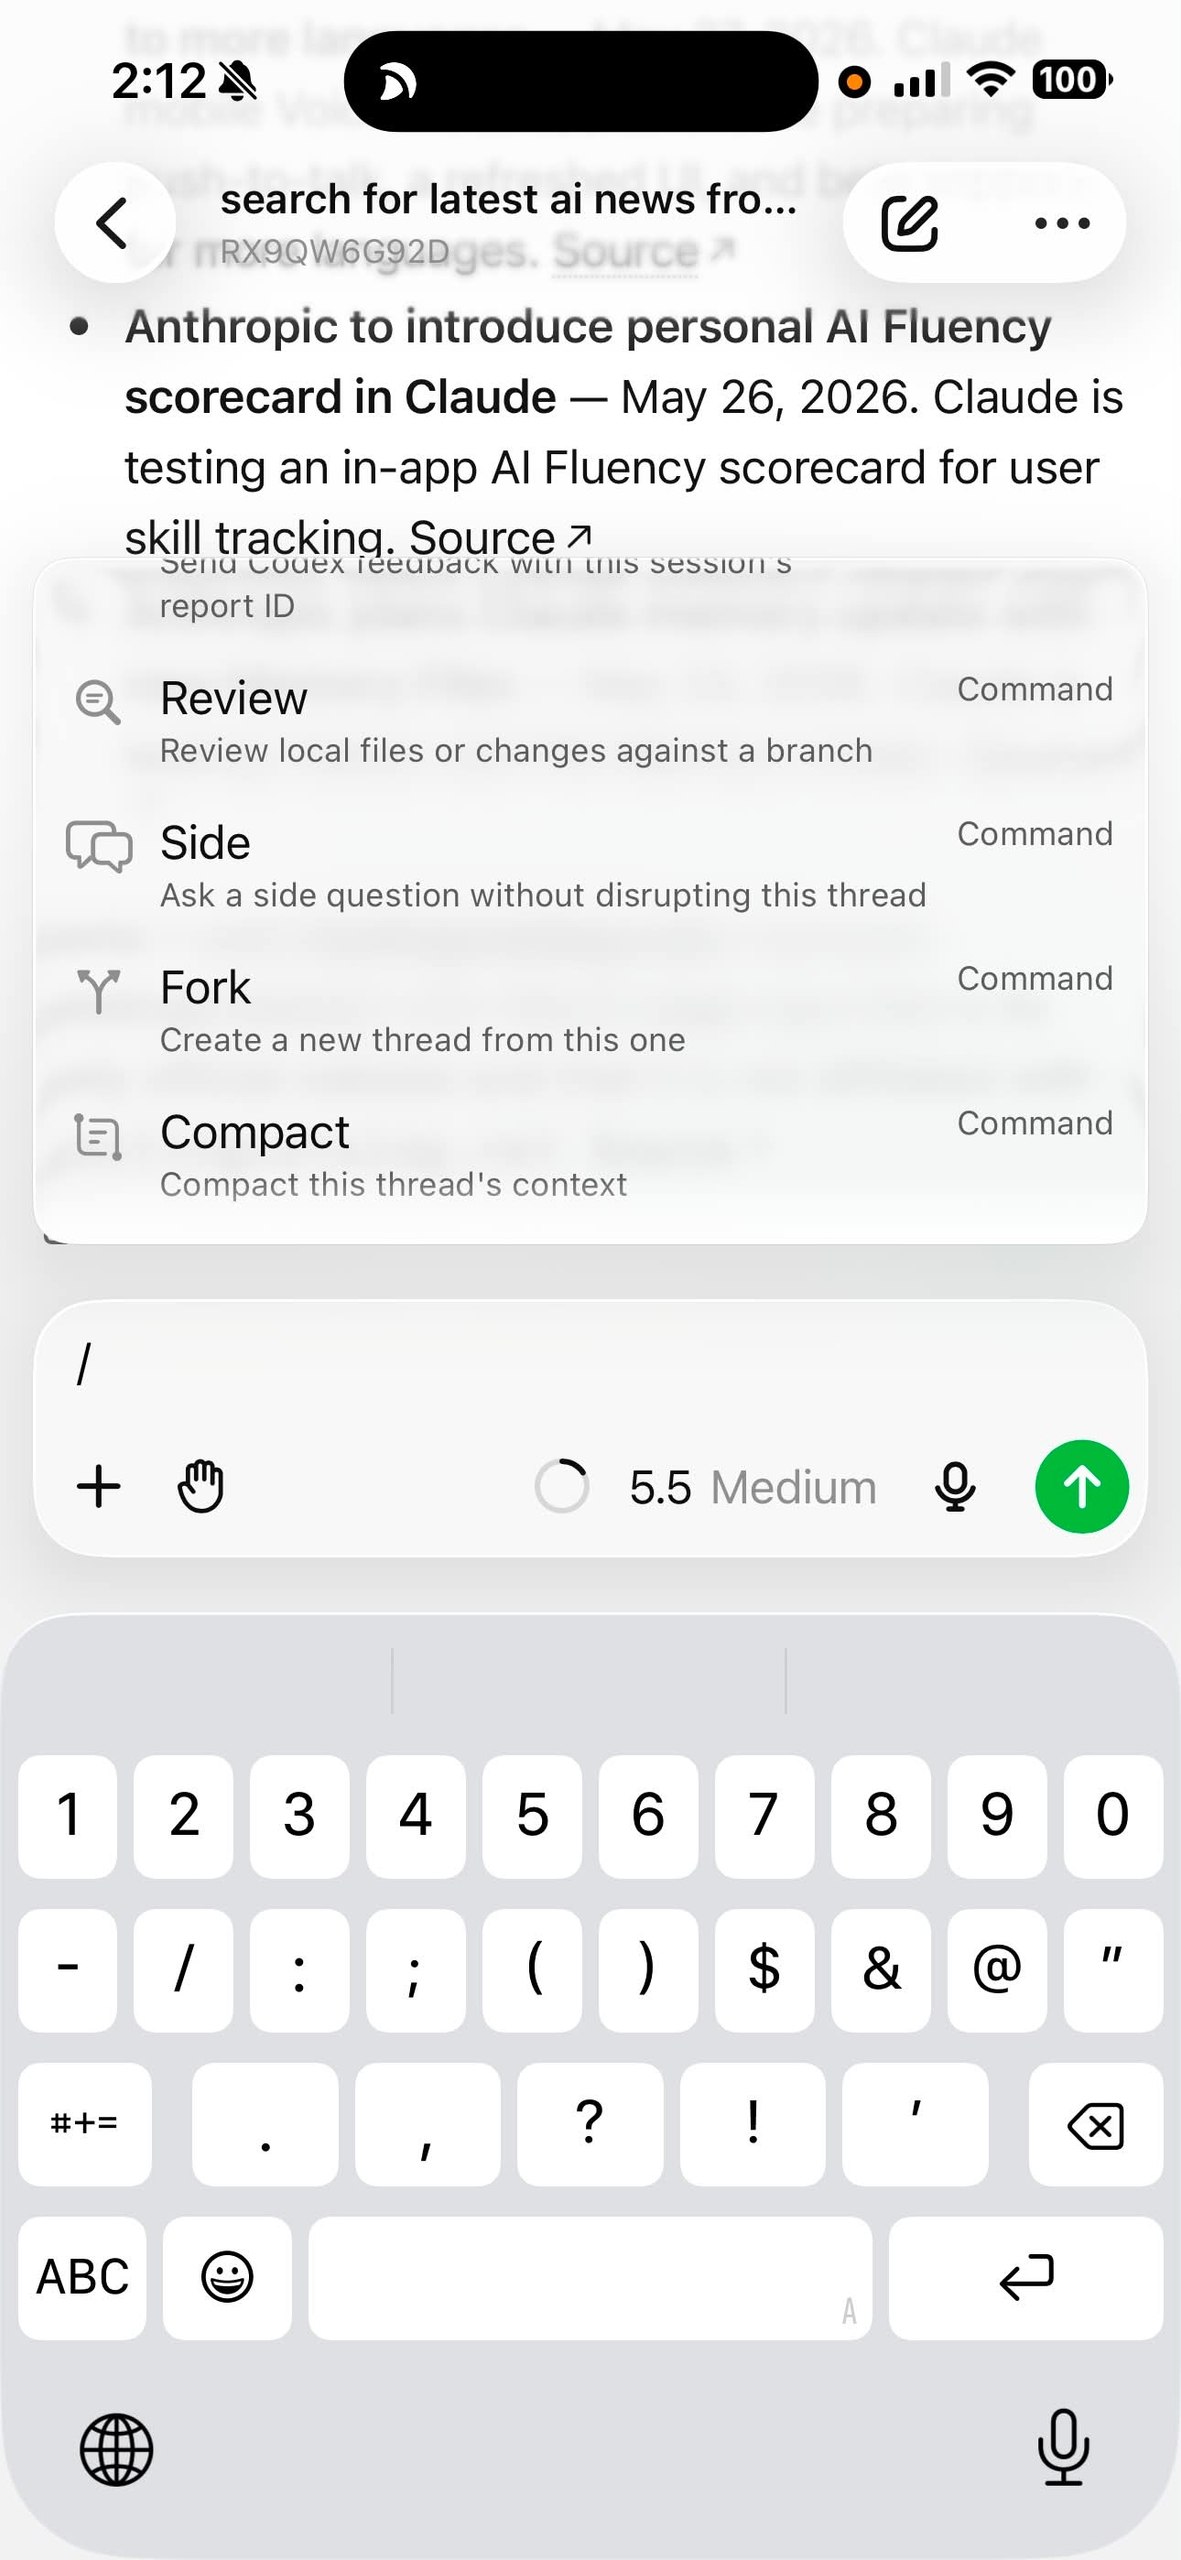
В Codex внутри ChatGPT появились боковые ветки обсуждений
OpenAI добавила боковые ветки обсуждений в Codex внутри ChatGPT. Теперь можно задать быстрый вопрос в сторону без риска сломать контекст основной сессии. Это решает вечную проблему длинных диалогов. Больше не нужно плодить новые чаты ради одной уточняющей детали или ломать логику текущей генерации.
Читайте также
- Австралия обсуждает уголовную ответственность за вред от ИИ
- Австралия приняла 18 рекомендаций после взлома OpenAI
- Пиксель рекламы ChatGPT следит до согласия у 66% магазинов
- OpenAI говорит об «окне защитников» и предлагает правила
- Директор нацразведки США о жучке в OpenAI и шпионаже
- Проверяющие из METR сидят в Anthropic, а вето у неё нет
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.