
Злоумышленники используют рекламу для распространения вредоносного ПО под видом Codex
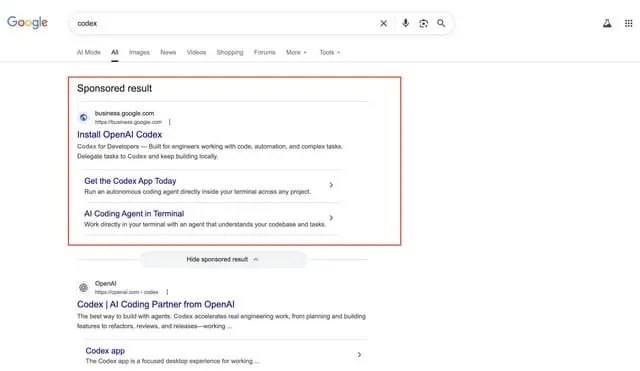
Пользователи сообщают о фишинговой кампании в Google. Рекламное объявление имитирует официальный ресурс, но ведет на Google Sites с вредоносной командой curl, скрытой через base64. Идентификатор кампании 23851030280 уже передан в Google.
Эта активность контрастирует с недавним запуском инициативы Daybreak от OpenAI. Напомним, что проект Daybreak и специализированные модели вроде GPT 5.5 Cyber созданы как раз для автоматизации поиска уязвимостей и защиты кода. В текущих условиях разработчикам стоит проявлять повышенную осторожность при поиске инструментов для работы с кодом в поисковиках. Всегда проверяйте целевые ссылки перед выполнением любых команд в терминале.
Дальше
Mythos от Anthropic помог найти уязвимости в macOS
Модель Mythos от Anthropic нашла критические уязвимости в macOS. Исследователи использовали ИИ для поиска цепочки ошибок, позволяющих захватить контроль над системой. Это подтверждает, что Mythos становится мощным инструментом в кибербезопасности, но пока остается в закрытом доступе из-за огромных рисков.
Читайте также
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.