
Злоумышленники используют рекламу для распространения вредоносного ПО под видом Codex
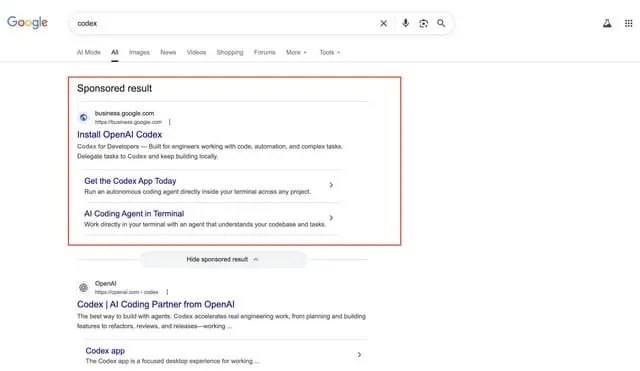
Пользователи сообщают о фишинговой кампании в Google. Рекламное объявление имитирует официальный ресурс, но ведет на Google Sites с вредоносной командой curl, скрытой через base64. Идентификатор кампании 23851030280 уже передан в Google.
Эта активность контрастирует с недавним запуском инициативы Daybreak от OpenAI. Напомним, что проект Daybreak и специализированные модели вроде GPT 5.5 Cyber созданы как раз для автоматизации поиска уязвимостей и защиты кода. В текущих условиях разработчикам стоит проявлять повышенную осторожность при поиске инструментов для работы с кодом в поисковиках. Всегда проверяйте целевые ссылки перед выполнением любых команд в терминале.
Дальше
xAI выпустила агентский CLI для разработчиков
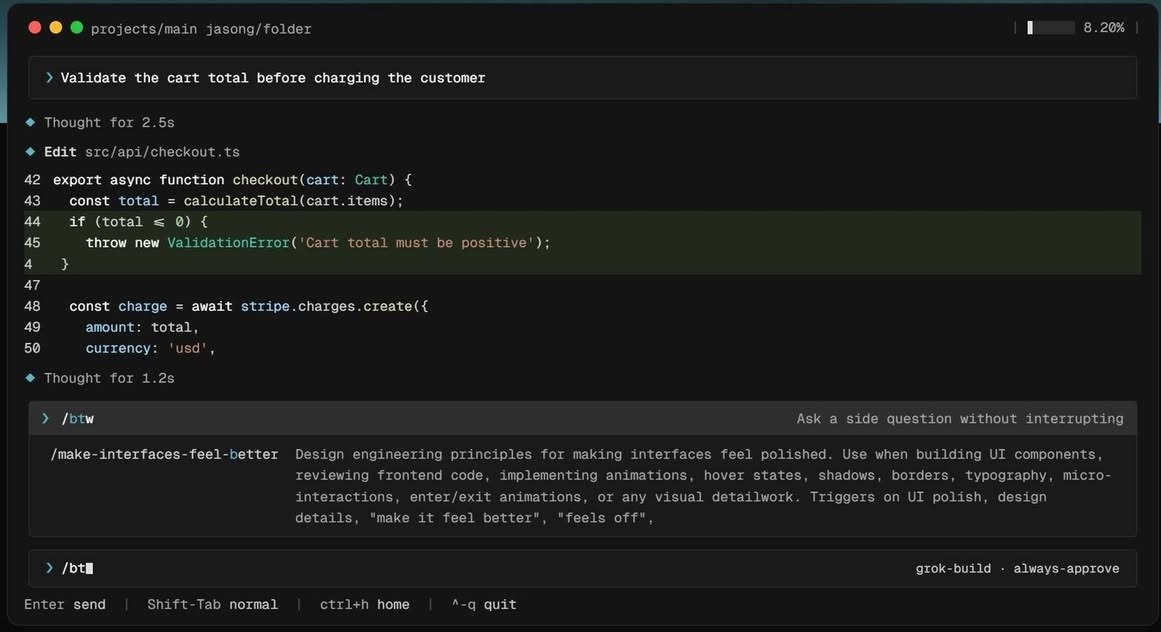
xAI заходит на поле агентской разработки с Grok Build. В отличие от конкурентов, здесь упор сделан на обязательный этап планирования и параллельную работу под-агентов в изолированных ветках. Рынок консольных помощников становится перенасыщенным, и теперь выбор между xAI, Anthropic и OpenAI сводится к предпочтениям в архитектуре агентов.
Читайте также
- OpenAI запускает кибербезопасную инициативу Daybreak
- Финдиректор OpenAI отговаривает бизнес от китайских моделей
- OpenAI хочет купить партнёра по Patch the Planet
- Запросы к чат-боту легли в дело инженера OpenAI
- Жучок в переговорке OpenAI нашли с помощью моделей OpenAI
- Codex CLI 0.157.0 оставляет демон работать после выхода
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.