
Mythos от Anthropic помог найти уязвимости в macOS
Исследователи из фирмы Calif использовали невыпущенную модель Mythos для обнаружения двух ранее неизвестных дыр в системе безопасности Apple. Эти ошибки позволяли повысить привилегии и обойти защиту памяти macOS. Команда Calif объединила их в цепочку эксплойтов, способную дать полный контроль над устройством.
Отчет на 55 страниц уже передан в Купертино. Apple подтвердила получение данных и проводит проверку. Это первый случай, когда крупный производитель ОС получает отчет об уязвимостях, найденных с помощью Mythos. Ранее модель уже находила критические ошибки в OpenBSD и Linux.
Глава Calif Тай Дуонг подчеркнул, что ИИ не справился бы в одиночку. Mythos ускоряет поиск, но для создания рабочего эксплойта все еще нужен эксперт. Anthropic держит модель в закрытом доступе через программу Project Glasswing, опасаясь рисков для глобальной инфраструктуры. Ранее мы уже писали, как Mythos помог банковскому сектору США выявить скрытые угрозы в их системах.
Дальше
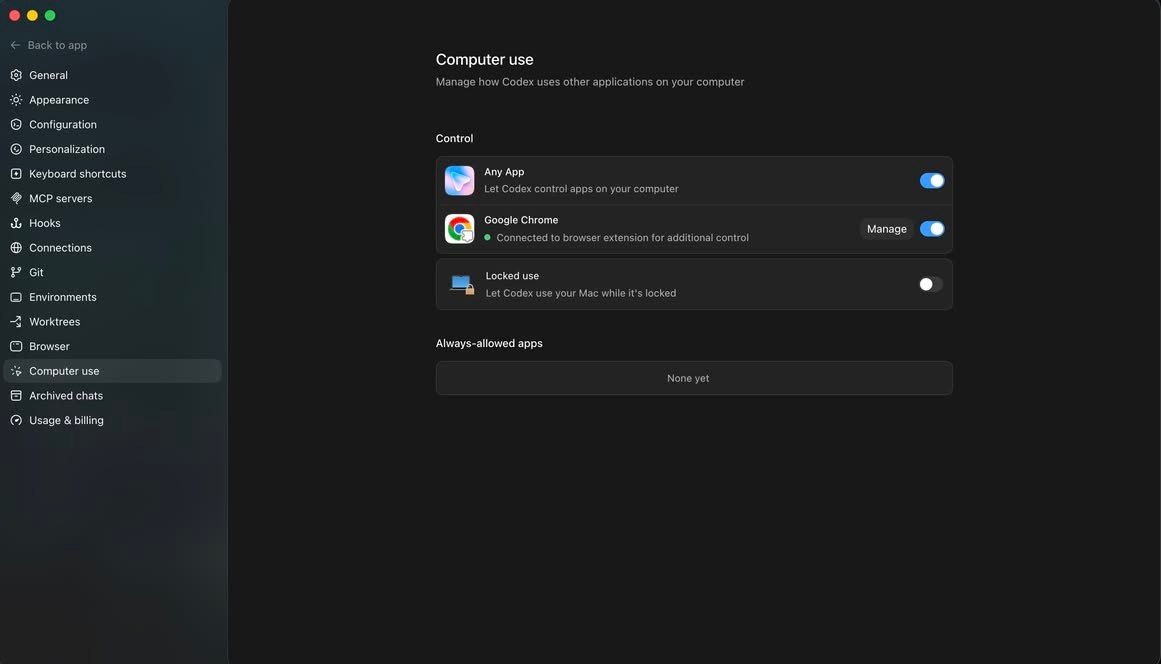
OpenAI тестирует работу Codex на заблокированном Mac
OpenAI тестирует функцию, которая позволит агенту Codex работать на Mac даже после блокировки экрана. Это превращает ИИ из простого помощника в полноценного фонового оператора, способного выполнять задачи без участия человека. Граница между активным использованием компьютера и автономной работой агента стирается.
Читайте также
- Claude Mythos нашел более 10 тысяч критических уязвимостей
- Claude Mythos нашел 19 уязвимостей в Symfony
- Anthropic ограничила доступ к модели Mythos для стран ЕС
- Крупнейшие банки США экстренно латают дыры в безопасности с помощью модели Mythos от Anthropic
- Anthropic запустила модель на 15 дешёвых ТВ-приставках
- Claude Haiku 4.5 оставил полиции выдуманную наводку
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.