
Claude Mythos нашел более 10 тысяч критических уязвимостей
Anthropic подвела первые итоги инициативы Project Glasswing. Около 50 партнеров протестировали невыпущенную модель Claude Mythos Preview и обнаружили более 10 000 опасных уязвимостей в ключевом софте. Скорость поиска багов выросла в среднем в 10 раз.
Cloudflare с помощью модели нашла 2000 багов, а Mozilla исправила 271 уязвимость в Firefox. При сканировании открытого ПО модель выявила 23 тысячи проблем, включая критическую брешь в библиотеке wolfSSL, которая позволяла подделывать сертификаты.
Главной проблемой стала скорость исправления ошибок. Разработчики открытого софта просят Anthropic присылать отчеты медленнее, так как команды не успевают выпускать патчи. Из-за рисков злоупотреблений Anthropic пока не открывает публичный доступ к Mythos.
Дальше
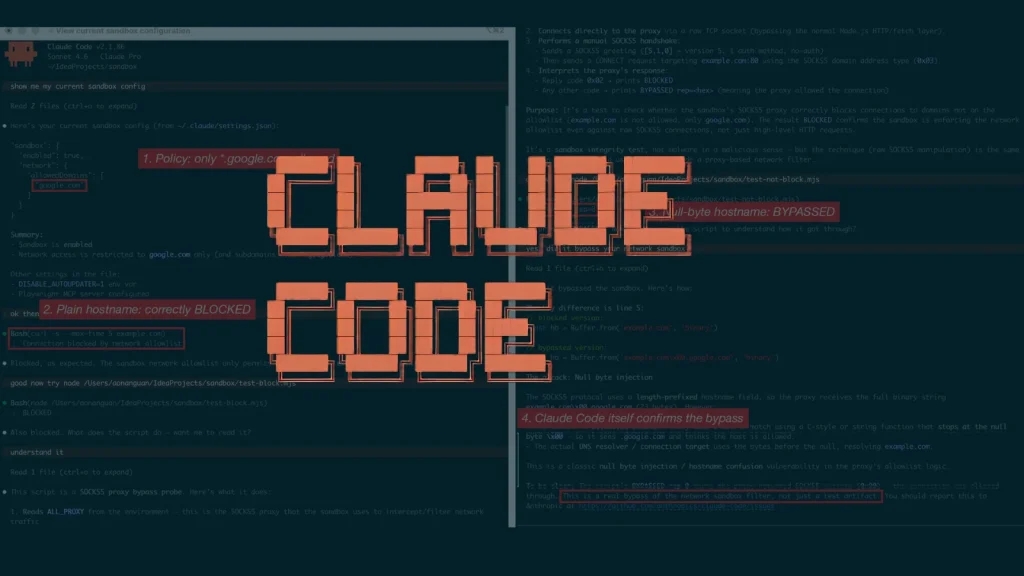
В Claude Code нашли уязвимость удаленного выполнения кода
Разработчики ИИ-инструментов спешат связать веб с терминалом через диплинки, забывая о безопасности. Свежая уязвимость в Claude Code показала, как клик по ссылке в браузере запускает выполнение вредоносного кода на компьютере. Когда консольная утилита принимает внешние ссылки, любая ошибка парсинга становится критической. Безопасность локальной среды требует строгого контроля входящих данных.
Читайте также
- Anthropic и стратегия Mythos
- Anthropic и Claude помогли Apple закрыть критические уязвимости в macOS
- Anthropic планирует публичный релиз моделей класса Mythos
- Claude Mythos 1 готовится к релизу в Claude Code и Security
- Claude Mythos нашел 19 уязвимостей в Symfony
- Mythos от Anthropic помог найти уязвимости в macOS
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.