
Anthropic протестировала скорость создания эксплойтов через ИИ
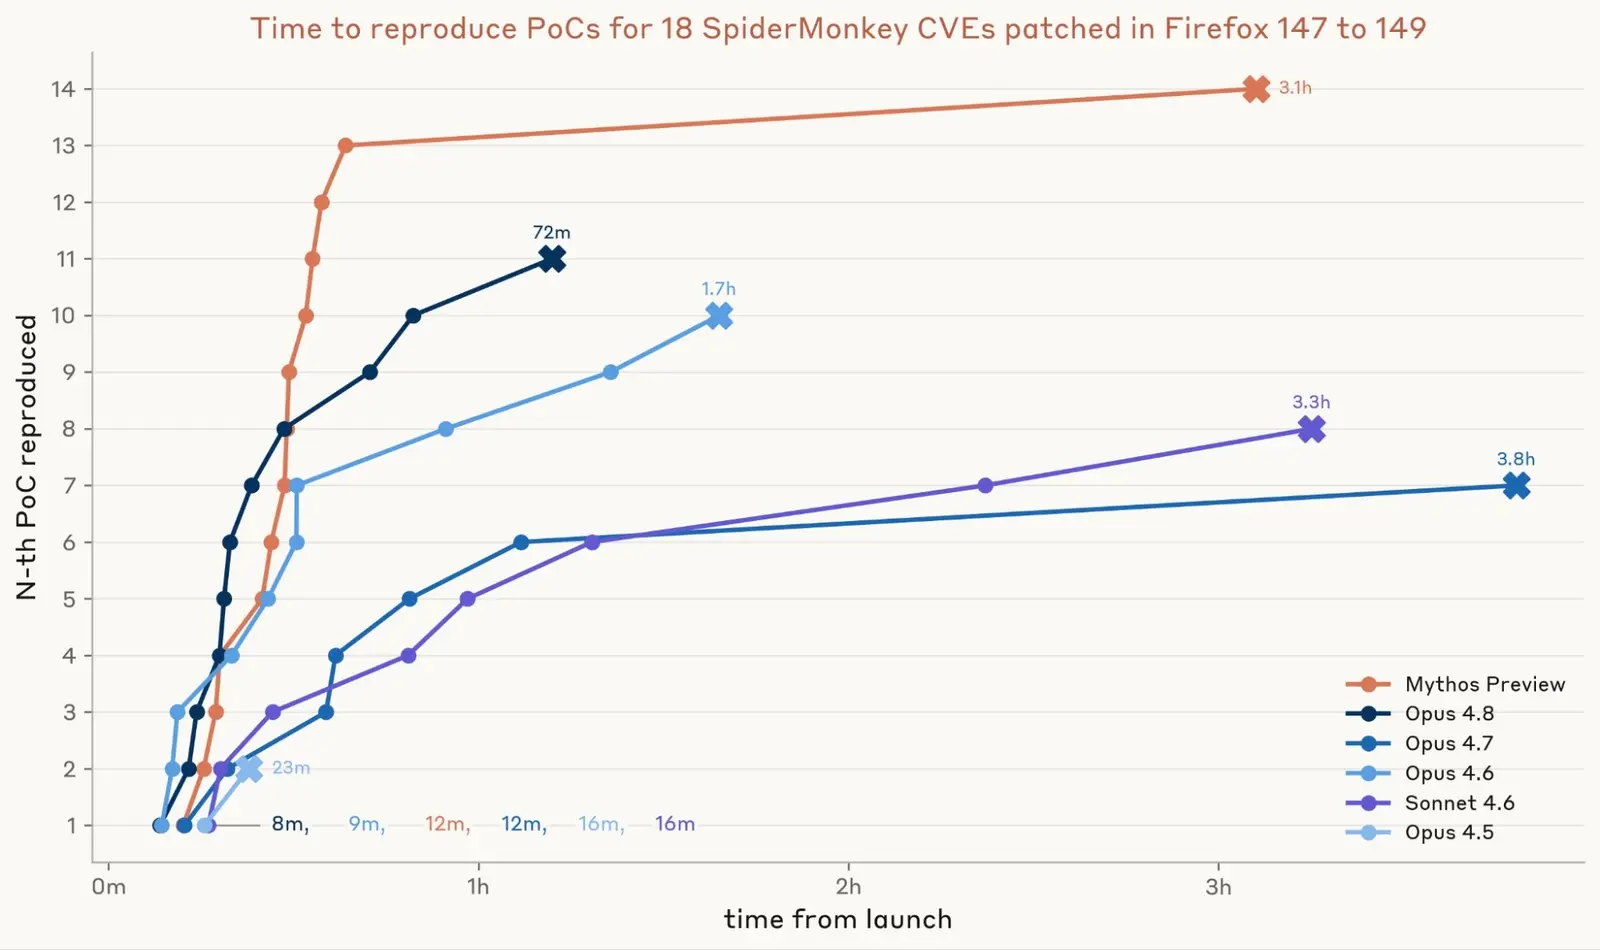
Исследователи Anthropic оценили способность моделей автоматизировать разработку N-day эксплойтов, то есть уязвимостей, для которых уже выпущен патч, но системы еще не обновлены. В ходе тестов модель Mythos Preview создала рабочие эксплойты для 8 из 18 уязвимостей в Firefox и 8 цепочек для повышения привилегий до уровня SYSTEM в ядре Windows.
Для Firefox модель создавала PoC за время от 12 до 40 минут, а полноценные эксплойты за 12 часов. В случае с Windows, где исходный код недоступен, модель справилась с созданием цепочек эксплойтов за 6 часов при стоимости API-запросов около 2000 долларов за каждый случай.
Авторы отмечают, что текущие циклы обновлений, занимающие недели, больше не обеспечивают защиту. Модели сокращают время разработки эксплойта с недель экспертной работы до нескольких часов.
Дальше
Уязвимость в правах доступа Claude Dynamic Workflows
Динамические рабочие процессы в Claude Code получили критическое обновление безопасности. Субагенты могут обходить ограничения прав доступа и выполнять команды с повышенными привилегиями, игнорируя настройки песочницы. Администраторам рекомендуется принудительно отключить функцию Workflows до исправления ошибки.
Читайте также
- Правительство Альберты проверило 466 млн строк кода через Claude
- Anthropic запустила модель на 15 дешёвых ТВ-приставках
- Claude Haiku 4.5 оставил полиции выдуманную наводку
- Anthropic спрятала рассуждения Claude от дистилляторов
- Anthropic отрезала Claude от сети во внутренних тестах
- Разрешение жульничать спасло модель Anthropic от саботажа
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.