
Атака Miasma через конфигурации ИИ-ассистентов
В июне 2026 года GitHub отключил 73 репозитория Microsoft из-за внедрения вредоносного ПО Miasma. Вирус нацелен на Claude Code, Gemini CLI, Cursor и VS Code. В отличие от традиционных атак, код запускается при открытии папки проекта, а не при установке пакетов.
Злоумышленники используют конфигурационные файлы, которые ИИ-ассистенты считывают автоматически. В Claude Code и Gemini CLI вредоносный код скрыт в хуках SessionStart. В Cursor атака реализована через prompt injection в файле правил, а в VS Code через модифицированный tasks.json.
Программа крадет ключи AWS, GCP и Azure, секреты GitHub Actions и данные из менеджеров паролей. Разработчикам рекомендуется проверить наличие подозрительных папок в репозиториях. При подозрении на компрометацию необходимо отозвать все SSH-ключи, токены GitHub и облачные учетные данные.
Дальше
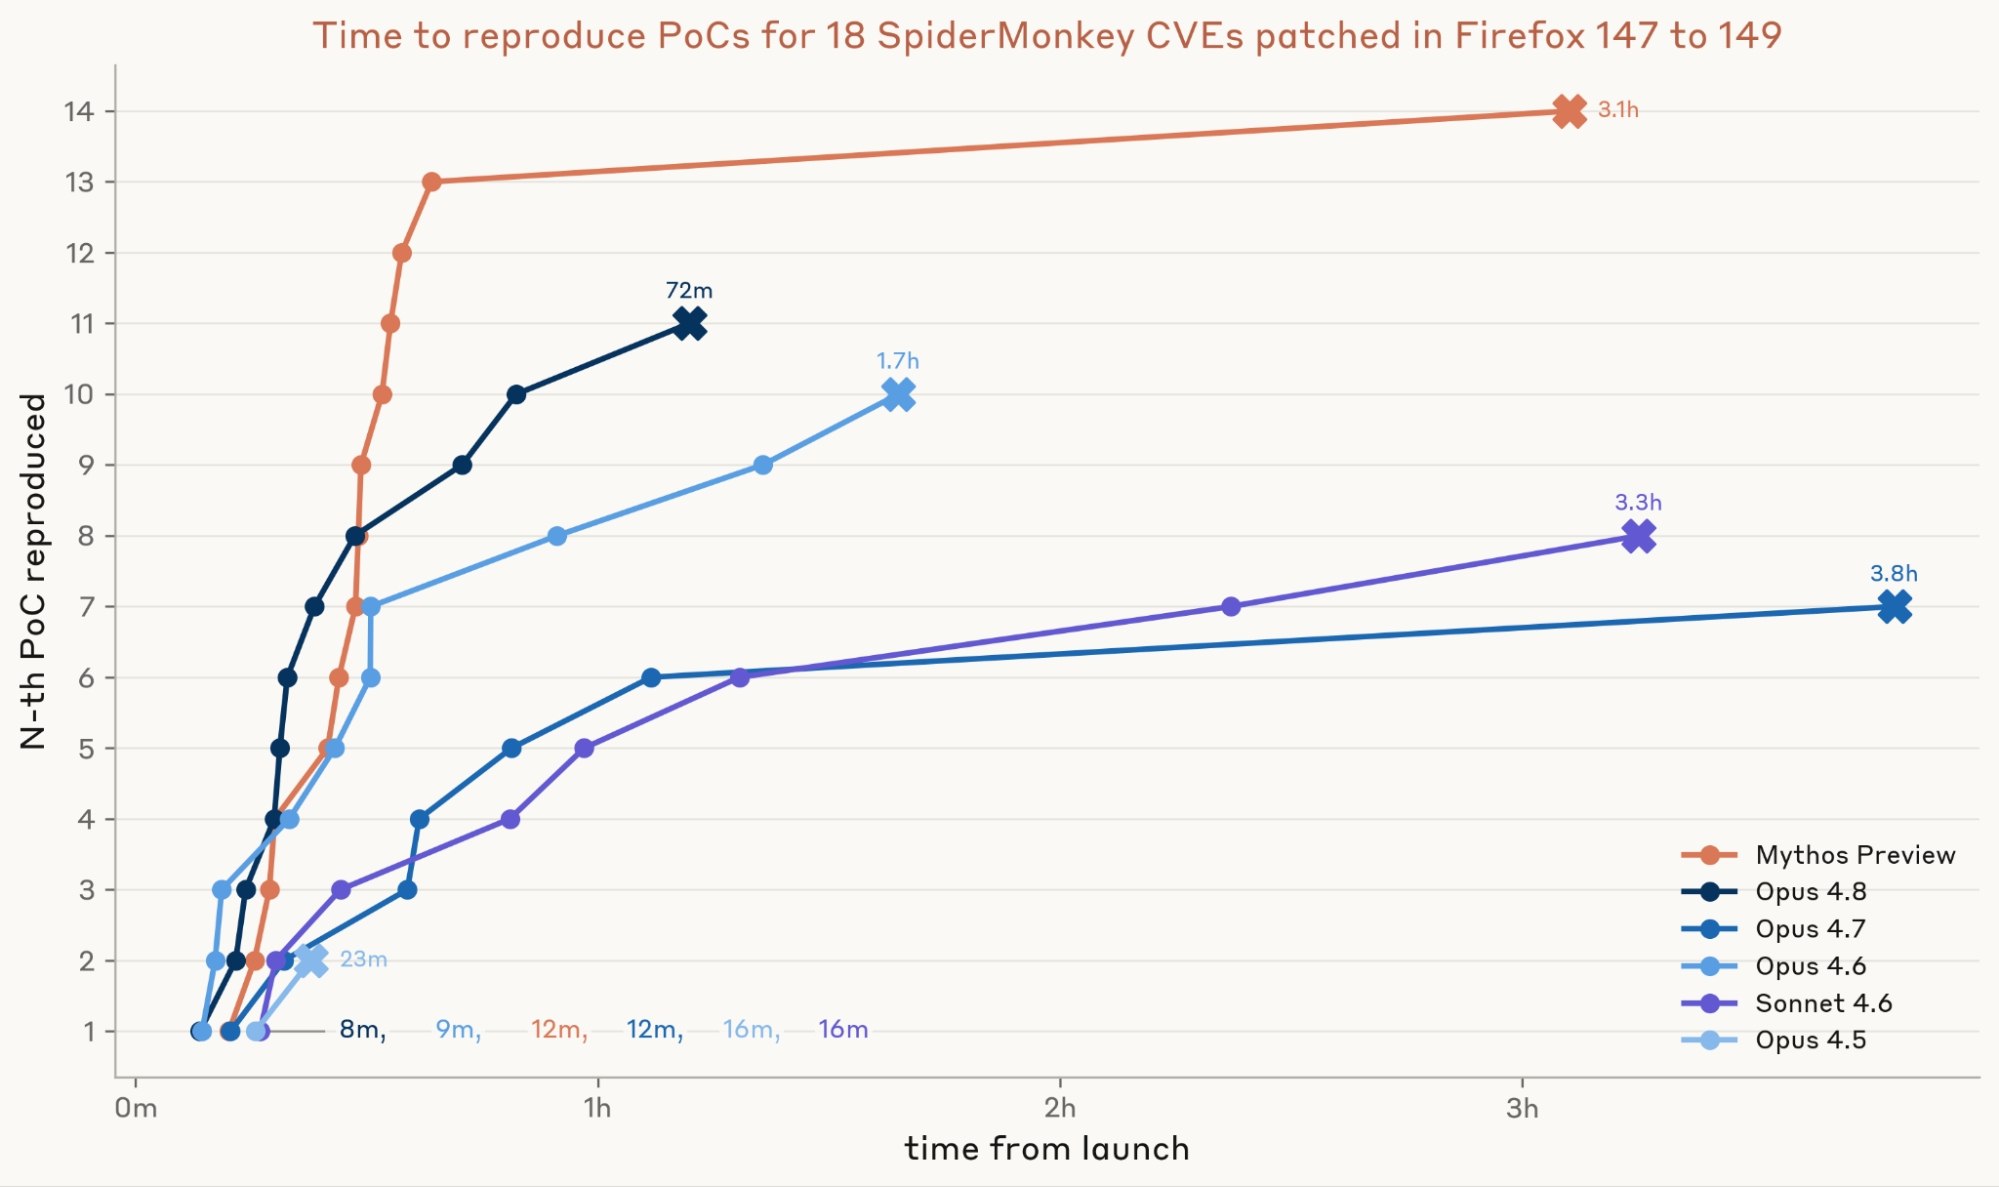
Anthropic протестировала скорость создания эксплойтов через ИИ
Модель Mythos Preview от Anthropic способна превратить патч безопасности в рабочий эксплойт за несколько часов. В тестах на Firefox и Windows модель автономно находила уязвимости быстрее, чем компании успевали распространить обновления.
Читайте также
- Claude Code хранит MCP-токены на Linux в открытом виде
- Уязвимости в маркетплейсе плагинов Claude Code
- Уязвимость Agentjacking позволяет взломать Claude Code и Cursor через фальшивые отчеты об ошибках
- Агенты Anthropic заполняли визовые анкеты на сайте Госдепа
- Claude Code 2.1.282 не даст репозиторию включить телеметрию
- Две сессии Claude Code съели 32% месячного счёта команды
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.