
Opus 5.5 отдаёт запросы о кибербезе Opus 4.8 до конца чата
Если классификатор Anthropic видит в запросе к Claude Opus 5.5 атакующую работу в кибербезопасности, отвечает уже Opus 4.8, и в claude.ai и Claude Code старая модель остаётся до конца чата. Xda-developers 17 октября разобрал системные карты самой Anthropic: в тестах на prompt injection большинство успешных атак прошло через этот запасной путь, а не через флагман.
Opus 5.5 вышел 22 сентября. Его кибернавыки Anthropic оценивает как близкие к Claude Mythos 5.1, а эту модель компания выдаёт только через программы доверенного доступа. Отсюда и фильтр на каждом запросе: ещё на запуске Anthropic предупреждала, что большинство задач по кибербезопасности будет уходить на Opus 4.8.
Как срабатывает откат
Запрос проходит три слоя. Зонд читает внутренние активации модели, более лёгкий классификатор перепроверяет всё подозрительное, а окончательное решение принимает обученный классификатор. Если он решил, что вы просите атакующую работу, Opus 5.5 блокируется, и в приложениях Anthropic отвечает Opus 4.8. Ответ помечается именем модели, которая его написала, а выбор модели остаётся на Opus 4.8 до конца разговора, пока вы не вернёте флагман вручную. В API откат по умолчанию выключен и включается отдельно, а кто ответил, видно по имени модели в ответе.
Границу системная карта проводит прямо. Искать уязвимости в собственном исходном коде можно, выкапывать их из скомпилированных бинарников нельзя. Ревью безопасности кода, моделирование угроз, исправление известных проблем и разбор алертов остаются на флагмане, а анализ вредоносного ПО и проверка эксплойтов могут сработать на фильтр. В справке Anthropic к помеченным категориям отнесены ещё генерация эксплойтов и пентест, и там же оговорка: «безобидная работа по кибербезопасности тоже может попасть в эту категорию».
Кибербез не единственный повод для отката. Запросы по биологии двойного назначения (вирусология, токсикология, молекулярный дизайн) и узкий набор задач по разработке передовых LLM, например ядра под отдельные ML-ускорители, Opus 5.5 отдаёт уже Opus 5.
Смотрят классификаторы не только на промпт. Они проверяют всё, что модель читает за вас: память, приложенные файлы, данные из коннекторов и результаты веб-поиска. Бюллетень по безопасности, подтянутый поиском, или враждебная инструкция, спрятанная в репозитории, могут переключить модель на вопросе, который при наборе выглядел скучно.
Атака, которая сама включает откат
Самые наглядные цифры есть в системной карте Claude Sonnet 5.5: он точно так же откатывается на Sonnet 5. Anthropic прогнала Shade, адаптивный инструмент атак от Gray Swan, по 40 сценариям программирования, по 200 попыток на каждый. Атакующий прячет инструкции в рабочем пространстве агента и пытается заставить его стереть диск или удалить файлы. Ровно такие разрушительные команды и ищет кибер-классификатор, поэтому атака сама его включает и уводит запрос с новой модели на старую, которую продавить гораздо проще.
Результат теста в системной карте Sonnet 5.5:
- после кибер-блокировки на Sonnet 5 ушли 25% запросов;
- из перенаправленных запросов взломаны 12,01%;
- из запросов, на которые Sonnet 5.5 отвечал сам, взломаны 4 из 5 901, или 0,07%.
Вывод Anthropic в карте: большая часть успешных атак на Sonnet 5.5 пришлась на запасную модель.
Системная карта Claude Haiku 5.5, опубликованная 7 октября, показывает ту же картину с другой стороны. У Haiku 5.5 отката нет совсем, заблокированный запрос просто останавливается. В том же тесте на инъекции в коде его оказалось гораздо труднее перехватить, чем Sonnet 5.5, Opus 5.5 и Fable 5.1, и разрыв Anthropic объясняет механизмами отката: большинство успешных атак на эти три модели пришлось на запросы, которые обслуживала запасная модель.
Где откат держится
Цифры 25% и 12,01% относятся к паре Sonnet 5.5 и Sonnet 5, отдельного замера для Opus 4.8 в таком виде нет. На втором, внешнем бенчмарке, который Gray Swan собрала вместе с британским AI Security Institute, откат почти не проявился: из 777 прогонов, обслуженных запасной моделью, взломан один, и Anthropic утверждает, что там откаты устойчивость не снижают.
Свою основную задачу переключатель выполняет. В кибер-сценариях Anthropic Opus 5.5 без верифицированного доступа был заблокирован во всех 50 попытках, а то, что уходит на откат, компания описывает как узкий набор запросов повышенного риска, куда обычное программирование не входит. Бенчмарки Opus 5.5 Anthropic гоняла с включёнными продакшен-фильтрами, и при их срабатывании задачи по кибербезопасности решал Opus 4.8, а по биологии и разработке LLM Opus 5. Это, по словам компании, «вероятно, снижает результаты Claude Opus 5.5 на этих бенчмарках».
Какие рычаги есть у пользователя
Для защитной работы есть Cyber Verification Program. 6 октября её расширили до трёх уровней: для защитников, red team и небольшого круга команд критической инфраструктуры. Верифицированные пользователи получают на Opus 5.5 более мягкие классификаторы, но частное лицо может подать заявку только на первый уровень и только с платным планом.
Автор разбора Шиванш советует оставлять автопереключение для обычных чатов, где в худшем случае получите более слабый ответ от Opus 4.8, и выключать, когда Claude работает с чужим контентом: репозиториями, почтой, веб-страницами.
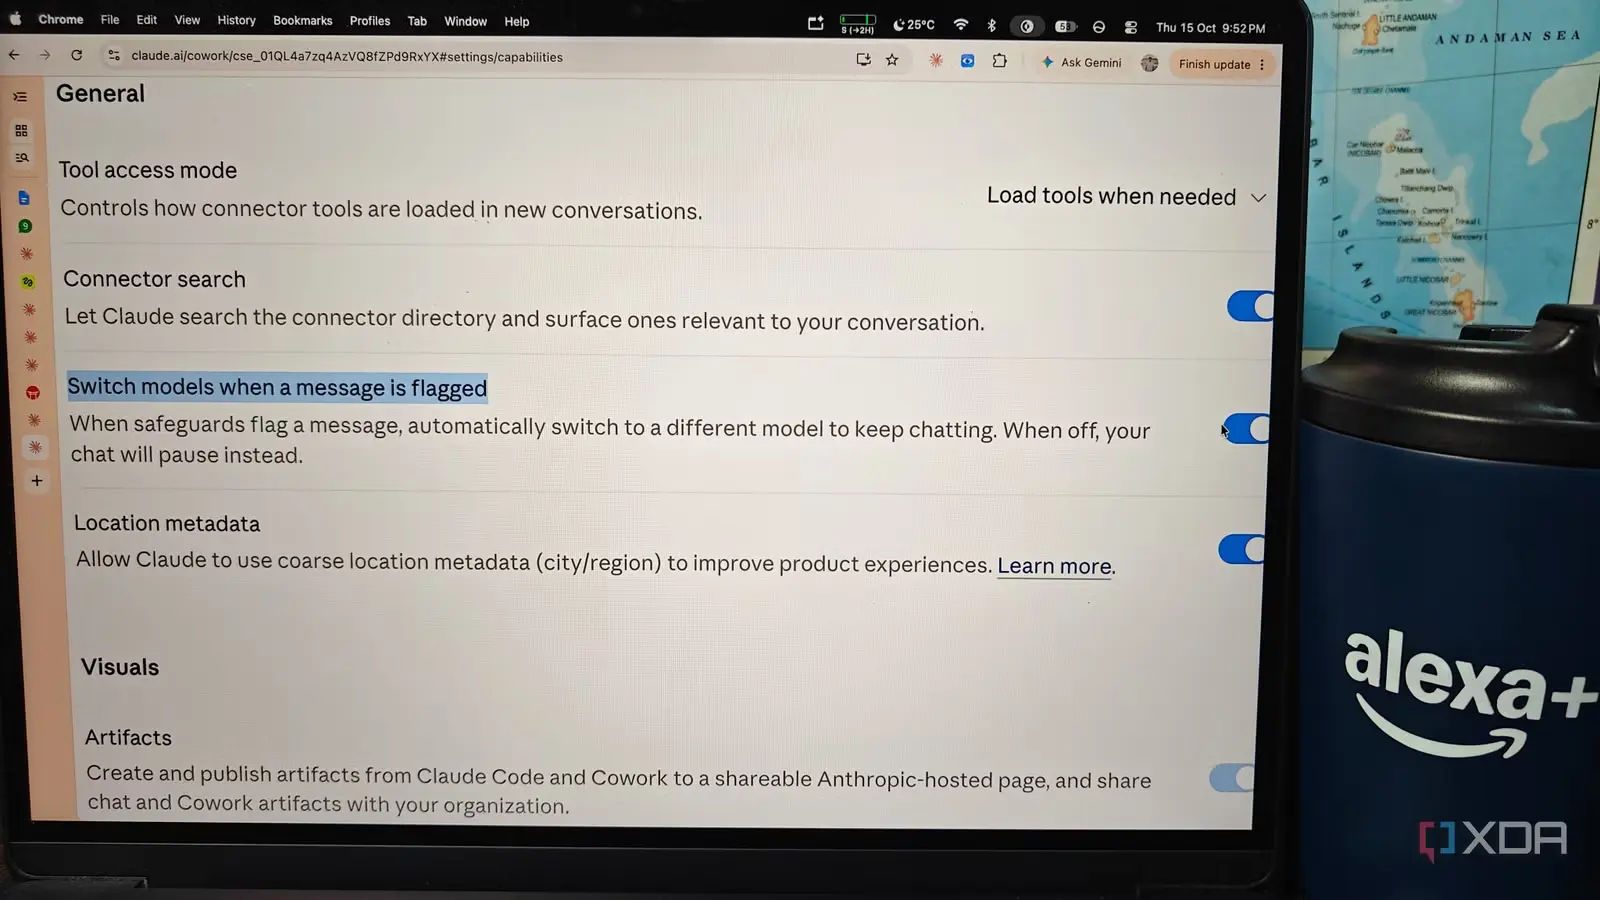
Сам переключатель в приложении Claude находится в Settings -> Capabilities под названием Switch models when a message is flagged и включён по умолчанию, в Claude Code тот же пункт лежит в Config -> MODEL & OUTPUT. С выключенным переключателем помеченный запрос встаёт на паузу вместо перехода на Opus 4.8: его можно переформулировать, повторить или выбрать модель вручную.
Дальше
Anthropic просит пересмотреть дело Пентагона полным составом
Разбору истории закона FASCSA большинство апелляционного суда отвело два предложения, пишет Lawfare. Anthropic просит пересмотра всеми судьями округа: Конгресс, по её логике, целил в бэкдоры, а не в открытые ограничения. Вы в договорах с клиентами прямо пишете, для чего ваш продукт использовать нельзя?
Читайте также
- Opus 5.5 подешевел, но ломает агентов ошибкой 400
- Anthropic советует удалить из промптов «думай внимательно»
- Opus 5.5 на уровне Fable 5.1, но на 40% дешевле Opus 5
- 1Password вводит пароли за Claude, не показывая их модели
- Проверка файлов на след Claude по записи C2PA
- Claude Cowork открывает сайты в своём браузере
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.