
Из аккаунтов Claude Max воруют токены через инфостилеры
Британский консультант Грант Де Свардт 4 августа заметил, что лимит его подписки Claude Max 20x тает, хотя в тот день он не работал. Позже Anthropic объяснила причину: кто-то по украденному ключу сессии выпускал от его имени OAuth-токены Claude Code и тратил его лимит.
Историю 8 сентября рассказал TechCrunch. На следующий день после первых подозрений Де Свардт отключил всё, что было подключено к Claude, и вообще не работал. Расход всё равно рос. «В самом чистом контролируемом интервале он вырос с 45% до 55%: я ничего не делал, запланированные задачи Cowork стояли на паузе или уже завершились, Dispatch и облачное выполнение были отключены, и никакой активной локальной задачи Claude Code не было», - говорит он.
Де Свардт попросил у Anthropic разбивку расхода по статьям. Разбивки он не получил, но в компании согласились, что с аккаунтом что-то не так. Платную подписку за 200 долларов в месяц приостановили, все его сессии и серверные токены Claude Code аннулировали, а за оставшийся срок вернули 44,49 фунта.
Блокировка ударила по всей его работе. Де Свардт работает один в Восточном Суссексе и помогает малым и средним компаниям настраивать агентов, например таких, что сами переносят данные заказов на закупку из писем в бухгалтерскую программу. На агентах держится и его собственная рутина: администрирование, дизайн сайтов, код. «Сейчас вообще всё идёт через ИИ», - говорит он.
После расследования Anthropic назвала виновника: скомпрометированный ключ сессии Claude использовали, чтобы выпустить несанкционированные OAuth-токены Claude Code. С такими токенами можно гонять Claude Code на лимите чужой подписки, и пароль владельца для этого не нужен. По словам Де Свардта, в компании ему сказали, что аккаунтом, судя по всему, пользовался подозрительный сторонний сервис, обслуживавший запросы других людей, но как он получил доступ, установить не удалось. «Они говорят, что улики согласуются либо с тем, что учётные данные или данные сессии забрали без моего ведома, либо с тем, что аккаунт подключили к внешнему сервису», - пересказывает он.
Одна подписка, через которую обслуживают чужие запросы, похожа на схему релеев, перепродающих доступ к Claude: среди покупателей, которые скупают аккаунты Claude оптом, их называют как раз ради запаса токенов.
Заметить такую кражу самому почти нельзя. Поддержка Anthropic учитывает общий расход, но не разбивку по статьям и не выдаёт её даже по запросу, поэтому, по оценке TechCrunch, кража могла месяцами оставаться незамеченной. У пользователя же есть только процент лимита, который растёт без объяснений.
Пост Де Свардта на Reddit собрал 80 комментариев, и похожие истории нашлись у других. Один пользователь утверждает, что его аккаунт «без моего согласия автоматически перевели на более дорогой тариф, с карты списали деньги, а расход сам подскочил с 0% до 100%, хотя я его даже не трогал». У другого расход за 12 минут вырос с 0 до 49%, хотя он успел отправить пару промптов и сделать один веб-поиск. Третий три дня подряд выбирал максимум лимита, вообще не пользуясь Claude, и завёл об этом отчёт на GitHub, где тоже нашлись пострадавшие.
Двое из них выложили письма, в которых Anthropic сама предупредила их о краже:
«Недавно мы узнали о злоумышленнике, который с помощью распространённого вредоносного ПО класса infostealer крадёт сессии входа в Claude с компьютеров пользователей, а затем через эти сессии заходит в аккаунты Claude и расходует их лимиты».
Инфостилер ставится на компьютер и вытаскивает сохранённые пароли, данные сессий и учётные данные. Подцепить его можно где угодно, от заражённой программы до рекламного баннера. Такие письма Anthropic начала рассылать в последние дни августа. Заметив подозрительную активность, компания разлогинивала пользователей, отзывала действующие авторизации, удаляла сохранённые способы оплаты, возвращала часть денег и предупреждала о возможном заражении. В Anthropic подчёркивают, что вредонос попал на компьютеры не через Claude.
В случае, который разобрала SOCRadar, пострадавший с Reddit связал заражение со взломанной игрой. По его словам, злоумышленник забрал из Chrome учётные данные, cookies и данные сессии и смог войти без нового запроса двухфакторной аутентификации, хотя потратить лимит в тот раз не вышло. Anthropic при этом предупредила, что выход из аккаунта вредонос не удаляет и после нового входа он может украсть следующую сессию.
Что именно такие программы ищут у пользователей Claude, перечисляет Security Arsenal: cookies сессий claude.ai и console.anthropic.com, OAuth-токены Claude Code в файле ~/.claude/.credentials.json (на Windows %USERPROFILE%\.claude\.credentials.json) и ключи API в .env, профилях оболочки и конфигах. Смена пароля сама по себе, по их оценке, не спасает: сессии и токены Claude Code могут жить заметно дольше, а ключ API действует, пока его не перевыпустят. Поэтому сессии нужно отзывать, а ключи ротировать.
Де Свардту такого письма Anthropic не присылала. Он уверяет, что не нашёл на своём компьютере следов заражения, и до сих пор не понимает, как злоумышленники получили доступ.
Аккаунт восстановили примерно через две недели. Но медленная поддержка и отсутствие разбивки расхода оттолкнули Де Свардта от Claude: подписку он отменил и перешёл на Cursor, где можно работать с несколькими моделями, включая более дешёвые открытые. По его опыту, они справляются не хуже. «Не так уж сильно Claude от них отличается и не так уж он лучше», - говорит Де Свардт. Возвращаться он не собирается, пока Anthropic «действительно хоть как-то не решит проблему».
Инструментов, которые показывали бы, что именно съедает токены, у Anthropic, по его словам, до сих пор нет. «Не думаю, что у этих людей вообще есть способ защититься».
Дальше
Тот же результат, вдвое дороже: Claude Code против Codex
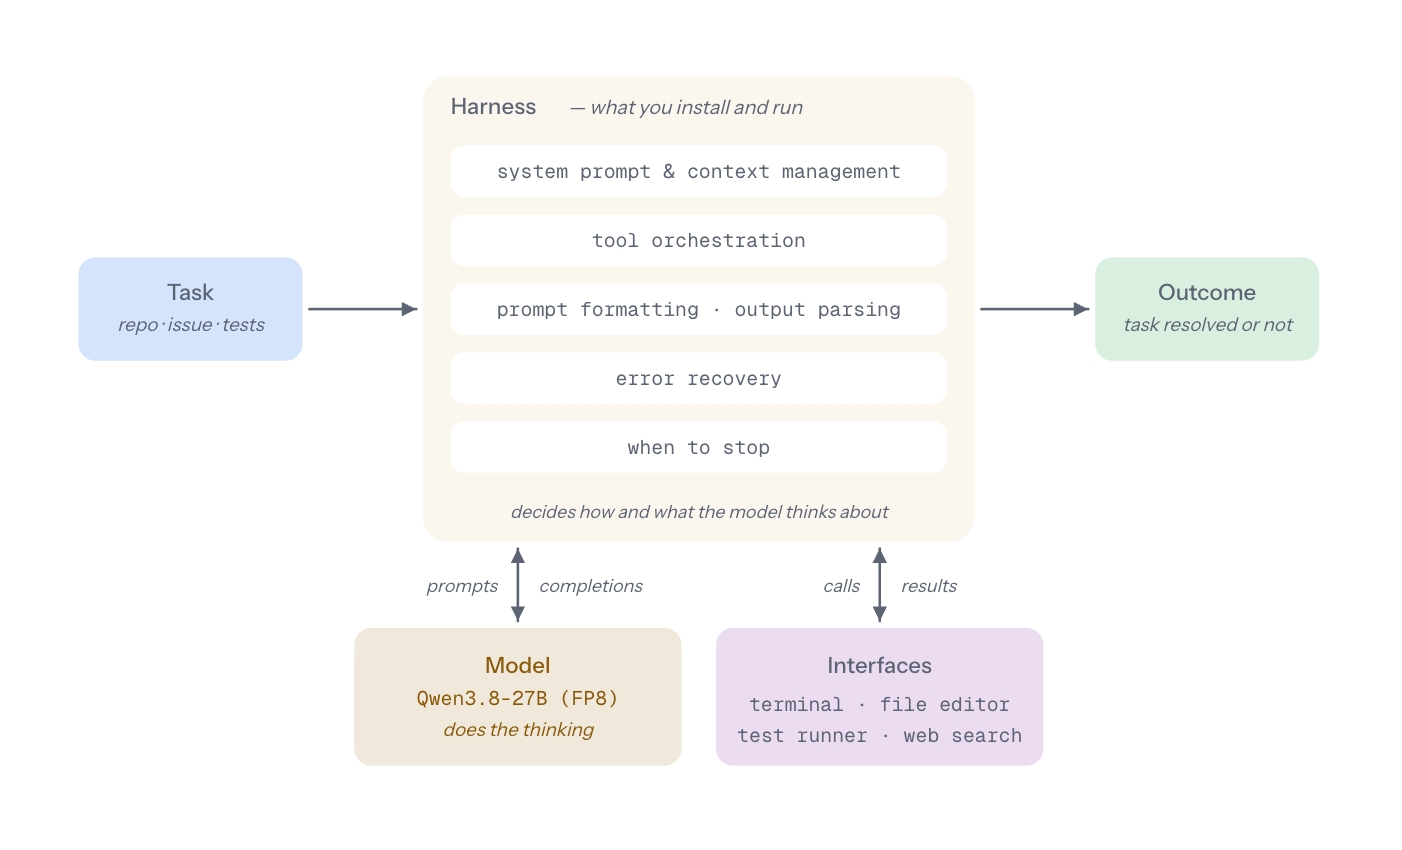
«Больше слов не значит умнее, Claude», пишут авторы разбора обвязок: на GLM-5.3-Flash Claude Code прогоняет 480 млн входных токенов против 192 млн у Codex при примерно той же точности.
Читайте также
- Трекер китайских пользователей исчез из Claude Code
- Под вывеской студии дизайна ПО скрывался реселлер Claude
- Claude Code шлёт Anthropic хеши файлов даже с DeepSeek
- RuntimeWire: Claude Code не пускает штат Anthropic в bypass
- Отчёт о тестах мог украсть ключи через Claude Code Desktop
- Песочница Claude Code сама убрала запрос разрешения
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.