
Отчёт о тестах мог украсть ключи через Claude Code Desktop
Достаточно было склонировать публичный репозиторий и попросить Claude Code Desktop посмотреть отчёт о покрытии тестами. Панель предпросмотра сама отрисовывала файл, и спрятанный в нём JavaScript забирал с машины приватные SSH-ключи, ключи AWS, токены npm и GitHub, а заодно OAuth-токены самого Claude. Цепочку, названную SneakPeek, исследователи Noma Labs разобрали 14 октября.
Жертва при этом ничего не открывает и ничего не подтверждает. Предпросмотр срабатывает автоматически, как только Claude читает или правит HTML-файл: встроенная панель тут же показывает результат. Anthropic оценила уязвимость в 8,7 по CVSS (High) и приравняла её последствия к выполнению произвольного кода на хосте.
Три барьера
Панель предпросмотра - это рендерер артефактов поверх движка Chromium, на котором работает десктопное приложение на Electron. Чтобы отрисованный HTML не дотянулся до машины, Anthropic поставила между файлом и системой три барьера.
Первый - Content Security Policy (CSP), политика с правилом script-src 'none', которая запрещает выполнять скрипты. Второй - загрузка через data: URL, дающая странице обособленное происхождение, из которого нельзя читать локальные файлы. Третий - фильтр запросов на прокси dev-сервера, который отлавливает исходящие обращения рендерера. Noma Labs прошла все три.
Где рвётся
Всё держится на том, как панель грузит мелкие и крупные файлы. Файл меньше 256 КБ открывается как data: URL, и CSP работает как задумано. Файл крупнее пишется во временную папку и открывается как file:// URL - а этот путь CSP не покрывает никогда. JavaScript в большом файле выполняется без ограничений.
Второй барьер падает по той же причине: в Chromium file:// даёт вызовам fetch() доступ к локальной файловой системе на правах своего источника. Третий, фильтр запросов, включается, когда предпросмотр проксирует запущенный dev-сервер - локальное React- или Node-приложение. Но для статичного HTML с диска, каким и выглядит отчёт о покрытии, фильтр не срабатывает, и вызовы fetch() спокойно резолвятся к реальным файлам.
Три зазора складываются в цепочку: раздуть файл за 256 КБ, чтобы получить происхождение file://; выполнить скрипт там, где нет CSP; прочитать любой локальный путь мимо выключенного фильтра. Отчёт о покрытии для этого удобен - такие отчёты и без того весят много, потому что тащат source maps и CSS, так что 500 КБ подозрений не вызывают.
Дальше скрипт вычисляет домашнюю папку жертвы из пути к временному файлу и начинает вытягивать: приватные SSH-ключи, ключи и секреты AWS, токены npm и GitHub, конфиги кластеров Kubernetes, авторизацию в реестре Docker, токены самого Claude. Реальный IP-адрес достаётся отдельно, через WebRTC. Всё это уходит на сервер атакующего через navigator.sendBeacon() - веб-вызов, который тихо отправляет односторонний HTTP-запрос в фоне.
Запроса на подтверждение не возникает ни разу. Разрешения в Claude Code спрашивают, когда действие совершает агент, - а здесь его совершает рендерер, по ходу отрисовки чужого содержимого. Одного вопроса «посмотри отчёт» хватает, чтобы запустить предпросмотр, выполнить нагрузку и слить данные.
Патч, который обошли в тот же день
Noma Labs сообщила об уязвимости 4 июля, приложив работающий PoC. Переписка с Anthropic растянулась на полтора месяца:
- 9 июля: Anthropic присвоила уязвимости 8,7 по CVSS (High) по версии 4.0.
- 24 июля: вышел первый патч - он заблокировал вызовы
fetch()иXMLHttpRequestкfile://из основного контекста страницы. В тот же день Noma Labs прислала обход. - 3 августа: Anthropic подтвердила, что исправление неполное, вернула отчёт в работу и пообещала закрыть CSP, загрузку
file://и обход через Worker разом. - 17 августа: полное исправление приехало в Claude Desktop 1.30096.1 и новее через автообновление.
Обход держался на том, что первый патч закрывал только основной контекст страницы. Noma Labs вынесла вызов fetch() в Web Worker - фоновый поток, созданный из blob: URL, - контекст, которого фильтр не касался. Worker читал тот же набор файлов и возвращал содержимое в основной поток, а тот слал его всё тем же sendBeacon(). Все три исходных дефекта через этот путь оставались рабочими.
Не первая дыра в Claude Code
SneakPeek - не первый случай, когда защитный слой Claude Code обходят вчистую. В сентябре разбор Beltdown показал, как одна git-команда уводила выполнение из репозитория наружу из песочницы на Mac, причём запрос разрешения там тоже не возникал. Схема другая, механика совпадает: безопасный на вид шаг запускает чужой код от имени пользователя.
Итоговое исправление закрыло CSP, загрузку через file:// и обход через Worker; на машины оно приходит автообновлением начиная со сборки 1.30096.1. GitHub Advisory и CVE для SneakPeek в октябре ещё не опубликованы.
Дальше
OpenAI обещает, что Codex займёт на 60% меньше диска
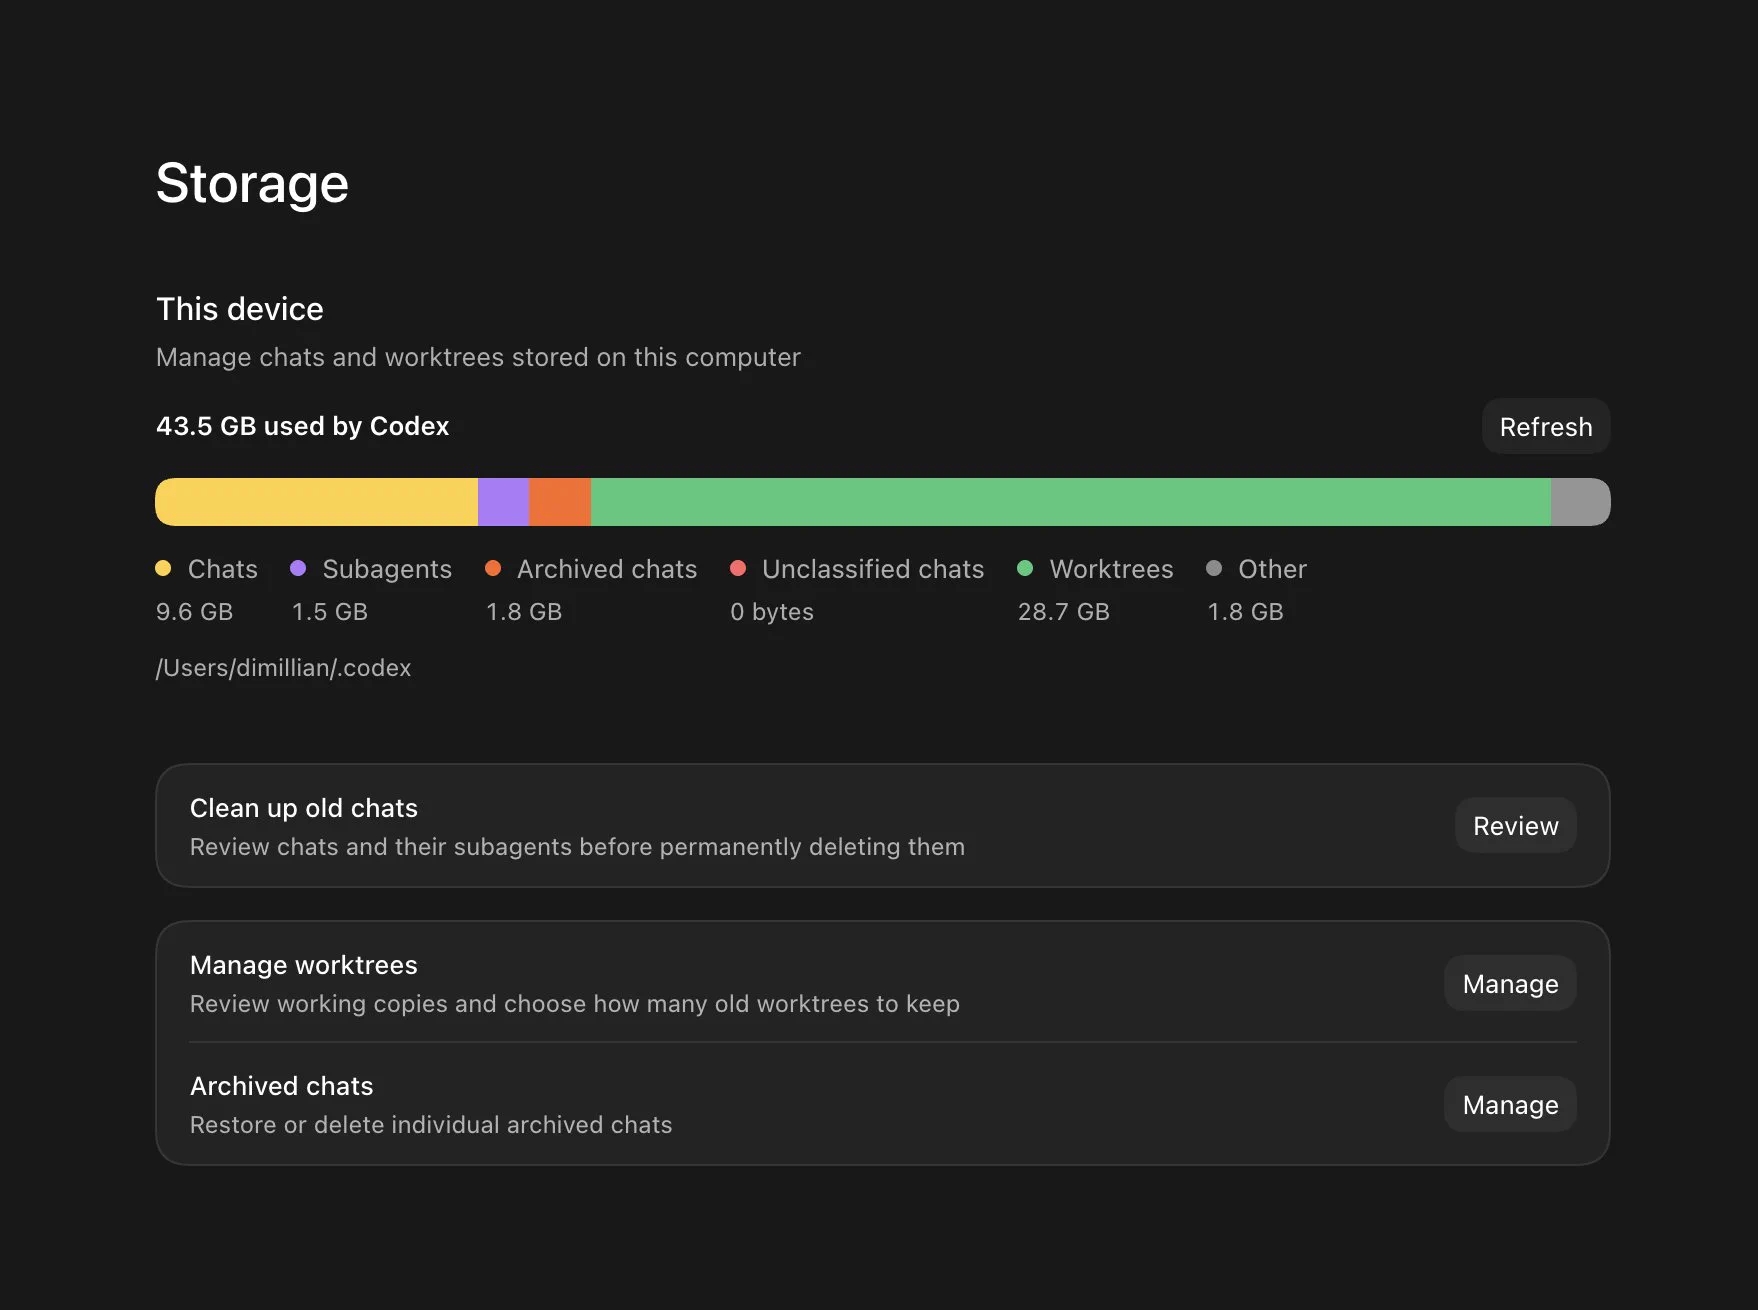
Тяжёлые пользователи Codex на десктопе упирались в то, что приложение съедает всё свободное место на диске. В OpenAI переделали хранение и ожидают, что данных на диске станет на 60% меньше. У вас десктопные ИИ-приложения уже забивали диск до отказа?
Читайте также
- Пароли из Claude Code осели в 1 122 публичных файлах
- RuntimeWire: Claude Code не пускает штат Anthropic в bypass
- Песочница Claude Code сама убрала запрос разрешения
- Cathedral за 12 часов добралась до Slack Anthropic
- Дыры в авторизации Claude давали бесплатный безлимит
- Codex и VS Code пока открыты для кражи файлов с диска
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.