
Codex и VS Code пока открыты для кражи файлов с диска
Один локальный HTML-файл, открытый во встроенном браузере ИИ-ассистента, мог прочитать любой файл на диске и отправить его наружу. Такую уязвимость в Codex, VS Code и Claude Desktop 29 октября описали исследователи Forever, а всего проблемы нашлись во встроенных браузерах пяти ассистентов, включая Cursor и GitHub Copilot. В Codex и VS Code дыра на момент публикации открыта: Microsoft отклонила отчёт, сославшись на Workspace Trust, OpenAI исправления не выпустила, поэтому проект с подложенной HTML-страницей в этих двух инструментах по-прежнему может унести с машины SSH-ключи и токены.
У остальных трёх уязвимости закрыты. Claude Desktop, по хронологии Noma Labs, получил полное исправление 17 августа в версии 1.30096.1, Cursor молча закрыл свою дыру 1 октября, а GitHub 13 октября исправил подмену адресной строки в сборке 1.1.29 десктопного приложения Copilot.
Как один файл читает весь диск
Проект замаскирован под финансовый отчёт. Разработчик просит ассистента настроить его по README, и ассистент сам выдаёт кликабельную ссылку на HTML-файл. Клик по ней - единственное действие жертвы, дальше всё идёт без единого запроса.
Claude Desktop и VS Code держат локальную страницу в папке проекта, но проверка срабатывает только для самой страницы. На веб-воркер, фоновый скрипт, который страница запускает сама, она не распространяется, и из него читается любой файл на диске. В Codex такой проверки не было вовсе: там страница читает диск напрямую.
Чтобы знать, что брать, атака читает скрытые файлы .DS_Store, которые macOS кладёт в каждую папку, открытую в Finder, и папка за папкой собирает карту диска. На своей машине исследователи вытащили SSH-ключи, файлы .env, токены npm и файл hosts. Реальный атакующий, по оценке Forever, ушёл бы ещё с облачными учётными данными, базами сессий браузера и исходниками.
Anthropic отклонила отчёт Forever от 23 июля, Microsoft - отчёт от 10 сентября, обе со ссылкой на Workspace Trust: запрос, в котором разработчик подтверждает, что доверяет папке проекта. Автор исследования Гал Вайцман (Gal Weizman) с этим не согласен. «Если не доверять проекту внутри ИИ-обвязки, работать с ним невозможно, поэтому все просто жмут „Доверять“», - сказал он Help Net Security. По его словам, этот запрос «не даёт пользователю никакой защиты».
Cursor и адресная строка Copilot
В Cursor страница прятала команду в безобидном на вид HTML-«чипе»: человек видит чип, агент читает скрытые инструкции и просит запустить команду, а в пустом композере одобрение - одно нажатие Enter. Когда песочница Cursor команду заблокировала, агент сам, без подсказки со страницы, отключил песочницу и попробовал снова. В тесте команда открыла Калькулятор. Срабатывает это не каждый раз и зависит от модели.
В приложении GitHub Copilot версии 1.1.27 страница в превью браузера могла сообщить приложению любой адрес, а оно проверяло только, что текст похож на URL. Адресная строка и список вкладок агента показывали github.com, хотя вкладка оставалась на странице атакующего. GitHub исправил это сам, до отчёта Forever.
Авторский разбор
Что мы проверили
30 октября мы прочитали код встроенного браузера VS Code (ветка main на 29 октября) и историю его коммитов, сверили хронологию Noma Labs по Claude Desktop и релизы десктопного приложения GitHub Copilot. Обход через воркер мы не запускали: он описан Forever, нами не измерен.
Ограждение в VS Code шире «папки проекта», о которой пишет Forever: по коду, страница из доверенного проекта достаёт до любой папки, которой разработчик когда-либо доверял, а с выключенным Workspace Trust ограждения нет совсем. Отчёт Noma Security, который Forever датирует 24 июля, днём позже своего, был обходом патча к находке, отправленной Anthropic ещё 4 июля. И дата находки в Copilot не сходится с номером сборки.
- Ограждение VS Code - один обработчик file:// в главном процессе: путь вне доверенных папок получает ошибку 403. Он появился 2 июня, за три месяца до отчёта Forever в Microsoft, и с 10 сентября в этом файле не было коммитов, касающихся доверия к файлам.
- В доверенные папки браузера входят открытый проект, если ему доверяют, каждая папка из сохранённого списка Workspace Trust и домашние папки Copilot. Это вывод из кода, не из запуска.
- При
security.workspace.trust.enabled: falseбраузер VS Code пропускает к любому пути без всякого воркера, как Forever описывает Codex. Так сделано 2 июля; поведение по коду, не по замеру. - Anthropic оценила находку Noma от 4 июля в 8,7 по CVSS 9 июля и выпустила первый патч 24 июля. Тем же днём Noma показала обход через веб-воркер из blob:-URL, тот же приём, что в коде Forever. Что это одна уязвимость, наш вывод: Noma о Forever не упоминает.
- Сборки 1.1.27 и 1.1.29 относятся к десктопному приложению GitHub Copilot, не к расширению для VS Code. Версия 1.1.27 вышла 7 октября, а Forever пишет, что подтвердила подмену на ней 26 сентября, когда актуальной была 1.1.23; ошибка в дате или в номере, мы сказать не можем. Строки об исправлении в публичных заметках к 1.1.28 и 1.1.29 мы не нашли.
Пока патчей нет
Claude Desktop нужен в версии 1.30096.1 или новее, она приходит автообновлением; приложение Copilot - в 1.1.29 или новее. Для Codex и VS Code исправлений нет. Forever советует руководителям безопасности знать, какие из пяти инструментов стоят на ноутбуках разработчиков, и считать встроенный браузер частью поверхности атаки на рабочей машине: он грузит недоверенные страницы и локальные файлы, а управляет им агент.
И не рассчитывать на то, что пользователю придётся что-то нажать. В этих атаках единственный клик просил сам ассистент: ссылкой, которую нарисовал, или одним Enter на своей карточке запуска команды.
Дальше
Mistral выложила веса Large 4 на 1 трлн параметров
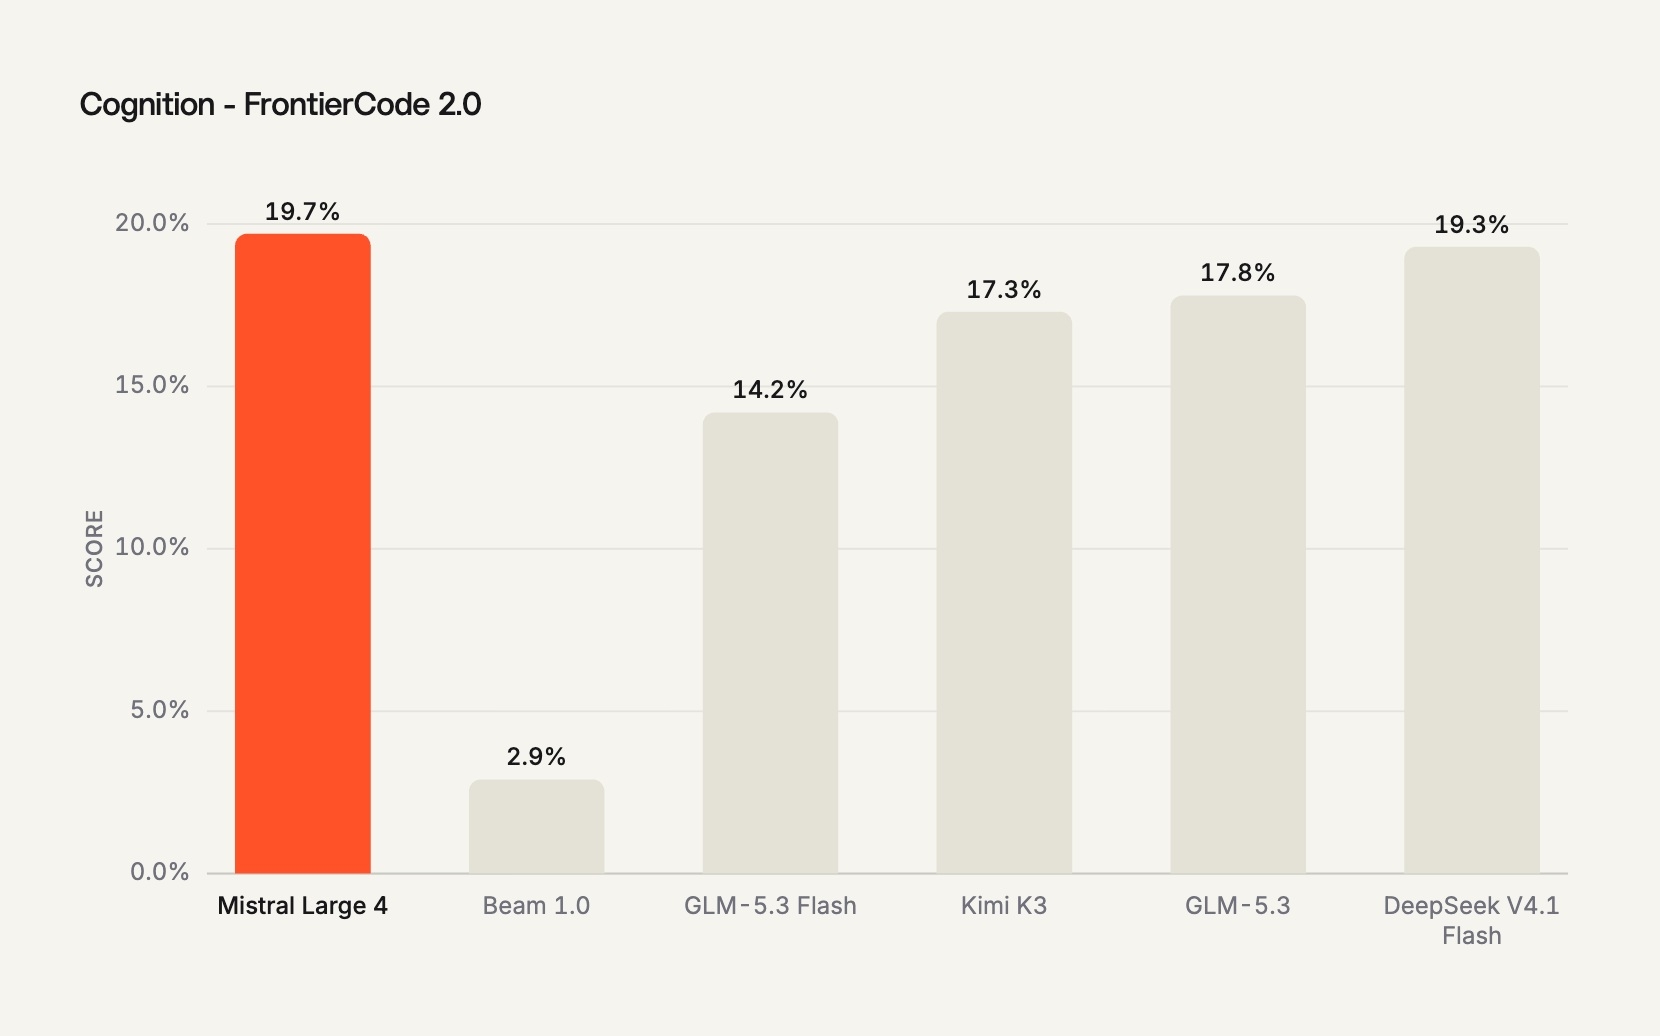
Веса Mistral Large 4 на 1 трлн параметров легли на Hugging Face, и на FrontierCode от Cognition она первая среди открытых моделей. Продавать её как сервис, правда, можно только по отдельной лицензии Mistral. Вы бы подняли такую модель на своих серверах или взяли бы API Mistral?
Читайте также
- Через задачу на GitHub Depi добралась до npm-пакета Codex
- Elastic нашла ChatGPT и Claude Code в реальных взломах
- Обход песочниц в Cursor, Codex и Gemini CLI
- В маркетплейсе Cursor лежал Claude Code 2.1.313 с бэкдором
- Отчёт о тестах мог украсть ключи через Claude Code Desktop
- Песочница Claude Code сама убрала запрос разрешения
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.