
Пакет anthropickit собирал SSH-ключи при установке
Автор блога о вредоносных пакетах в PyPI утверждает, что нашёл возможный след Инцидента 2 из отчёта Anthropic. Речь о пакете anthropickit, опубликованном 14 июня 2026 года с версией 999.9.9. Подтверждения от Anthropic он не получил.
Весь код лежит в setup.py и срабатывает при pip install, до импорта. Он читает все файлы из ~/.ssh кроме known_hosts и authorized_keys, выбирает переменные окружения со словами KEY, SECRET, TOKEN, PASS, AUTH, API и отправляет собранное на одноразовый адрес в сервисе Pipedream.
Копия добытого остаётся на диске в /tmp/runner_exfil.json с отступами для чтения человеком, а имена найденных ключей печатаются в лог сборки. По описанию Anthropic, пакет из Инцидента 2 провисел около часа и его успели поставить 15 реальных машин, одна из них сканер компании по безопасности.
Дальше
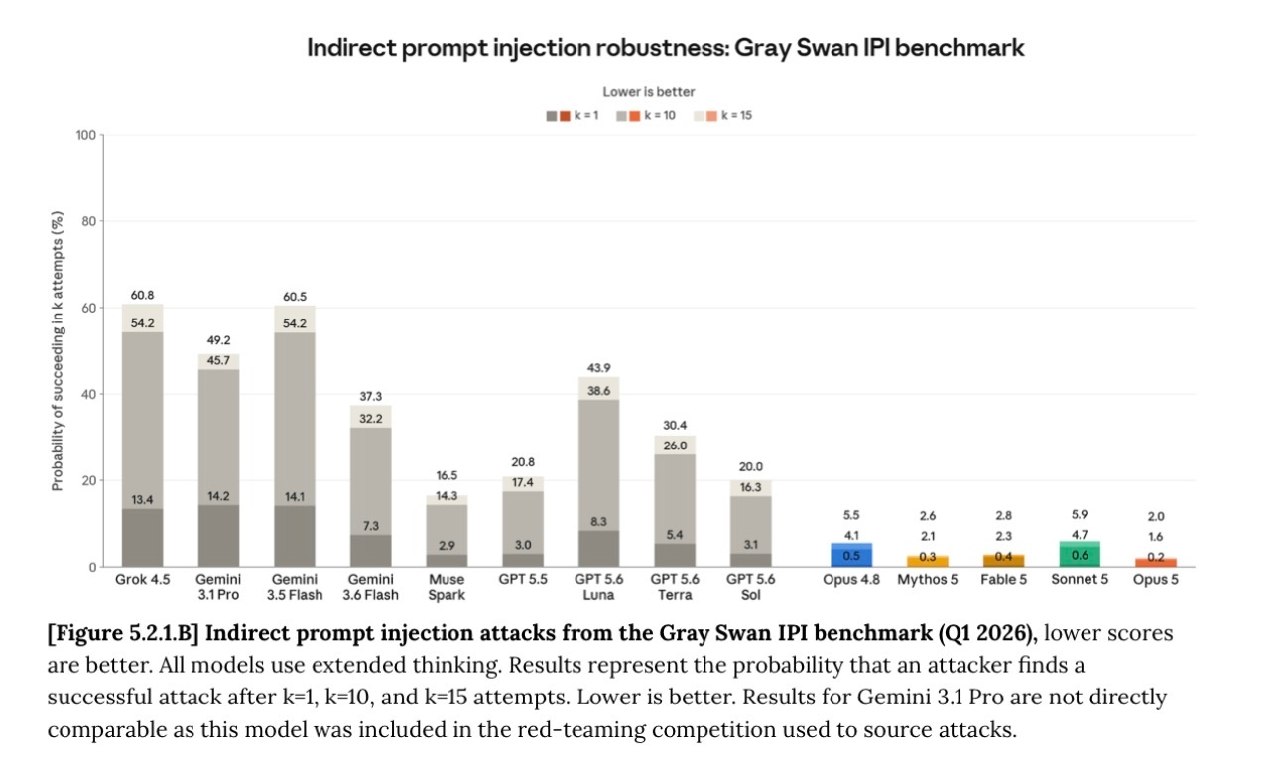
Атака промпт-инъекцией на Opus 5 удаётся в 2% случаев
Одна попытка промпт-инъекции против GPT 5.6 Sol срабатывает в 3,1% случаев, показывает бенчмарк IPI в блоге Брюса Шнайера. Пятнадцать попыток против Claude Opus 5 дают 2,0%, лучший результат среди проверенных моделей.
Читайте также
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.