
Anthropic открыла песочницу Claude Code под Apache-2.0
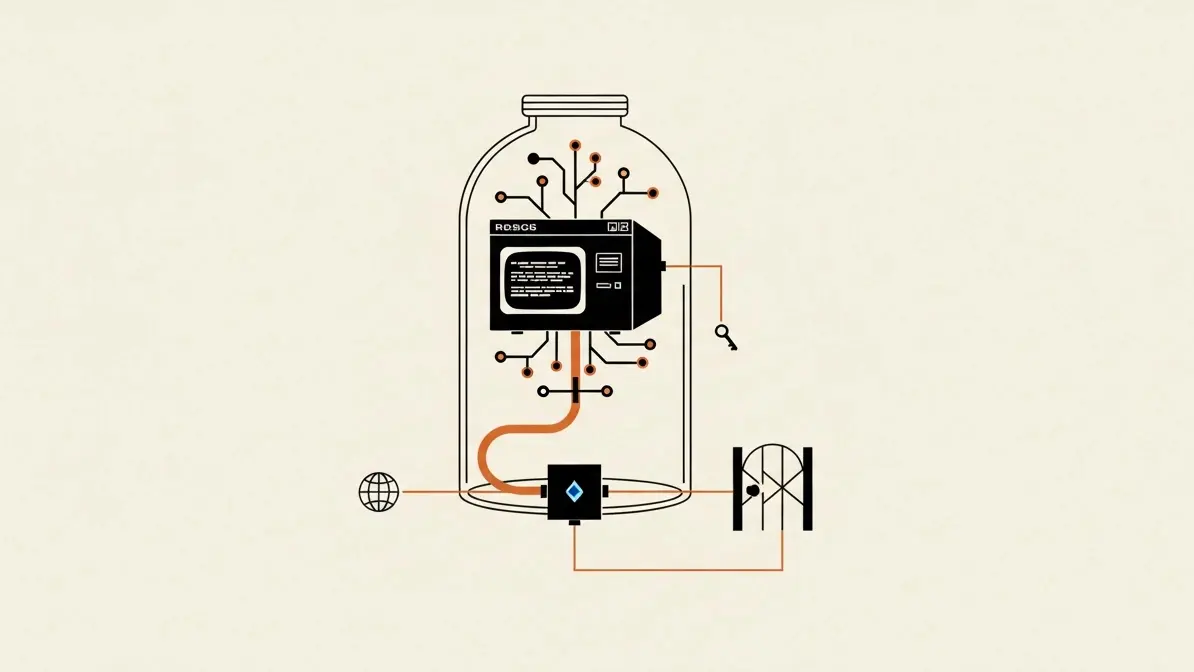
Песочница srt, на которой Anthropic строит sandbox в Claude Code, лежит в npm пакетом @anthropic-ai/sandbox-runtime под лицензией Apache-2.0 с 20 октября 2025 года, а свежая версия 0.0.81 вышла 20 октября 2026-го. Ею можно запереть локальный MCP-сервер или команду агента без контейнера, но на Node ниже 22.12.0 обычный npm install в нашей проверке поставил 0.0.78 от 30 сентября.
В репозитории Anthropic srt по-прежнему числится бетой и research preview, и API с форматом настроек ещё могут меняться. Чтобы обернуть MCP-сервер, в .mcp.json достаточно поставить в поле command значение srt, а npx сдвинуть первым элементом в args. По умолчанию srt закрывает сеть и запись, оставляет открытым чтение, и запреты распространяются на всё дерево процессов, включая дочерние команды сервера.
Установка и файл настроек
Версии начиная с 0.0.79 требуют Node 22.12.0 или новее, и в README это требование не упомянуто. На Node 22.11.0 установка без номера версии молча дала нам 0.0.78, поэтому ради 0.0.81 сначала придётся обновить Node. На Linux srt нужны ещё bubblewrap, socat и ripgrep: без них запуск останавливается на проверке зависимостей.
Без файла ~/.srt-settings.json srt работает со встроенными настройками: сети нет, чтение открыто, запись только в стандартные пути. По коду (запуском мы это не проверяли) это служебные устройства вроде /dev/stdout, /dev/null и /dev/tty, папка /tmp/claude, а также ~/.npm/_logs и ~/.claude/debug; последние две выпадают, если их накрывает правило denyRead.
Если же файл есть, он должен быть полным. Пустой, нечитаемый или невалидный файл, как и несуществующий путь в --settings, srt встроенными настройками не подменяет: откат выбросил бы правила denyRead, allowRead и учётных данных, объясняют в README. На 0.0.81 мы во всех этих случаях получили код выхода 1 и сообщение об отказе работать со встроенными настройками. Обязательных ключей пять: filesystem.denyRead, filesystem.allowWrite, filesystem.denyWrite, network.allowedDomains и network.deniedDomains. Файл только с allowWrite и allowedDomains валидацию не проходит.
Как srt держит границу
На macOS srt генерирует профили Seatbelt для sandbox-exec, на Linux запускает процесс в bubblewrap и целиком отнимает у него сетевое пространство имён. Наружу остаётся один путь, через прокси на хосте. HTTP и HTTPS идут через HTTP-прокси, прочий TCP через SOCKS5, и оба сверяют домен со списками разрешённых и запрещённых, в том числе с масками доменов. Пустой allowedDomains означает, что сети нет.
С файлами логика зеркальная. Чтение открыто везде, пока его не закрыли: можно запретить, скажем, /Users и вернуть текущую папку, потому что allowRead сильнее denyRead. Более узкий запрет внутри разрешённой области всё равно держится: **/.env при allowRead: ["."] остаётся закрытым. Запись закрыта везде, и denyWrite перебивает allowWrite.
Ещё в README описаны белый список Unix-сокетов, экспериментальная расшифровка HTTPS на прокси для инспекции трафика, маскирование секретов в переменных окружения и файлах и подпись запросов AWS SigV4 с замаскированными ключами. Через --control-fd конфигурацию можно менять на ходу: сетевые списки действуют со следующего соединения, а правила для файлов остаются теми, с которыми команда стартовала.
Claude Code и Windows
Встроенная песочница Claude Code собрана на srt и по умолчанию выключена, включается она командой /sandbox или настройкой sandbox.enabled. Во внутреннем использовании, по словам Anthropic, она сокращает запросы разрешений на 84%. Но покрывает она только shell-команды: файловые инструменты Claude, MCP-серверы и хуки работают снаружи, и документация Claude Code предлагает, чтобы собрать всё за одной границей, запускать сам процесс Claude Code в контейнере, виртуальной машине или в srt. В сентябре команда из отравленного репозитория выполнилась на Mac вне песочницы через git-команды самой обвязки; при обёртке srt вокруг всего процесса Claude Code такие дочерние команды попадают под общие ограничения.
Документация Claude Code на день нашей проверки по-прежнему говорит, что песочница работает на macOS, Linux и WSL2, а в нативной Windows команды выполняются без неё. Сам srt при этом с конца июня, с версии 0.0.61, поддерживает Windows в статусе альфы. Команда там запускается под отдельной локальной учётной записью srt-sandbox с токеном, ограниченным на запись, и явными правами NTFS на рабочую папку, а исходящие соединения этой записи режет фильтр Windows Filtering Platform, пропуская только loopback к портам прокси. Учётную запись и общий для машины набор фильтров создаёт однократный шаг windows-install с правами администратора, помощник srt-win.exe собран для x64 и arm64.
Фильтр альфы не ловит трафик, который за процесс несут системные службы вроде Windows Update, и процесс, который перед созданием сокета ставит потоку другой токен. Инструменты на системном TLS-стеке Schannel использовать нельзя: curl.exe из System32, Invoke-WebRequest в PowerShell, HttpClient из .NET и winget.
Авторский разбор
Что мы проверили
26 октября мы сверили историю версий пакета в npm, README на каждом теге и содержимое опубликованных архивов, поставили пакет на Node 22.11.0, прогнали 0.0.81 с разными файлами настроек и прочитали код.
Новость о srt разошлась как релиз 25 октября, но песочница открыта уже год: пакет и репозиторий появились в октябре 2025 года, и тогда же Anthropic объявила о ней как об открытом research preview. Из того, что перечисляли в пересказах, в октябре 2026-го добавился только автономный режим прокси, а поддержка Windows, обновление настроек на лету и SigV4 появлялись в коде с мая по август. Правила из README, которые мы сверили с кодом, подтвердились, включая приоритеты чтения и записи.
| Возможность | В коде или архиве пакета | В README |
|---|---|---|
| Windows | бинарники srt-win с 0.0.53 (4 июня) | «Alpha» с 0.0.61 (26 июня), до 0.0.60 «Not yet supported» |
--control-fd | в CLI уже в 0.0.52 (19 мая) | с 0.0.77 (18 сентября) |
| Подпись SigV4 | нет в 0.0.65 (10 июля), есть в 0.0.70 (4 августа) | с 0.0.80 (16 октября) |
srt proxy | впервые в 0.0.80 (16 октября) | с 0.0.80 (16 октября) |
Даты взяты по версиям в npm; это подсчёт упоминаний в README и файлов в архивах, а не анонсы Anthropic.
Код CLI подтверждает, что для команды в песочнице слот дескриптора --control-fd подменяется на /dev/null, чтобы изнутри никто не прочитал канал с политикой. Судя по комментарию в коде, подмена нужна на Linux, а на macOS лишние дескрипторы и так не передаются при запуске через posix_spawn; на Linux мы это запуском не проверяли.
Дальше
WSJ: экс-инженеру OpenAI могут вменить экономический шпионаж
По данным WSJ, ФБР рассматривает экономический шпионаж как новое обвинение для экс-инженера OpenAI Абдулрахмана Альфозана. Следствие проверяет, не крал ли он данные для властей Саудовской Аравии, даже без вербовки.
Читайте также
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.