
Claude Code получит локальную песочницу для команд
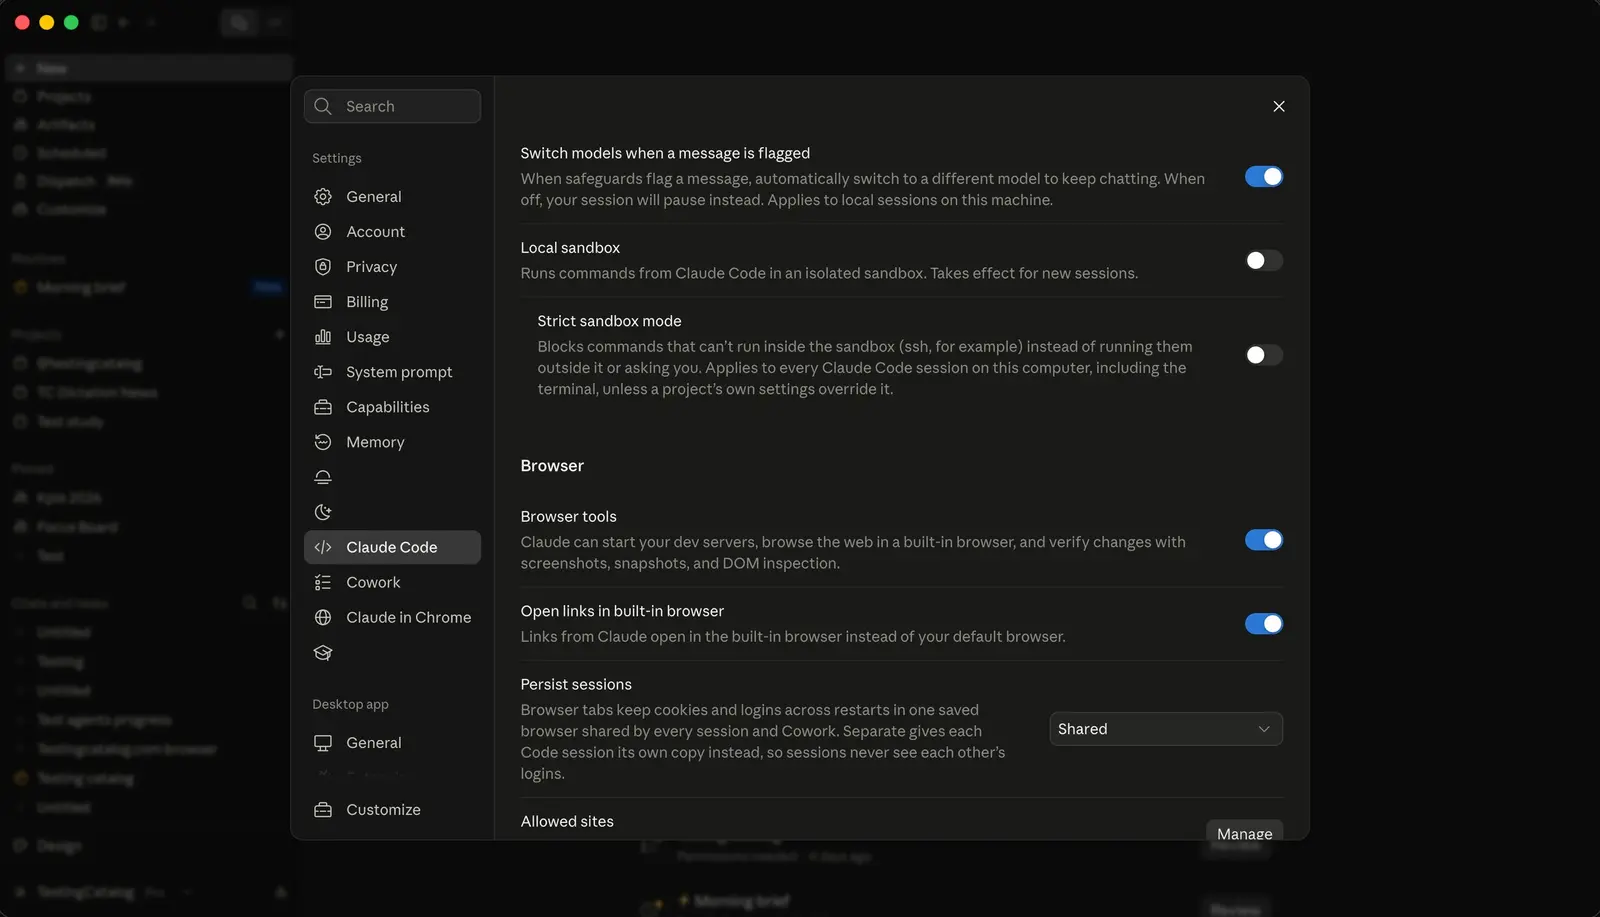
Как следует из сообщения в Threads от 30 августа, Anthropic готовит для десктопного Claude Code переключатель, который отправляет команды агента в изолированную песочницу на локальной машине. У настройки короткое описание: «Запускает команды из Claude Code в изолированной песочнице. Действует для новых сессий».
Рядом стоит строгий режим. Он «блокирует команды, которые не могут работать внутри песочницы (например, ssh), вместо того чтобы запускать их вне её или спрашивать вас». И действует он шире одной сессии: на все сессии Claude Code на этом компьютере, включая терминал, если собственные настройки проекта не говорят иное.
Сама песочница в Claude Code уже есть, только выключена по умолчанию и включается командой /sandbox. В документации Claude Code она описана как граница, которую операционная система держит вокруг команд оболочки. Ограничения применяются прямо во время выполнения, поэтому Claude запускает большинство команд, не останавливаясь на запросе разрешения для каждой. Писать можно в рабочую папку, во временный каталог пользователя и в добавленные директории. Прямого выхода в сеть нет: трафик идёт через прокси на вашей машине, который сверяет каждый хост со списком разрешённых доменов, а этот список изначально пуст. На macOS работает встроенный Seatbelt, на Linux и WSL2 - bubblewrap и socat, в основе лежит открытый пакет @anthropic-ai/sandbox-runtime.
Зачем это нужно, Anthropic объясняла в инженерном посте. По умолчанию Claude Code только читает и спрашивает разрешения перед правками и запуском команд, а постоянные клики по подтверждениям ведут к «усталости от подтверждений». «Во внутреннем использовании мы обнаружили, что песочница безопасно сокращает число запросов разрешений на 84%», - говорится там.
Часть команд, по документации, и сейчас выполняется без изоляции: набранные в шелл-режиме через ! в большинстве сессий, подпадающие под excludedCommands и те, которые Claude просит запустить снаружи, обычно после того как команда упала внутри. Разрешён ли такой откат, задаёт allowUnsandboxedCommands на вкладке Overrides панели /sandbox. Там же упоминается «строгий режим песочницы» со списком сессий, в которых набранная пользователем команда выполняется в песочнице.
Где живёт настройка, тоже описано в документации. Режим, выбранный в панели, записывается в .claude/settings.local.json проекта, который не попадает в git, а песочницу для всех проектов задаёт ~/.claude/settings.json. Организации могут закрепить её через управляемые настройки. Строгий режим из десктопа, судя по описанию переключателя, сразу распространяется на весь компьютер, терминал включительно, пока проект его не переопределит.
Изолирует песочница только команды оболочки, уточняет документация: файловые инструменты Claude, MCP-серверы и хуки работают вне её. На нативной Windows Claude Code запускает команды без песочницы вообще. А если песочница не может стартовать из-за отсутствующих зависимостей или неподдерживаемой платформы, по умолчанию Claude Code показывает предупреждение и выполняет команды без неё.
В терминале всё это можно настроить и сейчас, следуя той же документации. На вкладке Mode панели /sandbox есть автоматическое разрешение, при котором команды в песочнице идут без вопросов, и обычные разрешения, при которых запросы остаются. Для всех проектов песочница включается строкой sandbox.enabled: true в ~/.claude/settings.json. Чтобы при недоступной песочнице команды не уходили наружу, есть sandbox.failIfUnavailable: true: с ним сбой запуска песочницы становится жёсткой ошибкой, и рассчитан этот флаг на управляемые установки.
Дальше
Интерактивные отчёты готовят для Gemini Notebook
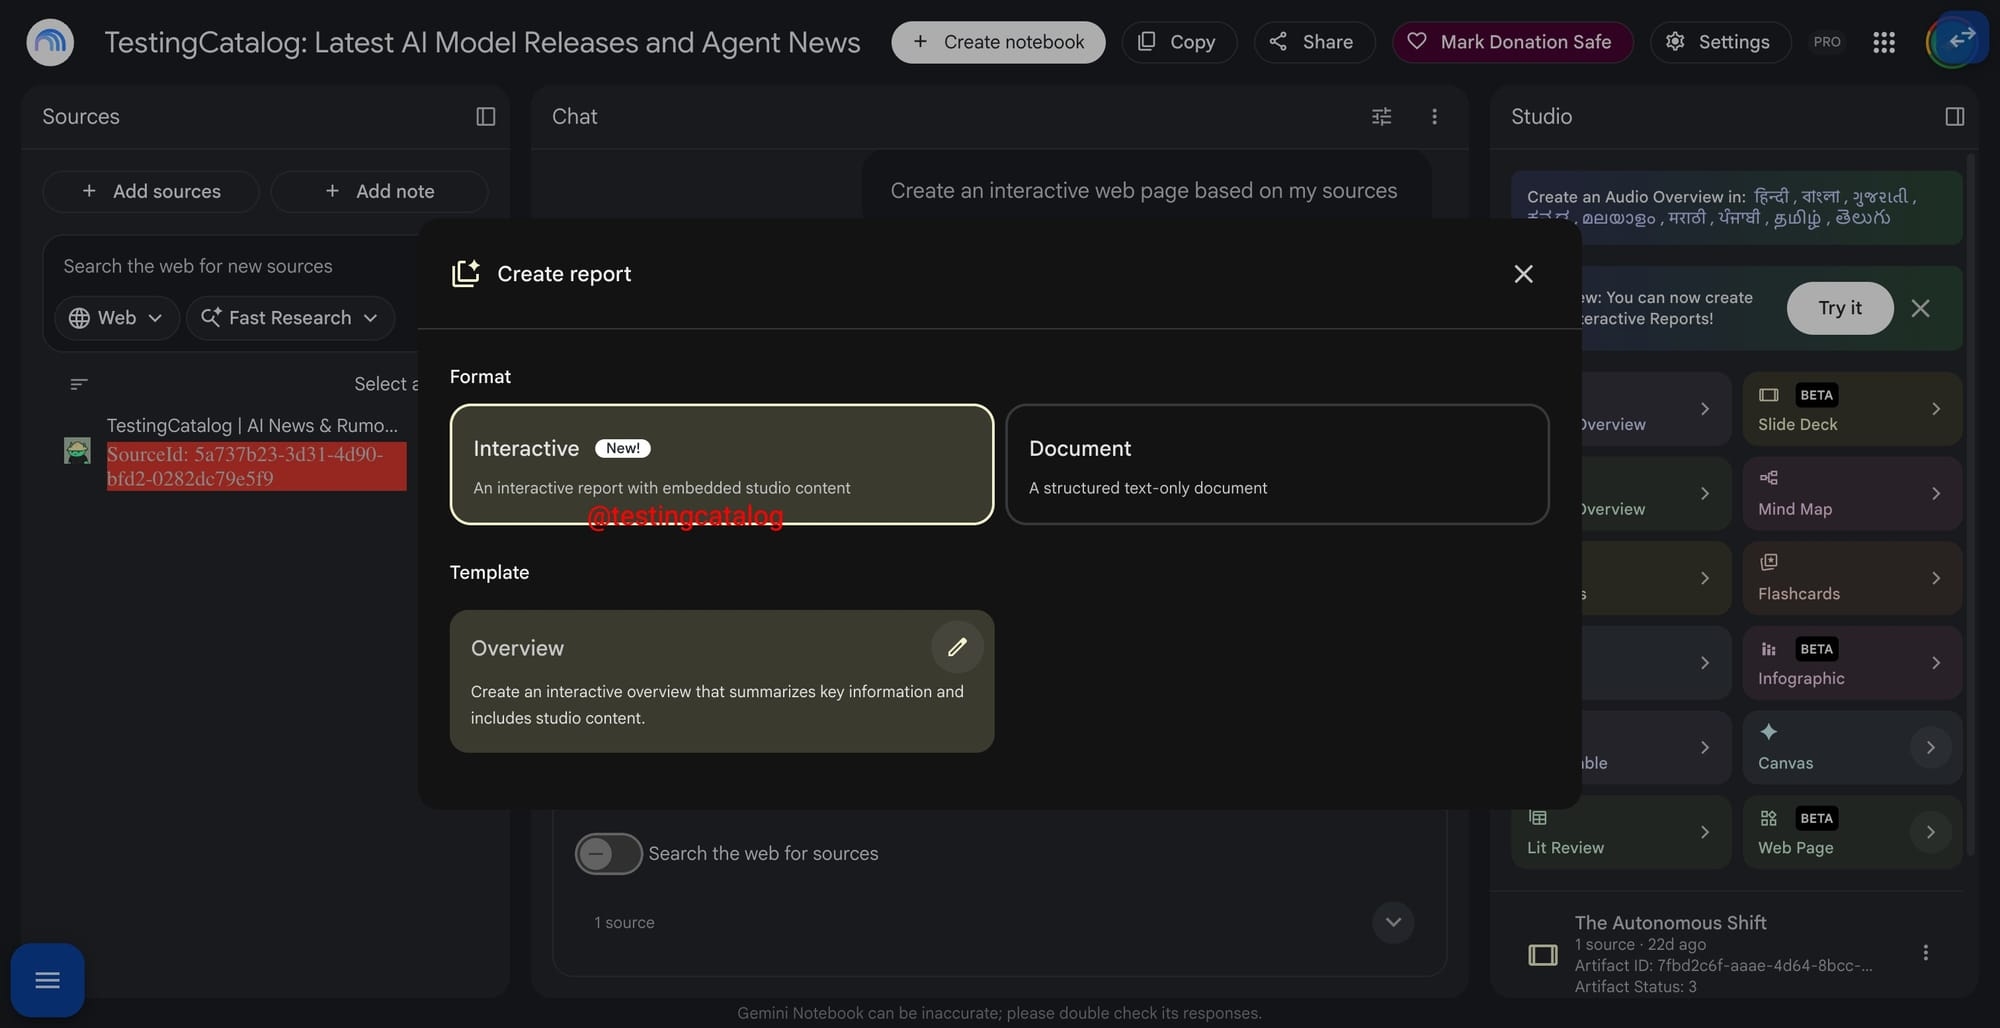
«New: you can now create interactive reports»: такое уведомление в панели Studio у Gemini Notebook заметил Testing Catalog. Кнопка ведёт в конструктор, где вариант «Interactive» обещает встроенный контент Studio.
Читайте также
- Anthropic открыла песочницу Claude Code под Apache-2.0
- Песочница Claude Code сама убрала запрос разрешения
- Облачные сессии Claude Code запускаются на ваших хостах
- Claude Code хотят запускать без выбора папки
- В маркетплейсе Cursor лежал Claude Code 2.1.313 с бэкдором
- Confessor восстанавливает, к каким файлам обращался Claude Code
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.