
Opus 5.5 отдаёт запросы о кибербезе Opus 4.8 до конца чата
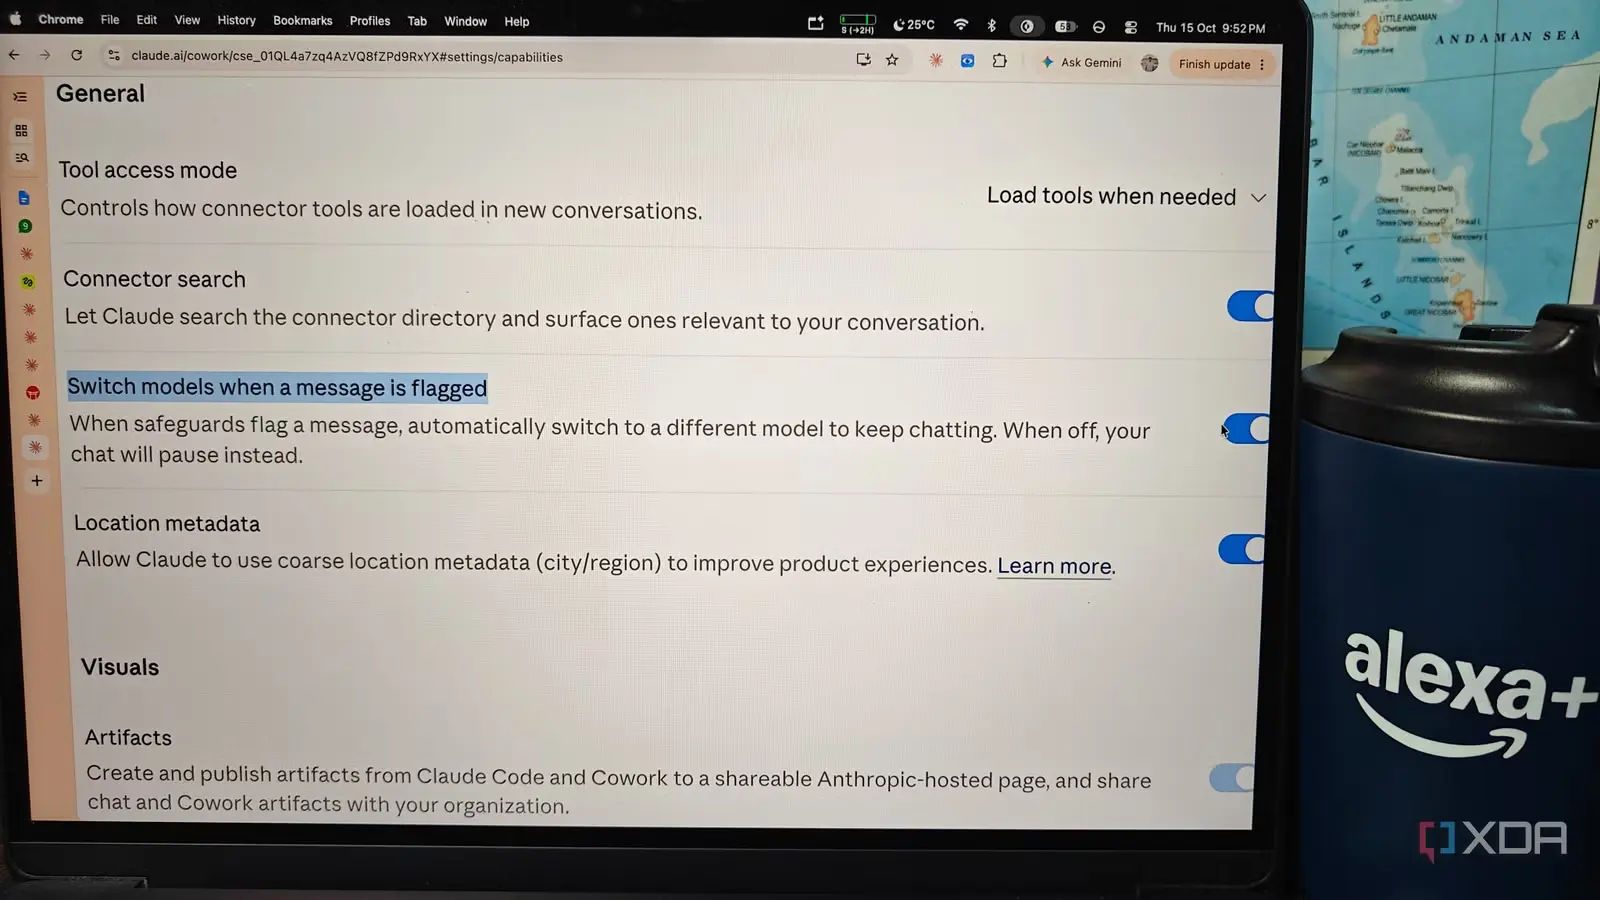
Claude Opus 5.5 передаёт помеченные классификатором запросы об атакующей кибербезопасности модели Opus 4.8. В claude.ai и Claude Code чат после этого остаётся на старой модели до конца, а фильтр может сработать и на инструкцию, которую подбросили агенту в файлах. Тем, кто пускает Claude по чужим репозиториям, почте и веб-страницам, автор XDA в разборе от 17 октября советует автопереключение выключить.
Цифру для этого совета даёт системная карта Opus 5.5: в тесте Anthropic на подброшенные инструкции все успешные атаки на Opus 5.5 пришлись на ответы Opus 4.8. В тесте работал Shade, инструмент адаптивных атак от Gray Swan, на 40 сценариях с кодом, по 200 попыток в каждом. Атакующий прячет в рабочих файлах агента команду стереть диск или удалить файлы. Именно такие команды ищет кибер-классификатор, поэтому атака сама снимает запрос с новой модели и отправляет его к старой, которую сбить проще. В карте Sonnet 5.5, который так же откатывается на Sonnet 5, Anthropic пишет прямо: большая часть успешных атак на Sonnet 5.5 приходится на переключение, которое запускают её же блокирующие кибер-классификаторы.
Что уходит на Opus 4.8
По системной карте, у Opus 5.5 «самые сильные кибервозможности среди всех выпущенных нами моделей», и выходит она с кибер-защитой уровня Fable 5.1. Каждый запрос проверяют в три слоя. Сначала зонд читает внутренние активации модели, затем лёгкий классификатор перепроверяет всё подозрительное, и окончательное решение выносит обученный классификатор.
Искать уязвимости в своём исходном коде можно. На Opus 5.5 остаются и ревью безопасного кода, моделирование угроз, патчи известных проблем и разбор алертов. Поиск уязвимостей в скомпилированных бинарниках уже под запретом, а анализ малвари и проверка эксплойтов как раз из тех задач, на которых фильтр может сработать.
Классификаторы читают не только промпт. В проверку идут память, приложенные файлы, коннекторы и результаты веб-поиска, так что вопрос, безобидный при вводе, переключит чат, если поиск подтянул бюллетень безопасности или в репозитории лежит враждебная инструкция. После срабатывания в выборе модели остаётся Opus 4.8, и все следующие ответы даёт она, пока вы сами не переключитесь обратно.
Масштаб Anthropic описывает на разных страницах по-разному. В посте о Cyber Verification Program фильтры общедоступных моделей «блокируют большую часть работы в кибербезопасности», а справка о переключении моделей говорит об «узком наборе запросов повышенного риска». Обычная работа с кодом в этот набор не входит.
Где выключается
В приложении Claude переключатель называется Switch models when a message is flagged и лежит в Settings -> Capabilities, в Claude Code тот же пункт находится в Config -> MODEL & OUTPUT. При выключенном переключателе помеченный запрос встаёт на паузу: его можно переформулировать, повторить или вручную выбрать модель. Для обычных чатов автор XDA переключатель оставил бы, там худший исход - более слабый ответ Opus 4.8.
В API переход на запасную модель включается только по желанию, а кто ответил, видно по имени модели в ответе. Отдельно оплачивать придётся и сам переход: между архивными снимками справки от 23 сентября и 12 октября в ней появился раздел об оплате, и ответ запасной модели теперь тарифицируется отдельно, по ставке ответившей модели, с компенсацией за промах кэша.
Тем, кто занимается защитой, Anthropic предлагает Cyber Verification Program. 6 октября её расширили до трёх уровней: для защитников, для red team и для небольшого круга команд критической инфраструктуры, и проверенные пользователи получают на Opus 5.5 более мягкие классификаторы. Частное лицо может подать заявку только на первый уровень, Defense Access, и только с платным планом. В том же посте Anthropic приводит проверку на CyScenarioBench, 10 задач по пять попыток. Без доступа к программе каждая задача блокировалась на первом же промпте, на уровне Defense Access заблокированы 46 попыток из 50, а на Red Team Access блокировок не было, и Opus 5.5 решила 34 задачи из 50. При этом справка о переключении моделей по-прежнему пишет, что Opus 5.5 «пока недоступна в Cyber Verification Program». Мы сверили архивные снимки: строка с сентября не менялась, хотя на страницах самой программы Opus 5.5 уже есть.
Авторский разбор
Что мы проверили
18 октября мы прочитали системные карты Opus 5.5, Sonnet 5.5 и Haiku 5.5, справку Anthropic с её архивными снимками и пост о программе. В установленном Claude Code 2.1.302 мы нашли в коде настройку переключателя, но модель не запускали.
XDA подаёт цифры Sonnet 5 как самый наглядный опубликованный пример и пишет, что отдельного замера для Opus 4.8 нет. В карте Opus 5.5 такой замер есть, и доля взломов там намного выше: на Opus 4.8 ушли 64% запросов, атака удалась в 85,73% из них. Если переключатель выключен, остаются только прямые ответы Opus 5.5, и среди 2 872 таких ответов в этом тесте не поддался ни один.
| Shade, сценарии с кодом | Ушло на запасную модель | Взломано среди переключённых | Взломано среди прямых ответов |
|---|---|---|---|
| Opus 5.5 -> Opus 4.8 | 64% | 85,73% | 0 из 2 872 |
| Sonnet 5.5 -> Sonnet 5 | 25% | 12,01% | 4 из 5 901 (0,07%) |
- По нашей оценке из округлённых долей карты, у Sonnet 5.5 на запасную модель приходится около 98% успешных атак. С зондами общий успех атак на Opus 5.5 падает с 54,61% до 11,13%, и все они по-прежнему проходят через Opus 4.8.
- У Haiku 5.5 переключения нет. В том же тесте её взломали в 0,08% случаев без зондов и ни разу с ними, тогда как у Sonnet 5.5 было 3,01%, у Opus 5.5 - 54,61%. Но, по её карте, кибер-классификаторы Haiku «значительно уже», чем у старших моделей, так что в этом сравнении у Haiku ещё и более узкий фильтр.
- На внешнем бенчмарке Gray Swan и британского AI Security Institute у Opus 5.5 на запасную модель ушли 18% прогонов, и ни один из 1 310 таких прогонов не закончился успешной атакой.
- В Claude Code переключатель хранится в ключе
switchModelsOnFlag, по умолчанию он включён. Без интерфейса его выключает строка"switchModelsOnFlag": falseв settings.json или переменнаяCLAUDE_CODE_DISABLE_REFUSAL_FALLBACK=1. Это данные из кода CLI, а не замер: в работе ключ мы не проверяли.
Дальше
Anthropic просит пересмотреть дело Пентагона полным составом
Разбору истории закона FASCSA большинство апелляционного суда отвело два предложения, пишет Lawfare. Anthropic просит пересмотра всеми судьями округа: Конгресс, по её логике, целил в бэкдоры, а не в открытые ограничения. Вы в договорах с клиентами прямо пишете, для чего ваш продукт использовать нельзя?
Читайте также
- Opus 5.5 обошёл GPT-6 Astra в тесте на стабильность
- Opus 5.5 подешевел, но ломает агентов ошибкой 400
- Anthropic советует удалить из промптов «думай внимательно»
- Opus 5.5 на уровне Fable 5.1, но на 40% дешевле Opus 5
- Testing Catalog: Claude на iOS получит «Сохранённые логины»
- OSS Scanner отправил мейнтейнерам 77 критических находок
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.