
Claude Security сканирует репозитории на Mythos 5
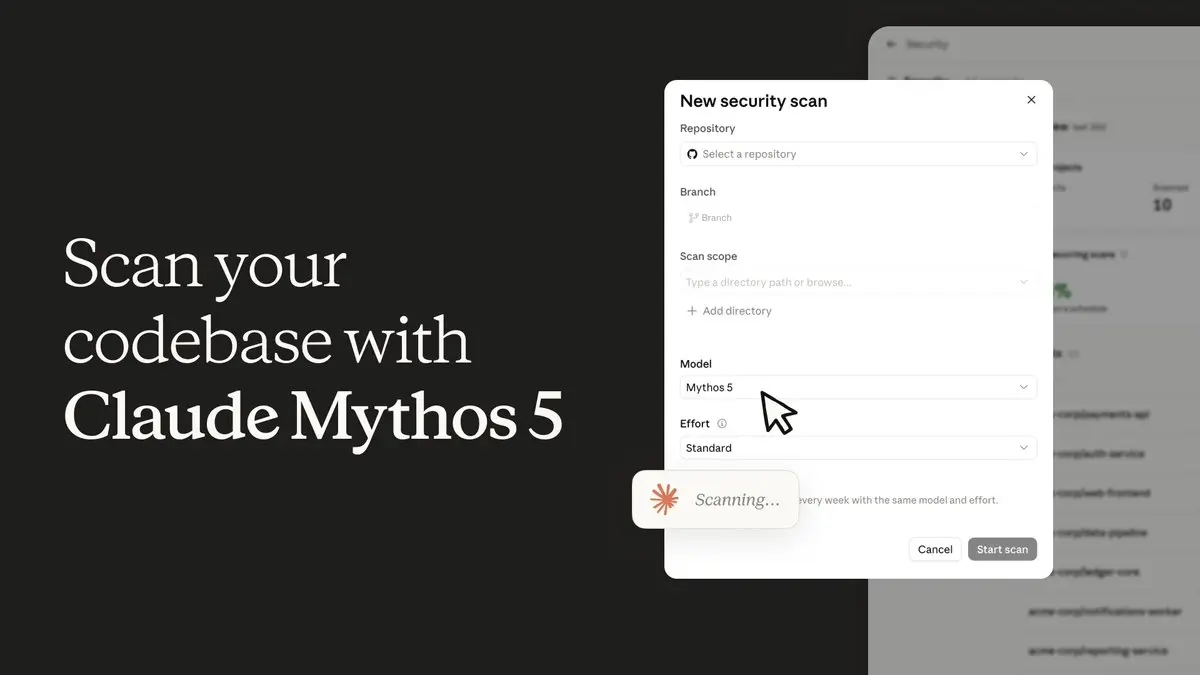
Anthropic 21 августа объявила в X, что сканер уязвимостей Claude Security работает на Claude Mythos 5 и в публичной бете доступен всем клиентам Claude Enterprise. До этого Mythos 5, как отмечает The News Stack, была только примерно у 150 партнёров программы Project Glasswing.
Отдельный доступ к модели не нужен: Mythos 5 работает за сканом и возвращает только находки.
Как устроен скан
Claude Security, по описанию The News Stack, - корпоративный инструмент, который помогает командам искать уязвимости в кодовой базе и закрывать их. Сканеру дают GitHub-репозиторий, и Mythos 5 проходит по нему: прослеживает данные между файлами и рассуждает о том, как взаимодействуют компоненты. На практике модель следит, куда уходит пользовательский ввод из одного модуля и где он попадает в опасный вызов в другом. Если проверять каждый файл отдельно, такую связь не видно.
Все находки приходят в одном формате. У каждой есть категория CWE (общий каталог типов программных слабостей, от SQL-инъекций до ошибок работы с памятью), оценка уверенности, оценка серьёзности и предложенное исправление.
Предложенные патчи открываются в Claude Code в вебе, и работают там модели, которыми команда уже пользуется.
Сканер включает администратор организации, после этого разработчики и команды безопасности запускают сканы своих репозиториев. Сканы тарифицируются как обычное потребление токенов по текущему плану. Токены Mythos 5 при этом дорогие: по сведениям The News Stack, Anthropic берёт 10 долларов за миллион входных токенов и 50 долларов за миллион выходных.
Кто ещё получит Mythos
Публично Mythos 5 не выходила: модель слишком хорошо справлялась с задачами в областях высокого риска. В июне Anthropic выпустила Fable 5, по описанию The News Stack ту же Mythos 5 с очень жёсткими ограничениями. По версии издания, Fable 5 затем запретило и снова разрешило правительство США. Сама Mythos оставалась внутри Project Glasswing. Anthropic представила его 7 апреля на модели Claude Mythos Preview. Среди первых партнёров были AWS, Apple, Google, Microsoft, NVIDIA, CrowdStrike, Palo Alto Networks и Linux Foundation, а доступ получили ещё более 40 организаций, которые разрабатывают и поддерживают критически важное ПО.
2 июня, как сообщил CNBC, в Anthropic объявили ещё о 150 партнёрах в более чем 15 странах. В основном это отрасли, которые при запуске были представлены слабо: энергетика, водоснабжение, здравоохранение, связь и производство оборудования. По словам компании, участники Glasswing к тому моменту нашли больше 10 000 уязвимостей высокого и критического уровня.
Вместе со сканером Anthropic запускает Defender Advantage Fund (0xDAF): 35 миллионов долларов в кредитах на поиск и исправление уязвимостей в открытом ПО. В апреле, при запуске Glasswing, компания обещала до 100 миллионов долларов в кредитах на использование модели и 4 миллиона пожертвований организациям, которые занимаются безопасностью открытого кода. Ещё Anthropic помогает партнёрам встроить Mythos 5 в их продукты и сервисы для безопасности.
Третий канал - Cyber Verification Program. В ней проверенные специалисты по защите работают с Opus и Sonnet над задачами двойного назначения, и блокировок у них меньше. Программу обещают расширить в ближайшие недели, а её участники, по словам Anthropic, скоро получат доступ к Mythos с защитными ограничениями.
Код, «которым вы владеете»
Почему Mythos 5 стало можно отдать всем корпоративным клиентам, Anthropic в анонсе объясняет тем, как пользователь работает с моделью: «Самое рискованное поведение возникает, когда у пользователя есть прямой доступ к модели и злоумышленник может пытаться направить её к вредному применению. Но если пользователь получает только конкретные результаты, например патч для уязвимости или предупреждение безопасности, риск гораздо ниже».
Всё это работает внутри инструментов и обвязки самой Anthropic, и на этом, по пересказу The News Stack, компания строит довод о безопасности. Claude Security, по формулировке Anthropic, использует Mythos 5 для сканирования кода, «которым вы владеете». У компании и её партнёров есть меры против злоупотреблений, которые проверяют, что модель не выходит за отведённые ей рамки.
The News Stack при этом считает границу владения размытой. Большинство кодовых баз включает открытые библиотеки, поэтому понятие «свой код» становится скользким. Разработчик может склонировать широко используемую библиотеку в репозиторий компании и запустить на ней Mythos 5. Тогда он получит те же находки, которые искал бы атакующий, а уязвимость будет существовать везде, где поставляется эта библиотека.
Дальше
Grok Bot выходит за пределы ранней беты, Видео
«Хорошо, но нужен более широкий релиз», пишет автор анонса о том, что Grok Bot открыли подписчикам SuperGrok Plus, Cursor Pro+ и Cursor Teams. В ранней бете агент был доступен Grok Heavy и Cursor Ultra.
Читайте также
- Шесть CVE в curl после нулевого результата Mythos и Codex
- Автоматические ревью в Anthropic находят комментарии к 54% PR
- Claude Security сканирует код постоянно и следит за фиксами
- Anthropic открывает Claude для пентестов и red-teaming
- Anthropic Plans to Change Data Retention Policy for Advanced AI
- Поток находок Mythos перегрузил инженеров Rubrik
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.