
GhostAction достаёт ключи из истории Git на GitHub
С 8 по 12 октября кампания GhostAction через примерно 1 900 взломанных аккаунтов GitHub добралась до более чем 30 000 репозиториев, принадлежащих 3 000 пользователей и организаций. Это примерно в 40 раз больше, чем за весь август и сентябрь, когда пострадали 772 репозитория.
Такие цифры приводит GitGuardian в обновлении своего разбора от 13 октября. Основной всплеск пришёлся на 8-9 октября. Всего атакующие попытались вытащить из CI публичных репозиториев 3 174 секрета. В GitGuardian отмечают, что новая волна выглядит более экспериментальной и ручной, чем прошлые: вредоносный код менялся прямо по ходу атаки.
Как росла волна
Первой волну описала исследовательская команда Socket. По её подсчёту, 8 октября две автоматические серии рассылок длиной в несколько минут задели 346 репозиториев. Через взломанные аккаунты мейнтейнеров kitao и henrywoo workflow с именем security-audit.yml залили во все репозитории, куда у них был доступ на запись. Среди них оказались kitao/pyxel с 18 420 звёздами и uber/athenadriver. В сентябре большинство запусков застревало в ожидании одобрения. На этот раз, по данным Socket, workflow отработали и секреты ушли.
По собственным данным GitGuardian, атака делится на шесть партий. Каждую атакующий помечал отдельным параметром в адресе, куда уходили данные: bling, blingnew, monami, new, mnsft и security, плюс самая первая партия без метки. Первая версия кода ушла примерно в 1 800 репозиториев. Вторую получила сотня репозиториев, уже задетых первой. Третью сначала разослали 160 прежним жертвам, а через 20 минут и 28 000 новым репозиториям. Крупнейшая партия, new, стартовала 8 октября в 14:07 и насчитывает 29 431 коммит.
С 9 октября GitHub начал блокировать запуск вредоносного workflow. Поэтому партии mnsft от 10 октября (84 коммита) и security от 12 октября (65 коммитов) ничего не вытащили.
Что ищет новый скрипт
Сам приём прежний. В репозиторий от имени жертвы добавляют workflow с похожим на служебный именем. Он срабатывает на каждый push и на ручной запуск и отправляет значения секретов на сервер атакующих. В прошлых волнах атакующий сначала читал легитимные workflow репозитория, находил в них ссылки вида ${{ secrets.NAME }} и вписывал те же имена в свой файл. Компрометации tj-actions/changed-files это не родственник, объясняет The News Stack: там отравили общий Action, которым пользовались тысячи репозиториев, а GhostAction правит workflow напрямую украденными учётными данными, и уязвимости в самом GitHub Actions для этого не нужно. Откуда взялись учётные данные, неизвестно. В разборе StepSecurity от 9 октября вероятным источником названы персональные токены доступа из утёкших баз, но первичный взлом не подтверждён.
Новое в октябрьской версии: она забирает не только секреты из CI. Шаг actions/checkout@v4 с fetch-depth: 0 выкачивает всю историю, а не один последний коммит. Дальше скрипт проходит рабочее дерево и вывод git log -p --all 11 регулярными выражениями. Они ловят идентификаторы ключей AWS, персональные токены GitHub и GitLab, ключи облаков и ИИ-сервисов. The News Stack называет среди них Google, Firebase, Anthropic, OpenAI и OpenRouter. В итоге утекает и ключ, который давно удалили из кода, но который остался в одном из старых коммитов.
Вторая версия стала искать без учёта регистра и вдобавок захватывать по две строки до и после каждого найденного AKIA… или ASIA…: рядом с идентификатором ключа AWS обычно лежит сам секретный ключ. Третья делает то же в истории, просматривая первые 200 000 строк лога. Всё собранное уходит одним POST-запросом по обычному HTTP на 193.32.204.199, тот же адрес, что и в августе и сентябре.
В GitGuardian из этого делают вывод: раз скрипт сканирует содержимое репозитория, атакующие рассчитывали на приватные репозитории. У публичных этот шаг ничего не добавил бы.
Сколько ушло на самом деле?
Точного ответа нет. Как уточняет The News Stack, 3 174 секрета GitGuardian насчитала среди целей извлечения и подтвердила, что часть из них в октябре утекла, но сколько разных ключей дошло до атакующих, не определила.
Летняя волна даёт представление, сколько целей превращается в реальную утечку. С 31 августа по 30 сентября вредоносный workflow попал в 772 репозитория 373 пользователей и организаций и нацеливался на 2 577 секретов. Из 3 669 запусков в 605 репозиториях выполнились только 499, в 32 репозиториях, остальные GitHub держал до одобрения. Успешно завершились 336, они вынесли 26 секретов из 13 репозиториев. Причём запускали их в основном легитимные коммиты, сделанные уже после внедрения, поскольку workflow срабатывает на каждый push. Для сравнения, в исходной волне сентября 2025 года GhostAction задела 817 репозиториев 327 пользователей и вынесла как минимум 3 325 секретов.
Старые жертвы
Часть октябрьских жертв GitGuardian уже видела в волнах сентября 2025 и августа 2026 года. В компании считают, что атакующие, вероятно, отчасти пользуются секретами, украденными месяцы или годы назад и так и не перевыпущенными. В августе и сентябре атакующий в 92 случаях вообще не добавлял новый файл. Он правил workflow, оставшийся с прошлых волн, коммитом «Update Github Actions Security workflow» и просто менял адрес отправки.
Из 772 репозиториев летней волны к 5 октября, судя по публичной истории, вредоносный код по-настоящему вычистили только в 124, это 16%.
Дальше
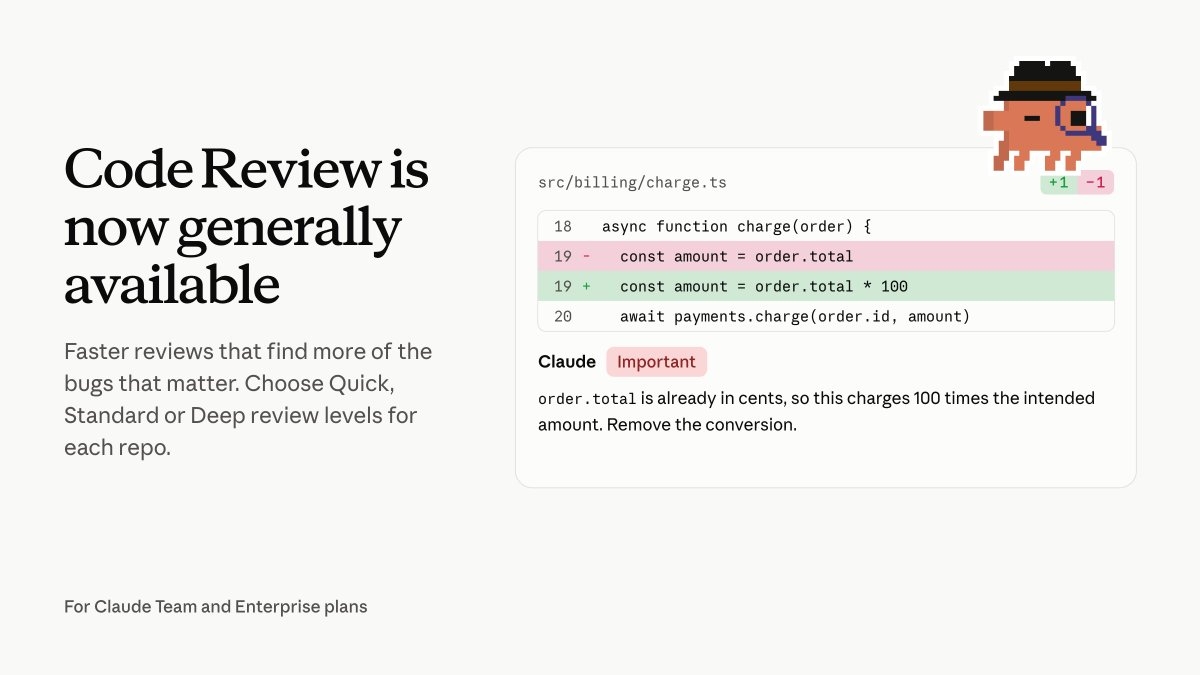
Code Review в Claude вышел из превью для Team и Enterprise
Примерно втрое ускорился Code Review в Claude к выходу из превью: большинство ревью пулл-реквестов идут 6–10 минут вместо около 20. И глубину, от Quick до Deep, админ задаёт каждому репозиторию отдельно. Вы бы гоняли все репозитории на Deep или оставили глубокое ревью только критичным?
Читайте также
- Битая картинка могла вскрыть Slack, Meta и GitHub
- В маркетплейсе Cursor лежал Claude Code 2.1.313 с бэкдором
- OpenAI нашла в Brotli дыру с удалённым выполнением кода
- OpenAI выложила проверку сайтов на уязвимость php2shell
- Взлом OpenCode задел 1,4% пользователей Console
- Anthropic шлёт опенсорсу находки моделей без ручной проверки
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.