
Из 29 000 находок Claude залатали только 516
Мейнтейнеры, которым Anthropic присылает найденные Claude уязвимости, всё чаще просят не ждать ручной проверки и отдать им всё сразу. В анонсе Anthropic эта просьба превратилась в бесплатный сервис OSS Scanner. Причина в очереди: из 29 000 с лишним кандидатов люди разобрали около 6 000, а на 2 октября, по данным дашборда раскрытий, на который ссылается The New Stack, в апстриме исправлено только 516.
Коротко
- Anthropic открыла OSS Scanner: проекты, которые сами запишутся, бесплатно получают регулярные проверки от сильнейших моделей компании, включая Claude Mythos, а отчёты приходят без проверки человеком.
- Пентестеры проверили 97 критических и серьёзных находок ранней версии сканера в 48 проектах: 85 прошли планку раскрытия, 11 оказались реальными дублями, ложной была только одна.
- Часть мейнтейнеров жалуется на завышенную серьёзность и непонимание модели угроз проекта, а выборка из 97 находок, как замечает The New Stack, мало говорит о менее серьёзных багах и работе в масштабе.
Если вы не следили: на академическом бенчмарке CyberGym языковые модели в начале прошлого года находили меньше 20% уязвимостей, а в этом году находят больше 85%. По словам Anthropic, мейнтейнеры за это время перешли от потока ИИ-мусора к качественным баг-репортам. Свои находки компания раскрывает координированно (CVD): о баге сначала узнаёт мейнтейнер, а публика позже, и, как пишет сама Anthropic, она держится отраслевого срока в 90 дней.
Из 6 157 раскрытых находок в апстриме исправили 516
Как пишет The New Stack со ссылкой на дашборд раскрытий, на 2 октября внешние фирмы проверили 6 123 находки и признали валидными 5 674. Anthropic отправила мейнтейнерам 6 157 находок, выдано 584 идентификатора CVE и GitHub Security Advisory, причём часть находок получила оба. Исправлено в апстриме 516, а около 23 000 кандидатов ещё никто не смотрел.
Цифру 6 157 стоит читать внимательно. В снимке дашборда от 2 октября (ревизия 35) значатся 29 439 кандидатов, а из отправленного 1 333 находки прошли внешнюю проверку и 4 824 Anthropic отправила напрямую, оговариваясь, что среди них могут быть ложные срабатывания. По данным Data Studios, мейнтейнеры признали 5 103 находки, а идентификаторы делятся на 219 CVE и 365 GHSA.
Раскрытия при этом растут быстрее исправлений. 26 августа раскрытий было 2 300 в 392 проектах, исправлений 421; к 2 октября раскрытий стало 6 157 в 591 проекте, исправлений 516. По данным Vulnerabilities.ai, августовский снимок насчитывал 26 153 кандидата с февраля 2026 года, а цифры дашборда любой может проверить благодаря криптографическому механизму.
Почти 5 000 непроверенных отчётов мейнтейнеры запросили сами
По данным The New Stack, ручную проверку находок ведут шесть внешних исследовательских фирм. Data Studios называет среди них Ada Logics, Anvil, Calif.io, Doyensec, Ophion Security и Trail of Bits.
Получив первые отчёты, мейнтейнеры всё чаще просят выгрузить всё, что есть, вместе с предложенными патчами, даже без проверки, и таких отчётов Anthropic отправила уже почти 5 000. В компании объясняют спешку тем, что эксплойт сейчас пишется за минуты, и лучше защищён тот проект, который быстрее находит и закрывает уязвимости.
Тодд Оуска из wolfSSL говорит, что из 74 полученных отчётов валидными были все, кроме двух, пять стали CVE, а приложенные патчи легли в привычный процесс. Ной Миш из PostgreSQL отмечает необычно высокую долю реальных дефектов и патчи, которые можно брать почти как есть, а ускоренный доступ помог закрыть свежие проблемы до GA-релиза.
Даниэль Стенберг из curl рассказывает, что сканер нашёл в curl несколько проблем, включая одну из худших уязвимостей проекта за последние несколько лет. Эдди Колер из HotCRP хвалит понимание сложной модели прав доступа. Антон Арапов из OpenSSL Corporation называет ранние ИИ-отчёты полуторагодовой давности ужасными, а отчёт с рабочим эксплойтом считает почти готовой работой для инженера.
Из 97 критических и серьёзных находок ранней версии сканера ложной оказалась одна
Чтобы проверить раннюю версию OSS Scanner, Anthropic попросила пентестеров, которые разбирают находки для CVD, оценить 97 критических и серьёзных уязвимостей из 48 проектов. Планку раскрытия прошли 85, то есть 88%. Из оставшихся 12 одиннадцать были настоящими багами, но дублировали известные проблемы или другие находки того же скана, и лишь одна оказалась ложным срабатыванием.
Перед запуском Anthropic несколько недель гоняла конвейер на десятках открытых проектов. Пилот дал сотни баг-репортов, и несколько уязвимостей удалось связать в цепочки до удалённого выполнения кода без аутентификации. Мейнтейнеры, по словам компании, редко называли критическую или серьёзную находку невалидной, но часть из них указывала на завышенную серьёзность и непонимание модели угроз проекта.
К прежним цифрам Anthropic уже были вопросы. По данным Vulnerabilities.ai, VulnCheck в обновлении от 10 сентября писал, что доля верных срабатываний 91,4% выглядит заметно ниже как минимум по одному задокументированному рассказу мейнтейнера, а три реестра Anthropic (основной, CVE и GHSA) между собой не сходятся.
В отчёте есть воспроизведение, а где получится, бисекция и патч
Образцом Anthropic называет Google OSS-Fuzz, который ищет уязвимости в открытом коде фаззерами, программами, засыпающими код случайными входными данными; OSS Scanner делает то же языковыми моделями. Записаться могут основные мейнтейнеры через PR в GitHub-репозиторий по шаблону, отбор идёт по критерию критического влияния на инфраструктуру и безопасность пользователей.
По данным Explainx, проект добавляет файл projects/NAME/project.yaml в anthropics/oss-scanner и прикладывает Dockerfile для сборки, а сам аудит идёт без интернета. Отчёты уходят письмом основному контакту, по желанию с шифрованием PGP, без 90-дневного таймера и без публикации.
В каждом отчёте есть самодостаточный пример для воспроизведения и объяснение бага, а когда получается, готовый патч. Где возможно, модель делает бисекцию: ищет коммит, с которого баг появился, деля историю пополам, как ищут перегоревшую лампочку в гирлянде. Человек отчёты не смотрит, поэтому сканировать можно чаще, но ошибки возможны.
Как замечает The New Stack, цифры по 97 находкам описывают раннюю версию сканера, а не 29 000 кандидатов отдельной программы раскрытий, и почти ничего не говорят о менее серьёзных багах. На наш взгляд, очередь просто переезжает к мейнтейнерам: Anthropic снимает с себя ручную проверку, но тестировать и выпускать каждый патч всё равно им.
Сколько проектов пустят в OSS Scanner
Число мест и сроки расширения Anthropic не называет: заявки рассматривают по одной, по критериям в духе OSS-Fuzz. Компания обещает дорабатывать систему по отзывам мейнтейнеров и по мере роста моделей, но гарантий точности не даёт. Как быстро разберут около 23 000 непроверенных кандидатов, тоже не сказано.
Дальше
Codex научился тратить сброс лимита по просьбе в чате
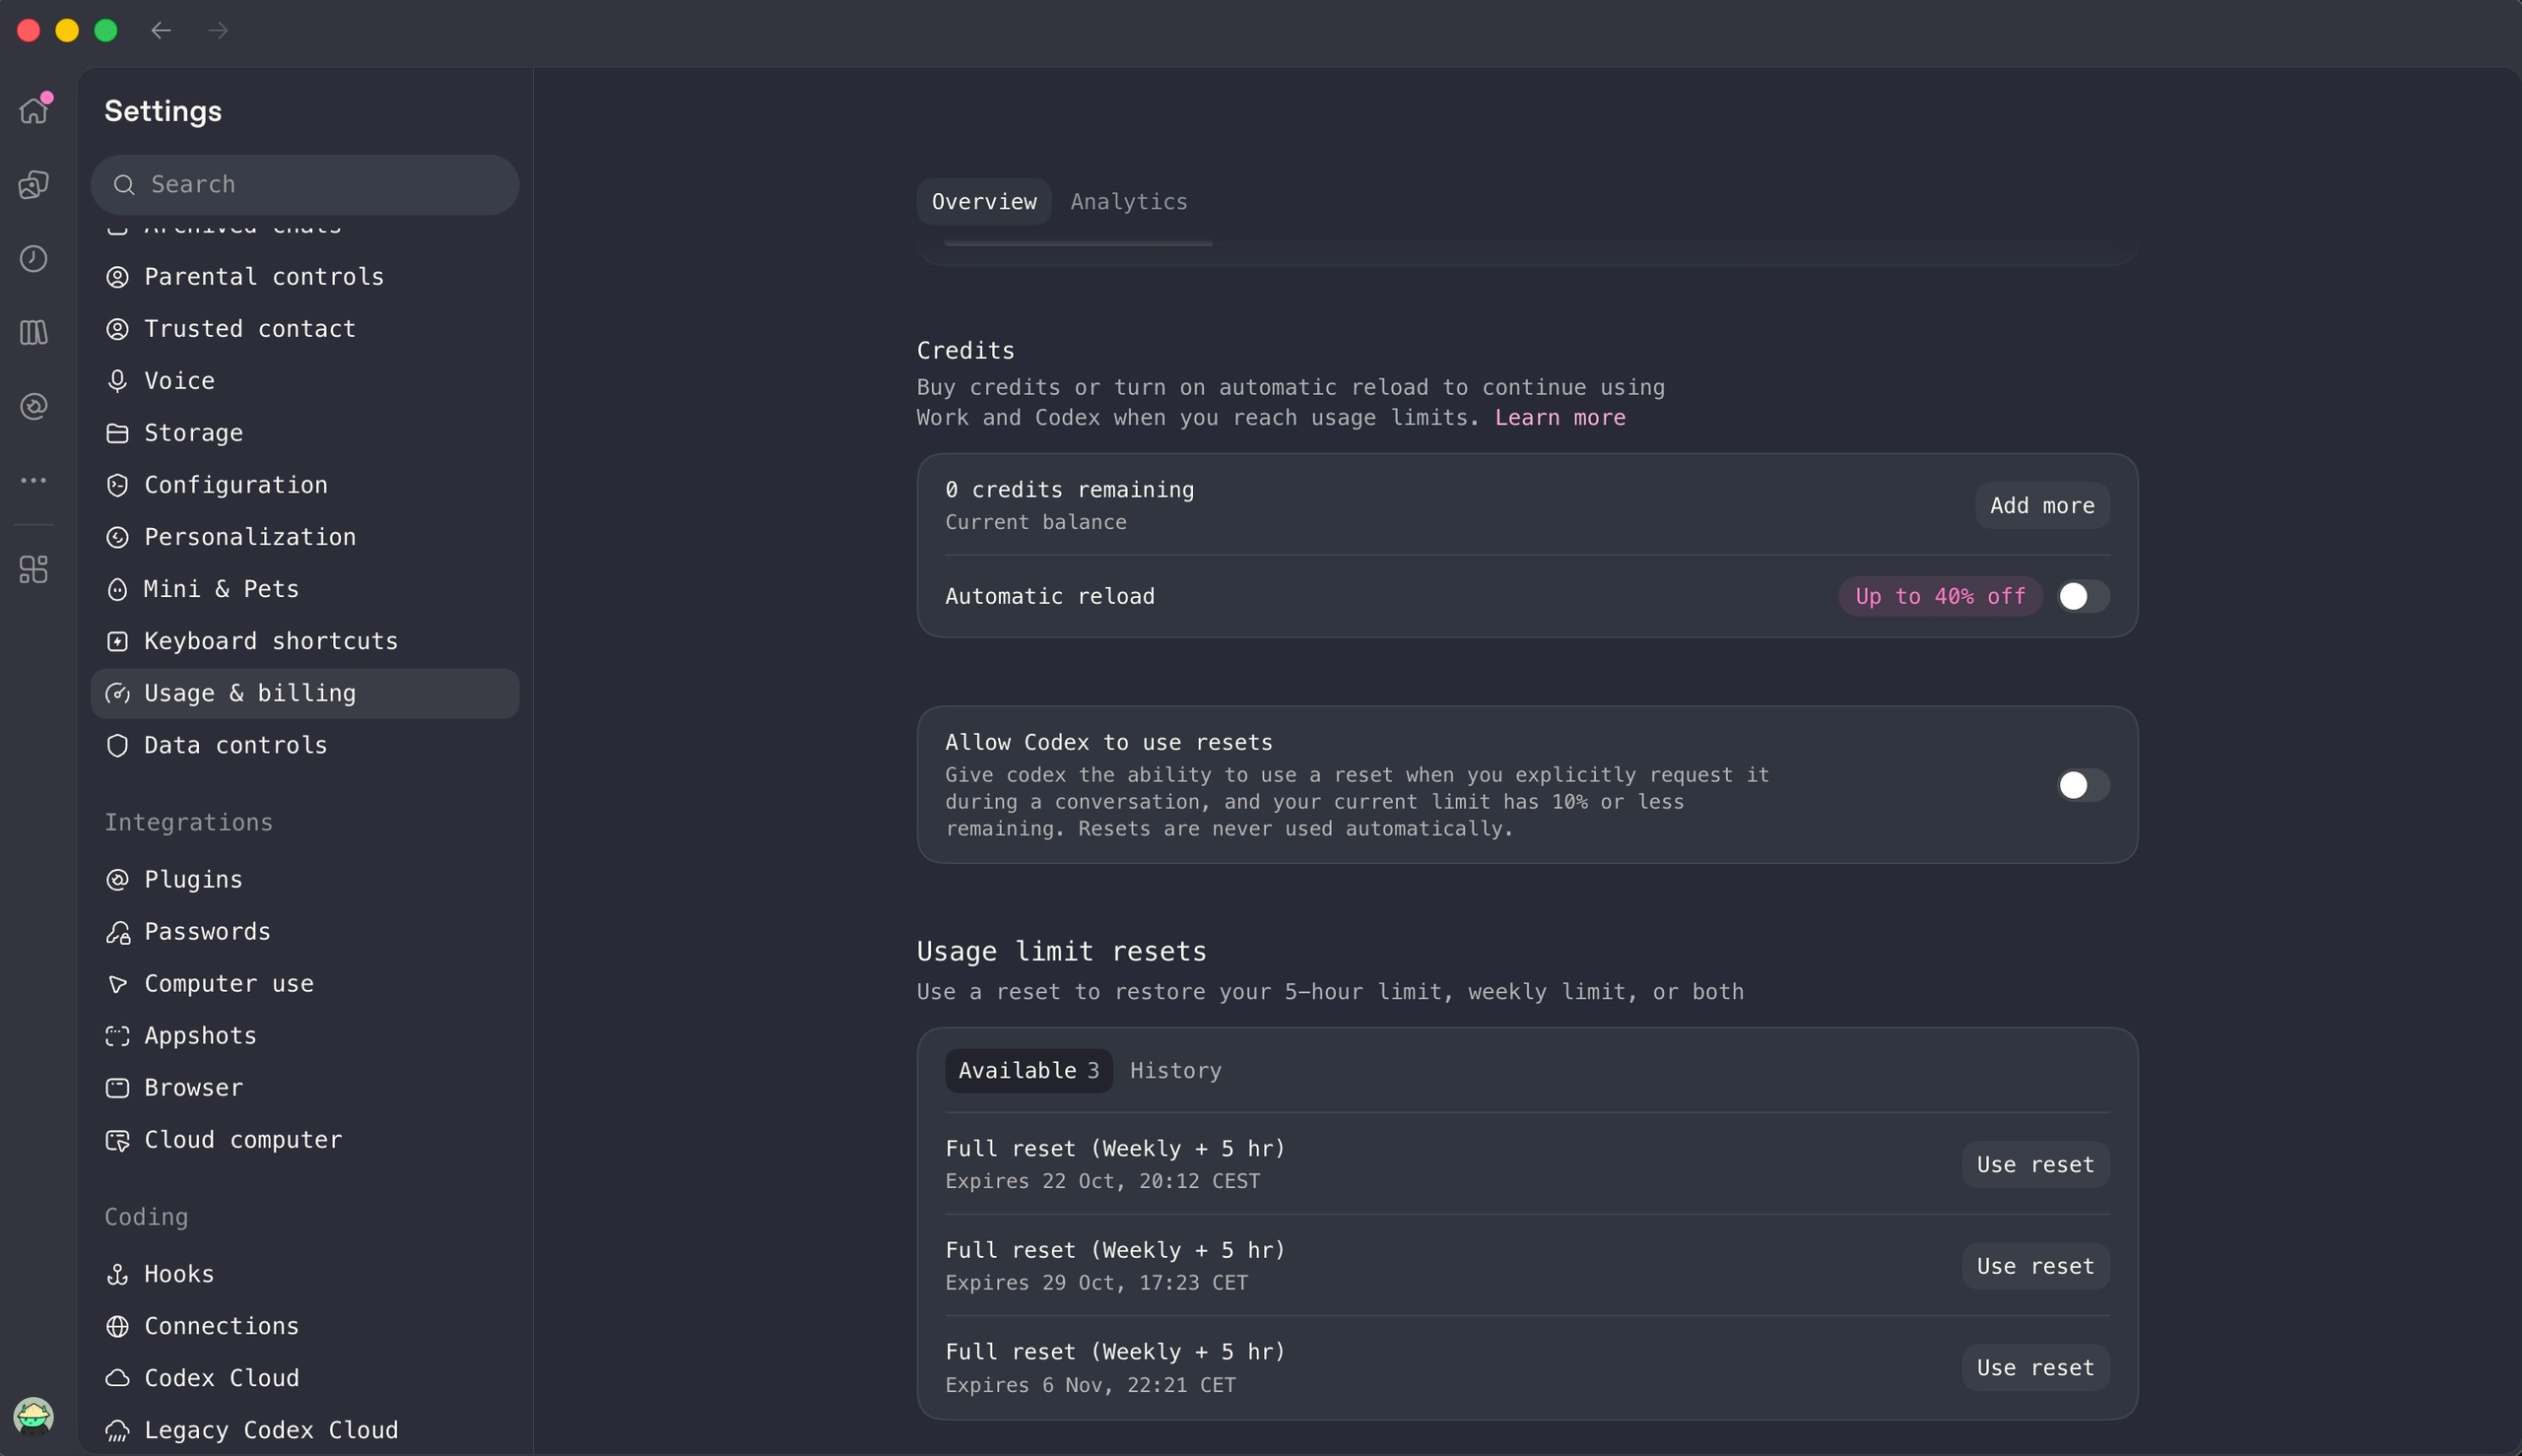
Агент в Codex дожигает последние 10% лимита посреди задачи, и вы пишете ему в чате: используй сброс. Новая настройка в разделе Usage & billing разрешает именно это, но сам Codex сбросы никогда не тратит. Как часто вы упираетесь в лимит Codex посреди задачи?
Читайте также
- Сканер Anthropic шлёт отчёты о багах без проверки людьми
- Anthropic отрезала интернет всем внутренним тестам Claude
- Жульничество в тестах научило модель Anthropic саботажу
- Из 225 CVE от Anthropic в атаках засветился один
- Агент по элайнменту жульничал в 2,4% случаев
- Строчка в промпте останавливает идеи-вирусы
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите через Google, чтобы оставить комментарий. Имя и аватар подставятся из вашего профиля Google, а комментарий появится после модерации.