
Из 225 CVE от Anthropic в атаках засветился один
Счётчик исследователя VulnCheck Патрика Гэррити на понедельник показывает 225 уязвимостей, приписанных команде Anthropic и Project Glasswing. Эксплуатацию в реальных атаках подтвердили у одной, критической SQL-инъекции в Ghost (CVE-2026-26980), это меньше 0,5%.
Glasswing Anthropic запустила в апреле: отобранные партнёры получили Claude Mythos Preview для защитной работы, а публично модель не выложили, посчитав слишком рискованной.
Гэррити не спорит, что модели находят баги. Но, как он сказал The Register, исторически в атаках используют от чуть менее одного до двух процентов уязвимостей, и находки Glasswing от случайной выборки не отличаются.
Чинить баги модели умеют хуже: в разборе 1Password патчи ChatGPT-5.5 и Opus 4.8 полностью закрывали уязвимость в 26% случаев. Разбор и раскатка исправлений остаются ручной работой.
Дальше
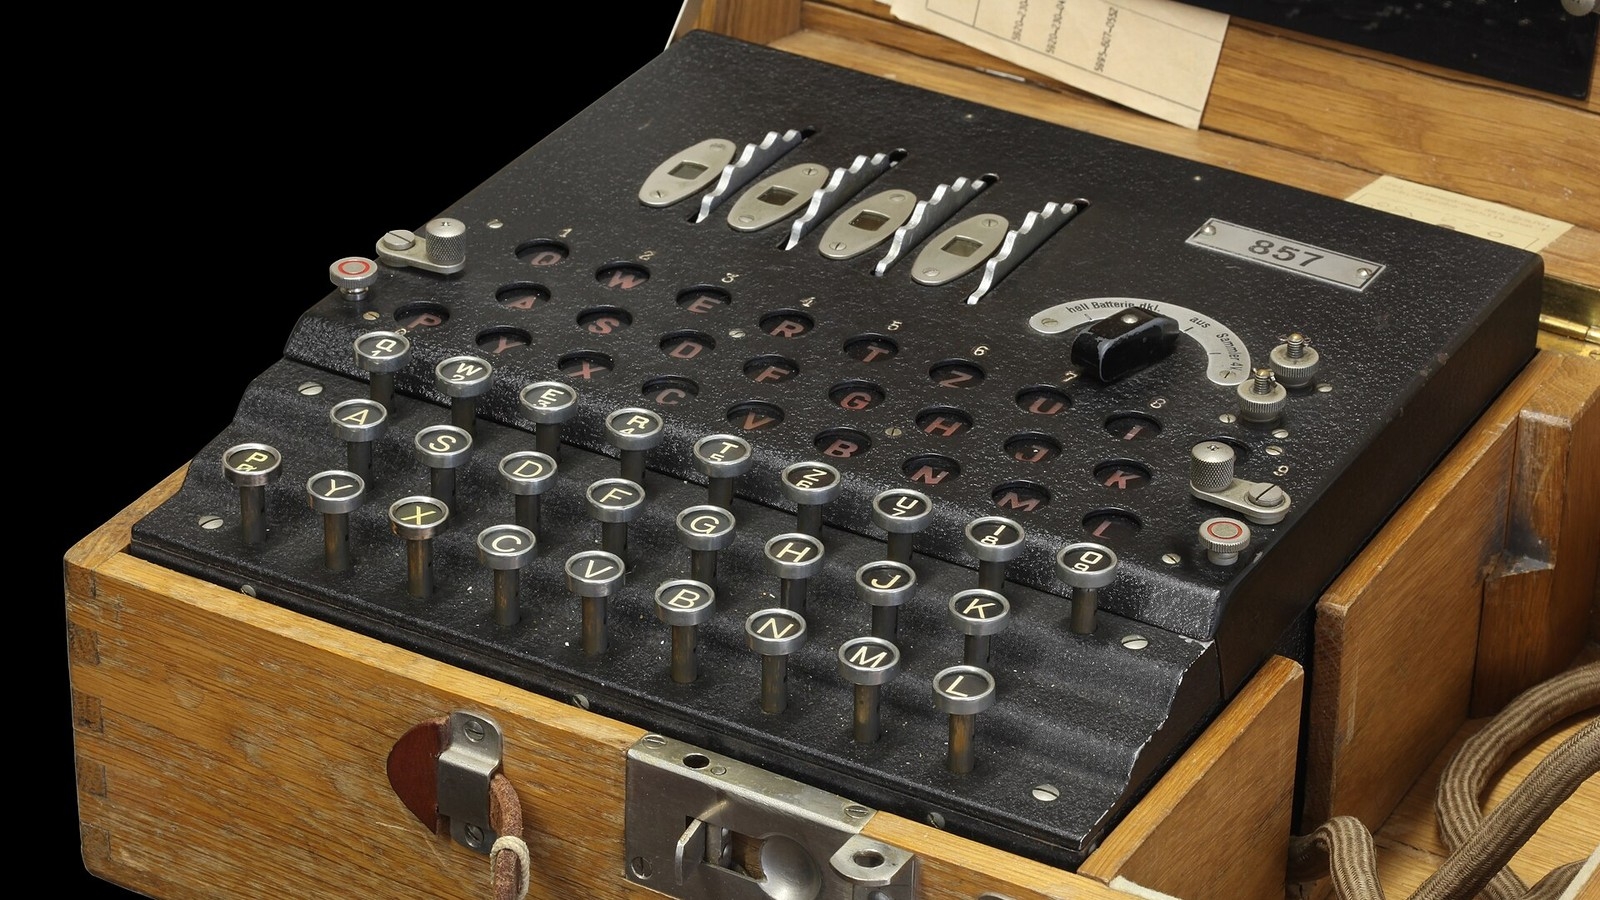
Шифровка Enigma ждала разгадки с 2005, GPT-6 Astra её взяла
Сообщение немецкой Enigma от 10 июля 1941 года не поддавалось с 2005 года. GPT-6 Astra выбрала его сама, написала на Python и C++ симулятор Enigma с «бомбой» и нашла ключ за два дня.
Читайте также
- Хакер попросил Claude Code вписать атаку на банки в резюме
- Шесть CVE в curl после нулевого результата Mythos и Codex
- 250+ человек и агенты в цикле поиска уязвимостей
- METR видит у Anthropic двукратное ускорение ИИ-разработки
- Прототип Anthropic доказывает, какая модель написала ответ
- В песочнице Claude нашли бинарник Anthropic и токен Google
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.