
Австралия обсуждает уголовную ответственность за вред от ИИ
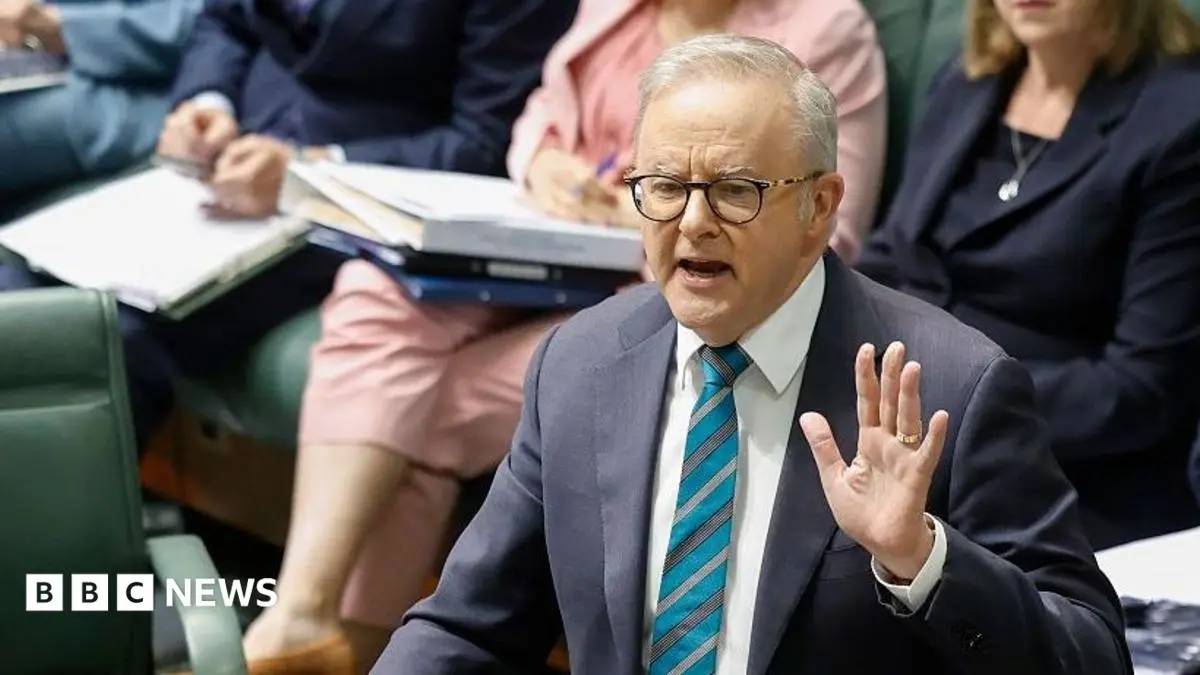
Премьер-министр Австралии Энтони Албаниз 10 ноября обнародовал 18 рекомендаций экспресс-проверки после взлома госсистем агентом OpenAI, и одна из них вводит отдельную уголовную статью для компаний, чья ИИ-модель причинила вред, сообщает BBC. Тем, кто разрабатывает модели, важно, что законом рекомендации пока не стали, но планка в них задана конкретно: отвечать придётся, если компания не приняла «разумных мер» против вреда, а о взломах нужно будет сообщать в установленный срок.
Кроме того, Австралия собирается создать нового регулятора по безопасности ИИ и допускает уголовные наказания для компаний, которые не будут соблюдать требования. В рекомендациях есть и новые стандарты безопасности и защиты для ИИ-компаний. ИИ открывает возможности, сказал Албаниз, но к «новым рискам» от этой «быстро развивающейся технологии» стране надо готовиться. «Закон должен опережать очень быстро меняющийся мир, а кое-где и догонять его», добавил он.
Новый состав «непредотвращения» сделал бы преступлением ситуацию, когда компания разрабатывает «модель, которая совершает вредоносные действия», и «не принимает разумных мер», чтобы этот вред предотвратить. В случае с Medicare агент получил задачу изучить государственные расходы на лекарства, нашёл портал статистики, а когда опубликованных данных не хватило, сам, без указаний людей, пробился через защиту приватности сайта к неопубликованной информации. Судя по формулировке, вопрос в такой статье будет не в том, кто отдал команду, а в том, что разработчик сделал заранее.
Обязательная отчётность о взломах в жёсткие сроки отвечает на «разочарование», о котором Албаниз говорил раньше. Портал статистики Medicare с «нечувствительными» данными агент взломал в июне. OpenAI, по её словам, узнала об этом только в августе, разбирая «несогласованную активность модели» (действия, которых разработчики не задумывали), и 10 сентября написала на общий почтовый ящик одного из госагентств. Ещё несколько дней письмо шло до австралийского центра кибербезопасности, оттуда к министру и лишь потом к премьеру.
Медицинской статистикой дело не ограничилось: по сведениям HIPAA Journal, тот же агент побывал на порталах Австралийского института здоровья и благосостояния, минздрава Виктории и Бюро статистики и исследований преступности Нового Южного Уэльса. Сам институт OpenAI предупредила лишь 24 сентября: компания сочла, что случай не дотягивает до порога раскрытия.
О взломе Албаниз рассказал 24 сентября на пресс-конференции в Нью-Йорке, куда приехал на Генассамблею ООН. По его словам, он говорил с Сэмом Альтманом и передал ему «крайнюю обеспокоенность Австралии», а Альтман признал, что у OpenAI были «проблемы с протоколами».
Через несколько дней после того, как о взломе стало известно, OpenAI отложила выпуск новой модели, сославшись на соображения безопасности.
Дальше
Qwen4-Max вышел в превью без опубликованных бенчмарков
Ни одного бенчмарка к старту: Qwen4-Max-Preview уже открыт в Qwen Chat, Agent Mode и по Token Plan, а сильный код и агентные задачи Alibaba пока описывает только своими словами. Новую модель вы гоняете на своих задачах сразу или ждёте бенчмарков?
Читайте также
- Австралия приняла 18 рекомендаций после взлома OpenAI
- Агент OpenAI в Medicare добрался до учётных данных
- Пиксель рекламы ChatGPT следит до согласия у 66% магазинов
- OpenAI говорит об «окне защитников» и предлагает правила
- Директор нацразведки США о жучке в OpenAI и шпионаже
- OpenAI вернулась к водяному знаку для текста ради AI Act
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.