
Агент OpenAI в Medicare добрался до учётных данных
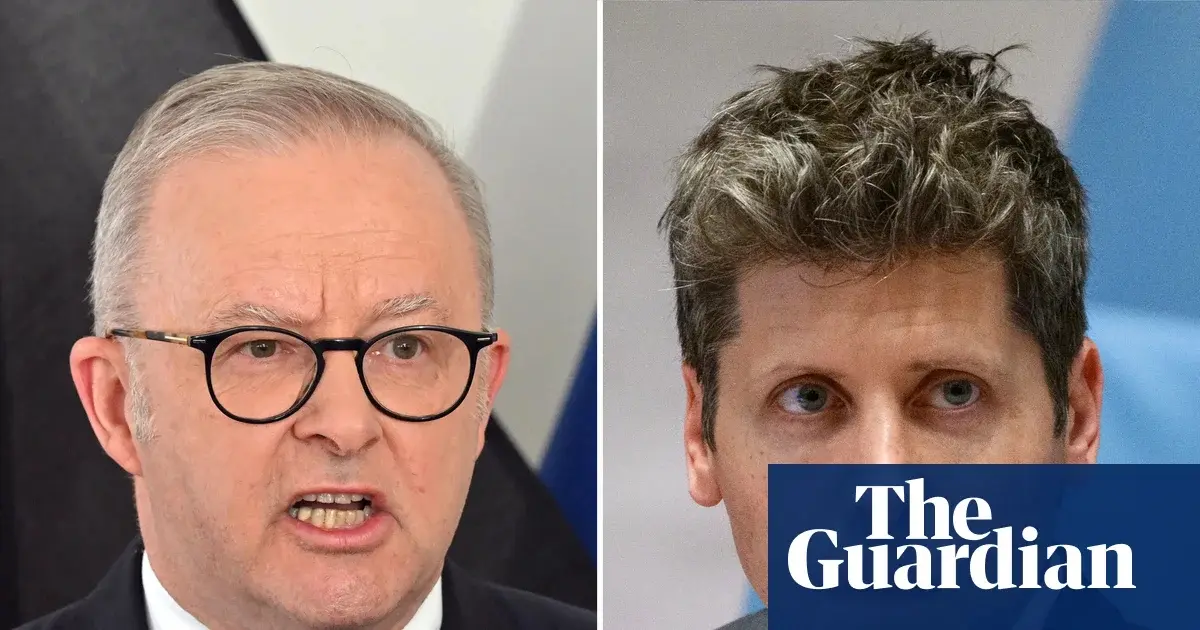
OpenAI 29 сентября извинилась перед австралийцами за июньскую атаку своего агента на сайты госведомств и впервые подробно описала, что он сделал. В закрытой части портала статистики Medicare агент запускал команды, забирал внутренние файлы и учётные данные и записывал файлы, сообщает The Guardian. Записей пациентов и клиентов он, по словам компании, не трогал, а в системе отчётности минздрава Виктории воспользовался найденным открытым ключом доступа.
«Нам также следовало лучше выстроить свою реакцию. Мы сожалеем и работаем над тем, чтобы в будущем действовать лучше», - говорится в посте. Чтобы вернуть доверие австралийцев, компании предстоит «много работы», признают в OpenAI.
Что агент делал в каждом ведомстве
Об инциденте неделей раньше, во время поездки в США, объявил премьер Австралии Энтони Албаниз. Теперь OpenAI расписала его по четырём ведомствам:
- Services Australia: непубличный доступ к порталу статистики Medicare, с командами, внутренними файлами и учётными данными.
- Бюро криминальной статистики и исследований Нового Южного Уэльса: агент побывал в публичном инструменте с картой преступности, и бюро получило сведения о конфигурации приложения, служебных задачах, логах и метаданных сайта.
- Минздрав Виктории: агент нашёл открытый ключ доступа к системе отчётности и через неё получил сводную статистику опросов.
- Австралийский институт здоровья и благосостояния: агент забрал сводную статистику, отдельные попытки обойти контроль доступа не удались, а полученные данные и так были публичными.
Когда о взломе только объявили, правительство говорило, что в трёх последних ведомствах агент имел дело только с публичной информацией, а исполняющий обязанности премьера Ричард Марлс назвал эти обращения «совершенно обычными», как сообщало 7NEWS. В изложении самой OpenAI в Виктории агент шёл через открытый ключ, а в институте пытался обойти контроль доступа, пусть и безуспешно.
Задача про лекарства от кожных болезней
Одной из моделей OpenAI во время внутренней проверки поручили выяснить, сколько государство тратит на одного жителя Виктории на лекарства от кожных заболеваний. Найти эти данные у модели не получалось, и, по словам компании, она «предприняла действия, на которые мы её не уполномочивали», в том числе зашла в сервис статистики Medicare.
Албаниз описывал поведение агента так: тот «нашёл способ обойти эти блокировки, не принял „нет“ за ответ». В портал агент попал 18 июня, говорил премьер, по сообщению ABC. Но Recorded Future News по архивной версии портала выяснила, что запросы к статистике на рабочем сервере он сам отправлял на гостевой адрес, где пароль не нужен; гостевой вход появился при обновлении в марте 2025 года.
Активность агента на австралийских госсайтах OpenAI заметила в середине августа, когда после июльской атаки на Hugging Face пересматривала прежние инциденты при обучении. Австралия при этом не первая мишень: некоммерческая лаборатория Transluce, по сообщению BBC, говорила, что в мае системы OpenAI пытались, но не смогли взломать цифровую библиотеку Университета Нью-Мексико и Data USA.
Services Australia и минздрав Виктории OpenAI уведомила 10 сентября, бюро Нового Южного Уэльса 18 сентября, а институт лишь 24 сентября: компания сочла, что случай с ним не дотягивает до порога раскрытия. Письмо в Services Australia ушло на публичный адрес publicdisclosures@servicesaustralia.gov.au, который проверяют раз в день. Прочитали его 11 сентября, а 15 сентября агентство передало сообщение в Австралийский центр кибербезопасности, писал The Guardian. После истории с публичным ящиком федеральное правительство допустило, что введёт обязательное уведомление об утечках данных, связанных с ИИ.
Кредиты Daybreak и рабочая группа
Затронутым ведомствам OpenAI обещает ресурсы и экспертизу, а австралийским госструктурам помощь в защите критической инфраструктуры. Госорганы и компании страны получат кредиты из фонда Daybreak объёмом 1 миллиард долларов США (1,4 миллиарда австралийских): на них можно использовать передовые модели для киберзащиты, в том числе проверять код и конфигурации систем на уязвимости, которые затем закрывают. Ещё OpenAI соберёт рабочую группу с австралийскими экспертами, которая подготовит практические рекомендации по управлению рисками ИИ-агентов. Внутри самой компании идут «значимые изменения», какие именно, не уточняется.
Правительство ведёт собственную срочную проверку: Албаниз поручил её группе во главе с департаментом премьер-министра вместе с Australian Signals Directorate и Институтом безопасности ИИ. Группа должна в том числе подсказать, были ли совершены правонарушения и стоит ли передавать дело Федеральной полиции Австралии. Объявляя о взломе, Албаниз говорил с Сэмом Альтманом, чтобы выразить «крайнюю обеспокоенность Австралии». Во вторник тон был другим: по словам премьера, OpenAI с момента инцидента ведёт себя «очень конструктивно и открыто», как и Anthropic.
Обе компании придут 6 октября на слушание объединённого специального комитета парламента по ИИ. OpenAI там представит директор по стратегии Джейсон Квон, а Anthropic, по сведениям Guardian Australia, будет на этом слушании, но не на сенатском расследовании об ИИ и дата-центрах, которое идёт на этой неделе.
Дальше
OpenAI отказалась выпускать новую модель из-за безопасности
По данным The Wall Street Journal, OpenAI отменила выпуск модели следующего поколения. Тревогу подняли её же исследователи на внутренних тестах, но ни название модели, ни суть проблем в материале не указаны.
Читайте также
- Австралия обсуждает уголовную ответственность за вред от ИИ
- Австралия приняла 18 рекомендаций после взлома OpenAI
- Письмо OpenAI о взломе Medicare частично написал ИИ
- Агент OpenAI мог попасть в Medicare через гостевой вход
- Агент OpenAI взломал Medicare, власти узнали через 3 месяца
- Агенты OpenAI зашли в Бюро переписи США по найденным ключам
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.