
Лишние 256 КБ снимали защиту с превью Claude Code Desktop
Файлы до 256 КБ панель предпросмотра в Claude Code Desktop открывала с запретом на скрипты, а крупные грузила через file:// без него. Noma Labs раздула отчёт о покрытии тестами за этот порог и спрятала в нём JavaScript. Жертве хватало клонировать репозиторий и попросить Claude глянуть отчёт.
Превью рендерится само, разрешений никто не спрашивает. Скрипт забирал SSH-ключи, ключи AWS, токены npm и GitHub и тихо отправлял их на сервер атакующего. Anthropic оценила дыру в 8,7 по CVSS, уровень High.
Первый патч от 24 июля Noma Labs обошла через Web Worker, отдельный фоновый поток в браузерном движке. Полное исправление вышло 17 августа в Claude Desktop 1.30096.1 и приходит автообновлением, а CVE и бюллетень GitHub обещают опубликовать в октябре.
Дальше
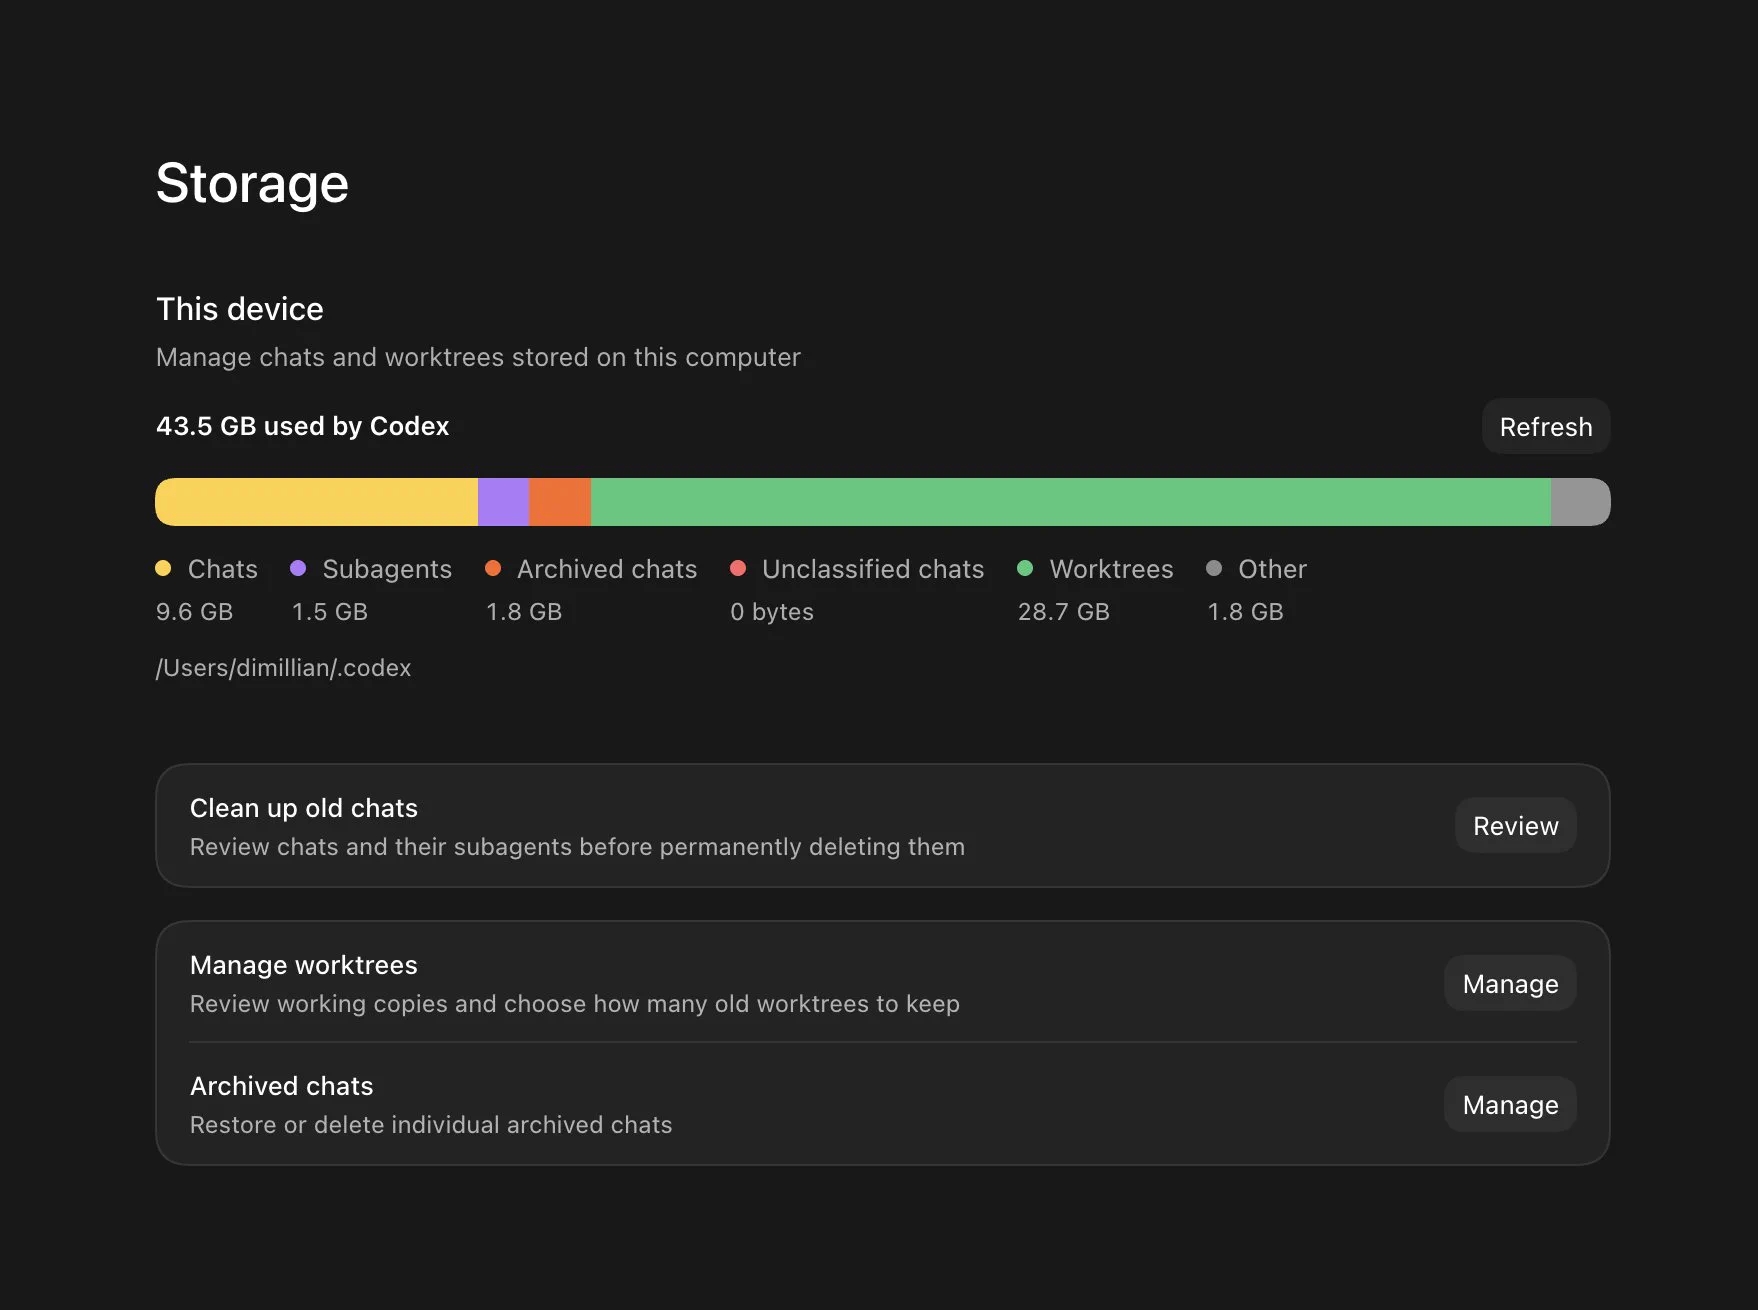
OpenAI обещает, что Codex займёт на 60% меньше диска
Тяжёлые пользователи Codex на десктопе упирались в то, что приложение съедает всё свободное место на диске. В OpenAI переделали хранение и ожидают, что данных на диске станет на 60% меньше. У вас десктопные ИИ-приложения уже забивали диск до отказа?
Читайте также
- Хакер попросил Claude Code вписать атаку на банки в резюме
- Песочница Claude Code сама глушила запрос на подтверждение
- Токены Claude уводят через угнанные сессии
- Токены MCP на Linux хранятся открытым текстом
- Обход авторежима Claude Code: баг открыт с 24 августа
- Скрытый трекер в Claude Code свернули после огласки
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.