
Токены Claude уводят через угнанные сессии
Лимиты подписчиков Claude Max выжигает кто-то посторонний, пишет TechCrunch. Независимый консультант Грант Де Свардт заметил 4 августа рост расхода на аккаунте, с которым не работал: «В самом чистом контролируемом интервале он увеличился с 45% до 55%, пока я не выполнял никакой работы».
Anthropic согласилась, что расход ненормальный, приостановила его подписку за 200 долларов в месяц и обнулила сессии и серверные токены Claude Code. Причиной компания назвала скомпрометированный ключ сессии, через который выпускали неавторизованные OAuth-токены.
Другим пострадавшим Anthropic писала, что злоумышленник обычным инфостилером крадёт сессии входа в Claude с компьютеров пользователей. Детализацию расхода поддержка не даёт даже по запросу. Аккаунт Де Свардта восстановили примерно через две недели, он отменил подписку и перешёл на Cursor.
Дальше
Смена обвязки удвоила счёт при той же точности
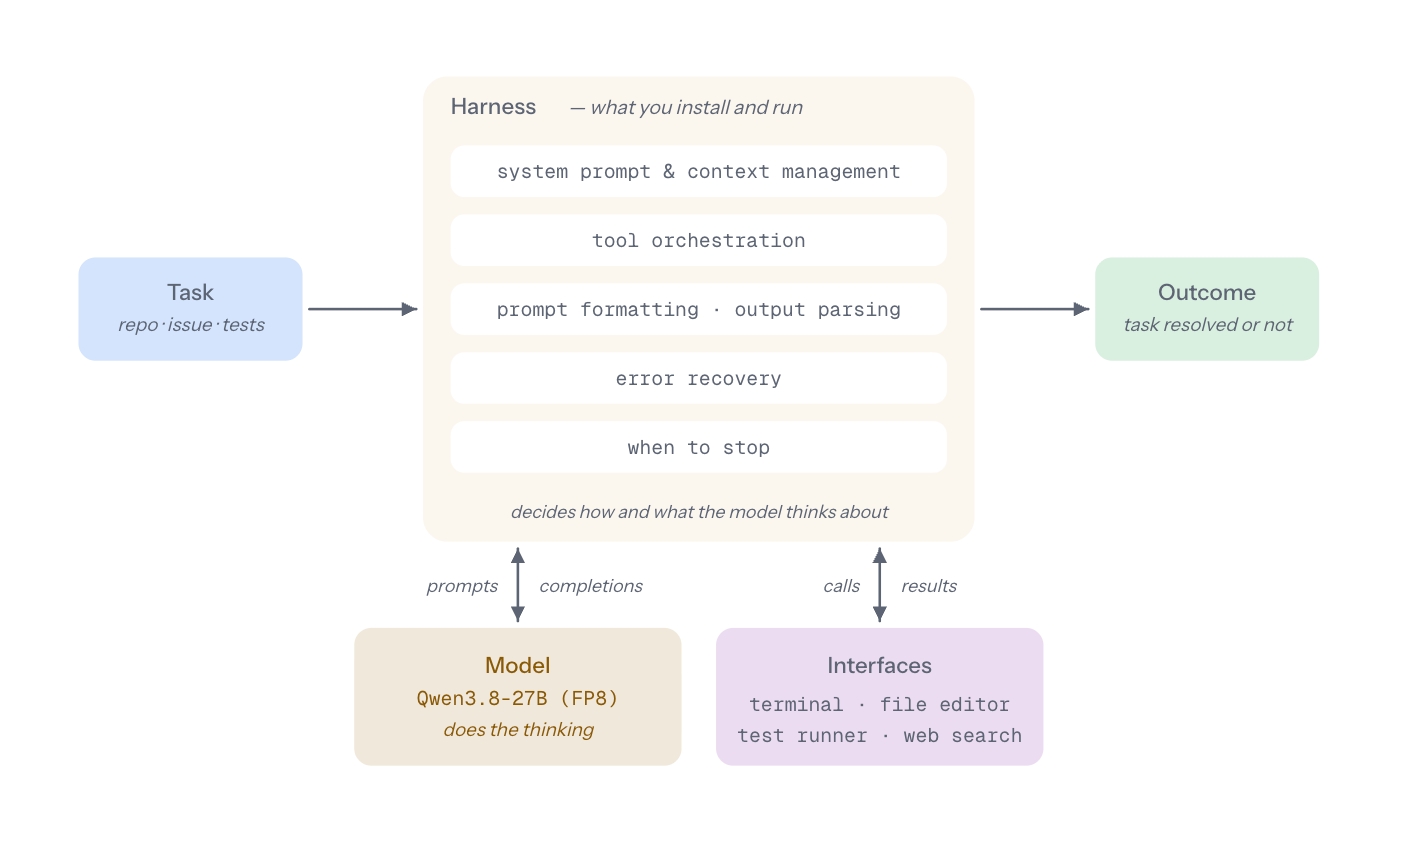
«Больше болтовни умнее не делает, Claude», пишут авторы теста aistack, у которых на 64 задачах из SWE-Bench Pro Claude Code и Codex показали близкую точность, а прогон через Claude Code стоил вдвое дороже.
Читайте также
- Бэкдор поддельного Claude Code остаётся после удаления
- Claude Code разрешил отключить запрет на rm -rf ~
- Claude Code шлёт Anthropic хеши файлов даже с чужой моделью
- Песочница Claude Code вышла отдельным пакетом npm
- Claude Code сажает сотрудников Anthropic на Accept edits
- Лишние 256 КБ снимали защиту с превью Claude Code Desktop
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.