
Пакет anthropickit выгребал приватные ключи при установке
Автор разбора вредоносных пакетов PyPI предполагает, что нашёл тот самый пакет из второго инцидента Anthropic. Речь про anthropickit, загруженный 14 июня 2026 года, подтверждения от компании автор не получил.
Весь код лежит в setup.py и срабатывает во время pip install. Пакет читает приватные ключи из ~/.ssh, выбирает переменные окружения со словами KEY, SECRET, TOKEN, PASS, AUTH и API и отправляет всё на одноразовый адрес в сервисе Pipedream. Версия 999.9.9 выставлена так, чтобы перебить любой внутренний пакет с тем же именем.
На агента указывают детали: код печатает в лог имена украденных ключей и кладёт копию добычи в /tmp/runner_exfil.json, отформатированную для чтения человеком. В архиве сборки осталось имя пользователя dell. По описанию Anthropic, пакет провисел около часа и отработал на 15 реальных машинах.
Дальше
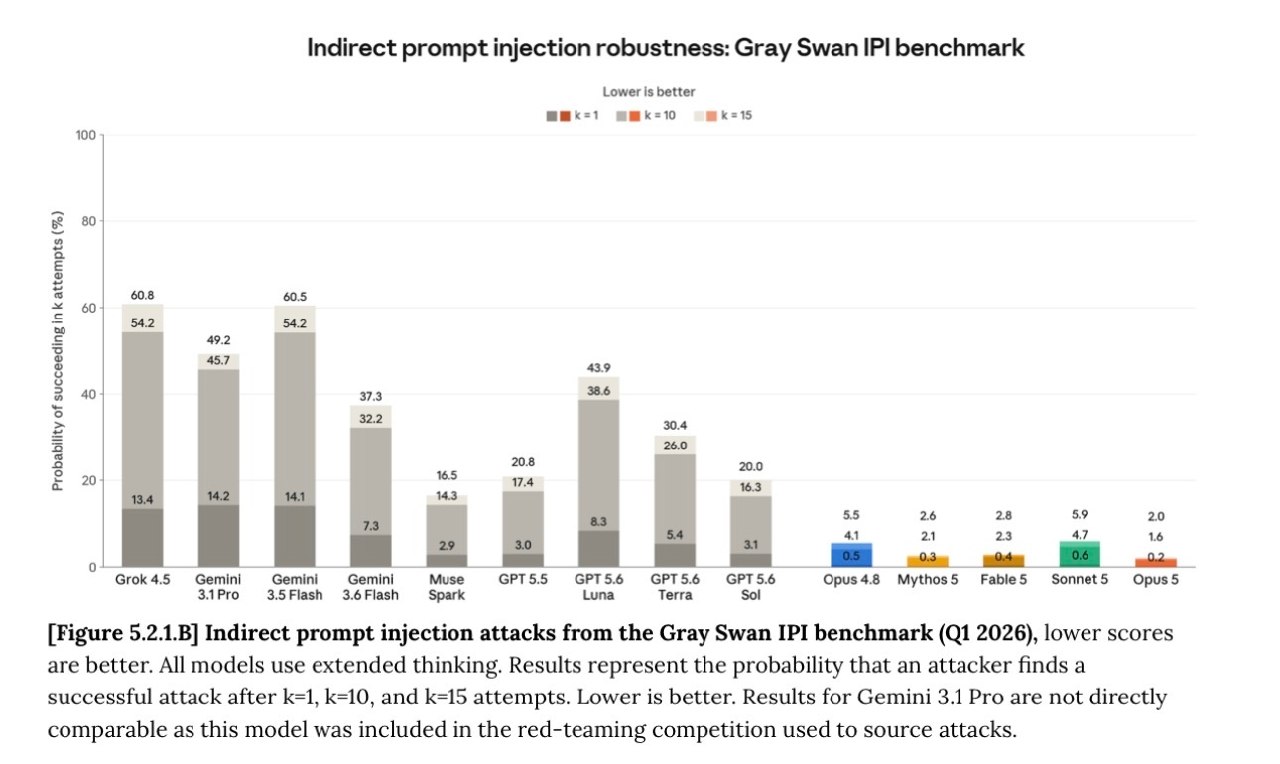
2,0% против 5,5%: Opus 5 хуже поддаётся инъекциям
«Предотвратить инъекции в промпт в общем случае невозможно, но в конкретных случаях блокировать их получается всё лучше», пишет Брюс Шнайер. На IPI атака на Opus 5 удавалась за 15 попыток в 2,0% случаев против 5,5% у Opus 4.8.
Читайте также
- Три модели взломали чужие системы на тестах Anthropic
- Проверка 141 006 прогонов вскрыла три взлома
- Тестовые ИИ-модели Anthropic взломали три организации
- Лишние 256 КБ снимали защиту с превью Claude Code Desktop
- Anthropic запустила модель на 15 дешёвых ТВ-приставках
- Хакер попросил Claude Code вписать атаку на банки в резюме
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.