
Из 225 багов Anthropic в атаках всплыл только один
Исследователь VulnCheck Патрик Гэррити с апреля ведёт список CVE, приписанных команде Anthropic или проекту Glasswing. На понедельник, 21 сентября, в списке было 225 уязвимостей. Подтверждённая эксплуатация в реальных атаках есть только у одной из них: критической SQL-инъекции в Ghost (CVE-2026-26980). Это меньше 0,5% списка, сообщает The Register.
Трекер Гэррити сверяет эти CVE с индексом известных эксплуатируемых уязвимостей. По его словам, так он хочет «точнее оценить реальный "фактор опасности" Glasswing».
Что обещал Glasswing
Anthropic объявила Project Glasswing 7 апреля. Проверенные партнёры получили доступ к Claude Mythos Preview для защитной работы: искать и закрывать дыры в своих продуктах и в open source зависимостях. В число двенадцати стартовых партнёров вошли AWS, Apple, Microsoft, Google, Cisco, CrowdStrike, Palo Alto Networks и Linux Foundation. Доступ также получили больше 40 организаций, которые строят или поддерживают критическую инфраструктуру. Anthropic пообещала до 100 миллионов долларов кредитами на использование модели и 4 миллиона долларов пожертвований open source организациям, которые занимаются безопасностью.
Публично Mythos Preview не выпустили. В апреле Anthropic объясняла это тем, что в поиске и эксплуатации багов модель уступает только самым сильным специалистам. Среди опубликованных примеров есть уязвимость в OpenBSD, которой 27 лет. Смысл программы компания описывала как фору защитникам: время найти и исправить дыры раньше, чем модели с похожими навыками станут общедоступными или попадут к злоумышленникам. Одна эксплуатируемая CVE на 225 найденных пока выглядит куда скромнее этих предупреждений.
Сколько багов обычно идёт в дело
Гэррити не спорит с тем, что ИИ хорошо ищет баги. Спор у него о том, что происходит потом.
«Найти уязвимость и понять, пригодится ли она злоумышленникам и станут ли они её использовать, это очень разные вещи», - сказал он The Register. По его словам, исторически оружием в реальных атаках становится от чуть менее одного до двух процентов уязвимостей.
«Главное, что показывают эти данные: то, что Anthropic находит и раскрывает, имеет довольно ограниченное влияние и, насколько мы можем судить, с точки зрения угроз даёт тот же результат, что и случайная выборка других уязвимостей», - говорит Гэррити.
Что ИИ резко увеличил число находок, видно и без трекера: The Register вспоминает недавние огромные пачки патчей от Microsoft, Apple и Palo Alto Networks, а также поток исправлений в open source. Все три компании входят в число стартовых партнёров Glasswing. При этом Гэррити подчёркивает, что такие навыки поиска - не «способность одной модели или одной обвязки». В августе как раз был пример: в curl Mythos вернул ноль находок, а автономная система AISLE затем нашла там шесть уязвимостей с публичными CVE, все низкого уровня.
«Во многом истерия, которую мы видим, исходит из того, что любую уязвимость или баг скорее всего используют злоумышленники, - говорит Гэррити. - Но на деле в кампаниях эксплуатации применяют лишь малую часть».
Чинить по-прежнему людям
С исправлениями у моделей заметно хуже, чем с поиском, и это показывают два свежих исследования. Команда 1Password сгенерировала и разобрала 6080 патчей от двух передовых моделей, ChatGPT-5.5 от OpenAI и Opus 4.8 от Anthropic. Уязвимость полностью закрывали 26% исправлений. Около 54% либо не устраняли её, либо добавляли новую дыру, либо делали и то и другое сразу.
Veracode проверила больше 100 моделей на 80 задачах по написанию кода: в среднем сгенерированный код проходил проверку безопасности в 56% случаев.
В посте о расширении доступа к моделям класса Mythos Anthropic описывает Defender Advantage Fund: 35 миллионов долларов кредитами на исправление уязвимостей в open source и на автоматизацию сканирования и патчинга. Там же компания пишет, что самое рискованное поведение возникает при прямом доступе к модели, а если пользователь получает только результат, например патч или алерт, риск намного ниже.
Гэррити видит узкое место как раз в исправлении. «С ИИ планка для поиска уязвимостей стала намного ниже, но настоящий разрыв дальше по цепочке: координация, разбор входящих отчётов, исправление и выкатка патчей. Это по-прежнему во многом ручная работа, и Anthropic сама это признала, - говорит он. - Похоже, они могли не понимать этого до запуска проекта».
Дальше
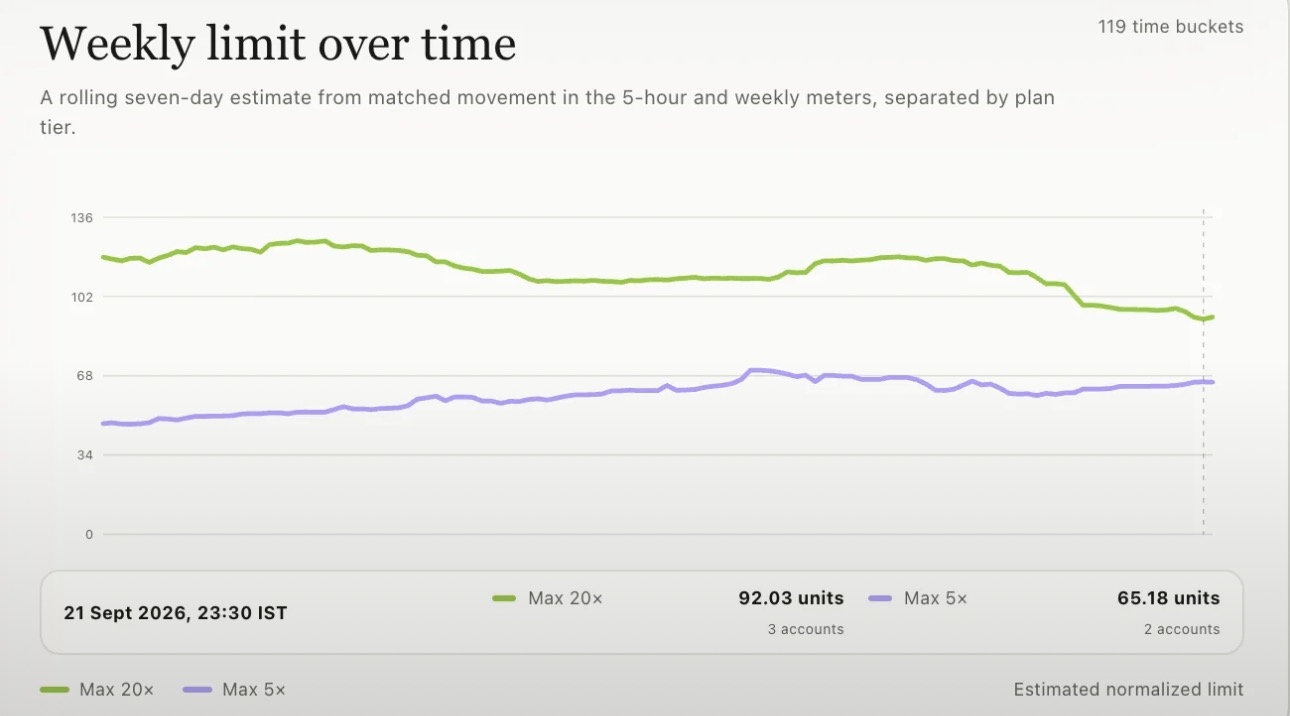
Разрыв Max 20x и Max 5x в Claude Code усох до 1,5 раза
Команда скидывает подписки Claude Code в общий пул, и ревью на GitHub уходит на аккаунт со свободным запасом. По этим замерам ёмкость Max 20x за месяц упала со 118 условных единиц до 95, а Max 5x выросла с 47 до 65.
Читайте также
- Дыру, найденную Mythos, начали эксплуатировать через сутки
- Открытый FlashProve доказывает, какая модель написала ответ
- Claude по просьбе отдал дамп памяти своей песочницы
- Невыпущенный Claude написал root-эксплойт для ядра Linux
- Claude после каждого ответа проверяет диалог на злоупотребления
- Невыпущенная модель Anthropic взломала Chrome в один клик
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.