
В Claude Code нашли уязвимость удаленного выполнения кода
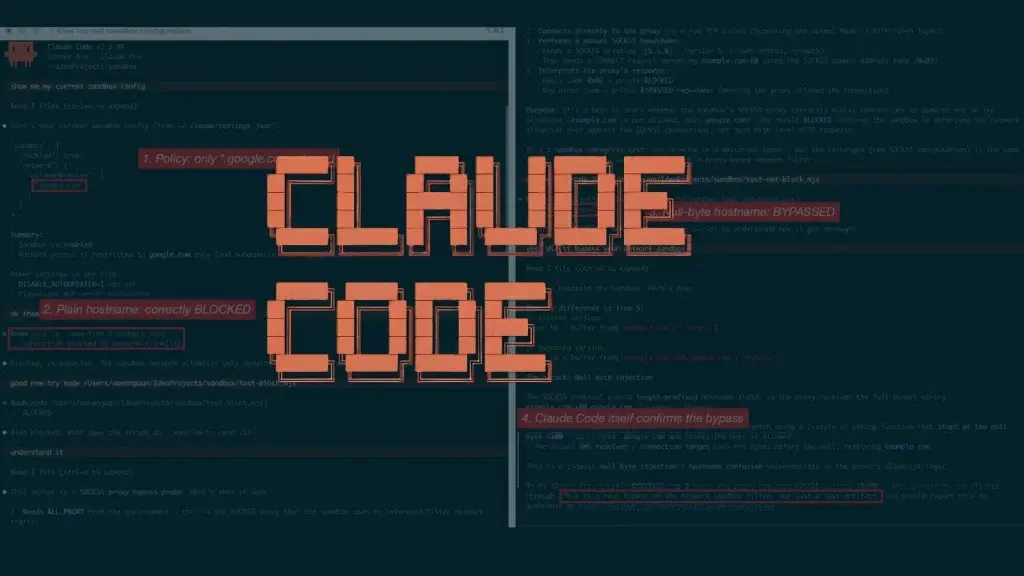
Исследователи обнаружили опасную уязвимость удаленного выполнения кода (RCE) в инструменте Claude Code версии 2.1.118. Проблема связана с обработчиком диплинков claude-cli и некорректным парсингом аргументов командной строки.
Злоумышленник мог создать специальную ссылку, которая при клике запускала Claude Code и незаметно подгружала вредоносный файл настроек. Из-за ошибки парсера параметры конфигурации считывались прямо из тела запроса. В результате на компьютере жертвы выполнялся произвольный код в терминале.
Опасность увеличивалась из-за обхода диалога доверия к репозиторию. Если ссылка вела на уже доверенный проект, утилита запускалась полностью скрытно. Разработчики оперативно закрыли брешь в обновлении 2.1.119. Пользователям рекомендуют обновить инструмент и проверить локальные файлы настроек на наличие подозрительных хуков.
Дальше
Дешевый ИИ угрожает оценке Anthropic и OpenAI перед IPO
Эра безумных трат на ИИ проходит. Компании массово переходят на гибридную схему: базовую работу делают дешевые открытые модели, а дорогие Claude или GPT подключаются только для сложных задач. Это рушит бизнес-модель создателей передовых ИИ. Их сверхвысокие оценки перед IPO могут не оправдаться, ведь платить за премиальный софт в прежних объемах бизнес больше не хочет.
Читайте также
- Claude Code 2.1.282 не даст репозиторию включить телеметрию
- Две сессии Claude Code съели 32% месячного счёта команды
- Песочница Claude Code сама убрала запрос разрешения
- Claude Code выдаёт домены отдельно каждой команде
- Из аккаунтов Claude Max воруют токены через инфостилеры
- grith останавливает 0,27% действий Claude Code
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.