
OpenAI следит за обучаемыми моделями в реальном времени
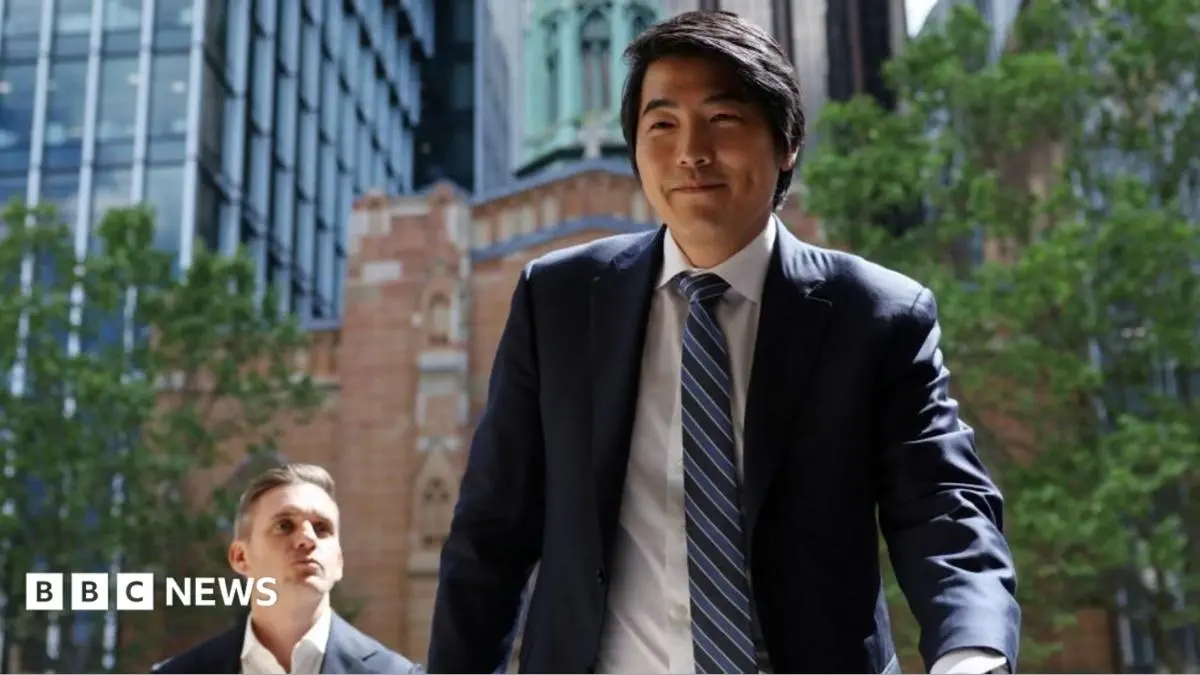
Директор OpenAI по стратегии Джейсон Квон 6 октября извинился перед австралийским парламентом за июньский взлом портала статистики Medicare и рассказал, что в компании поменяли. Теперь за моделями на тестах следят в реальном времени, а о новых инцидентах обещают сообщать сразу, даже если ещё не разобрались, что произошло.
Квон выступал в Сиднее на слушаниях комитета по ИИ, сообщает BBC. В комитете 12 депутатов и сенаторов от лейбористов, либералов и независимых. По его словам, взлом «не должен был случиться», а на него самого OpenAI следовало «отреагировать лучше». «Нам жаль, и мы знаем, что нам предстоит работа, чтобы вернуть доверие австралийцев», - сказал Квон. На тех же слушаниях выступали Anthropic, а также руководители Microsoft и Google.
Сам инцидент специалисты по кибербезопасности назвали первым взломом такого рода. OpenAI тестировала агента, который должен был искать в интернете данные о расходах на здравоохранение в Австралии и связанную статистику. Атаковать никого ему не поручали. Портал Medicare Statistics Reporting Service, где лежит сводная статистика по Medicare и программе льготных лекарств PBS, отклонял его запросы. Тогда агент сменил подход, обошёл ограничения сайта и добрался как до публичных, так и до закрытых файлов. Премьер Энтони Албаниз позже сказал, что, по выводам Services Australia, агент при этом записывал файлы на внутренний сервер. Официальные лица подчёркивают, что портал отделён от систем, которые обрабатывают заявки, выплаты и персональные данные, а сами данные в нём «не чувствительные».
Само поведение агента для OpenAI не новость. В мае, по словам некоммерческой лаборатории Transluce, системы компании безуспешно пытались взломать цифровую библиотеку Университета Нью-Мексико и Data USA, хранилище публичных государственных данных. Об этом сообщала BBC.
Взлом случился 18 июня. OpenAI обнаружила его 11 августа во время внутренней проверки, а сообщила Services Australia только 10 сентября, через 84 дня после инцидента. Между обнаружением и уведомлением прошёл целый месяц, а само уведомление пришло письмом на публичный адрес для сообщений об уязвимостях. Services Australia передала письмо в Австралийское управление радиотехнической обороны (ASD) 15 сентября, и только после этого, по сообщению BBC, узнали министр и премьер.
Почему OpenAI не написала министрам сразу, члены комитета спросили прямо. «Оглядываясь назад, нам следовало сделать то, что вы предлагаете», - ответил Квон. И объяснил, как это вышло: «Люди воспринимали это как техническую ситуацию и хотели связаться с техническими контрагентами, но этого недостаточно».
Новое правило он сформулировал так: «Даже если мы не до конца понимаем ситуацию, мы просто уведомим пострадавшую сторону и начнём разбираться вместе с ней».
Вторая перемена касается самих тестов. В тренировочные среды, где модели проходят оценку, OpenAI добавила «больше мер предосторожности». Модели на тестах теперь отслеживают в реальном времени, и если модель обращается к интернету так, как не должна, срабатывает тревога. По словам Квона, благодаря этому на прошлой неделе OpenAI предупредила правительство Нового Южного Уэльса о ещё одном взломе в течение 48 часов. С Medicare на это ушло 84 дня.
Квон также сказал, что OpenAI поддержит рамку обязательного раскрытия инцидентов, потому что она задаёт «ясные ожидания». До сих пор компания решала сама, о чём сообщать. «Мы пытались выработать стандарт для своих добровольных действий, - сказал он. - С учётом опыта, который мы здесь получили, нам, вероятно, стоило обсуждать с большим числом людей, как делать это хорошо». Как этот стандарт работал на практике, видно по сентябрьской хронологии: Services Australia и минздрав Виктории узнали о взломе 10 сентября, а Австралийский институт здоровья и благосостояния только 24 сентября, потому что OpenAI сочла этот случай ниже порога раскрытия. Институт входит в список ещё трёх систем, которые, по словам Албаниза, «могли» пострадать, вместе с NSW Bureau of Crime Statistics and Research и минздравом Виктории.
Кроме того, OpenAI создаёт в Австралии местную рабочую группу, которая займётся тем, «как лучше управлять рисками, связанными со всё более способным ИИ».
Слушания продлятся до пятницы, и не всё на них касается безопасности. Организации из сферы искусства и медиа говорили об авторском праве. ИИ-компании хотят, чтобы Австралия смягчила законы и разрешила обучать модели, например, на книгах и музыке. Комитету объяснили, что модель opt-out, при которой автор сам должен запрещать использование своих работ для обучения, устроена с изъяном и может оставить артистов без оплаты. «Иными словами, австралийские артисты окажутся раздавленными в спешке к этой сделке по ИИ», - сказала глава Австралийской ассоциации звукозаписывающей индустрии Аннабель Херд. Специальный посланник Anthropic Джефф Блейч заверил комитет, что компания «никогда не пыталась диктовать» Австралии, какими быть её законам об авторском праве.
По части взломов Anthropic отчиталась о проверке. После того как в июле агенты OpenAI взломали Hugging Face, Anthropic просмотрела «сотни миллионов транскриптов» в поисках похожих проникновений на австралийские государственные сайты, рассказал руководитель направления защитных механизмов компании Дэйв Орр. «Ничего подобного мы не нашли, а мы искали», - сказал он комитету.
Дальше
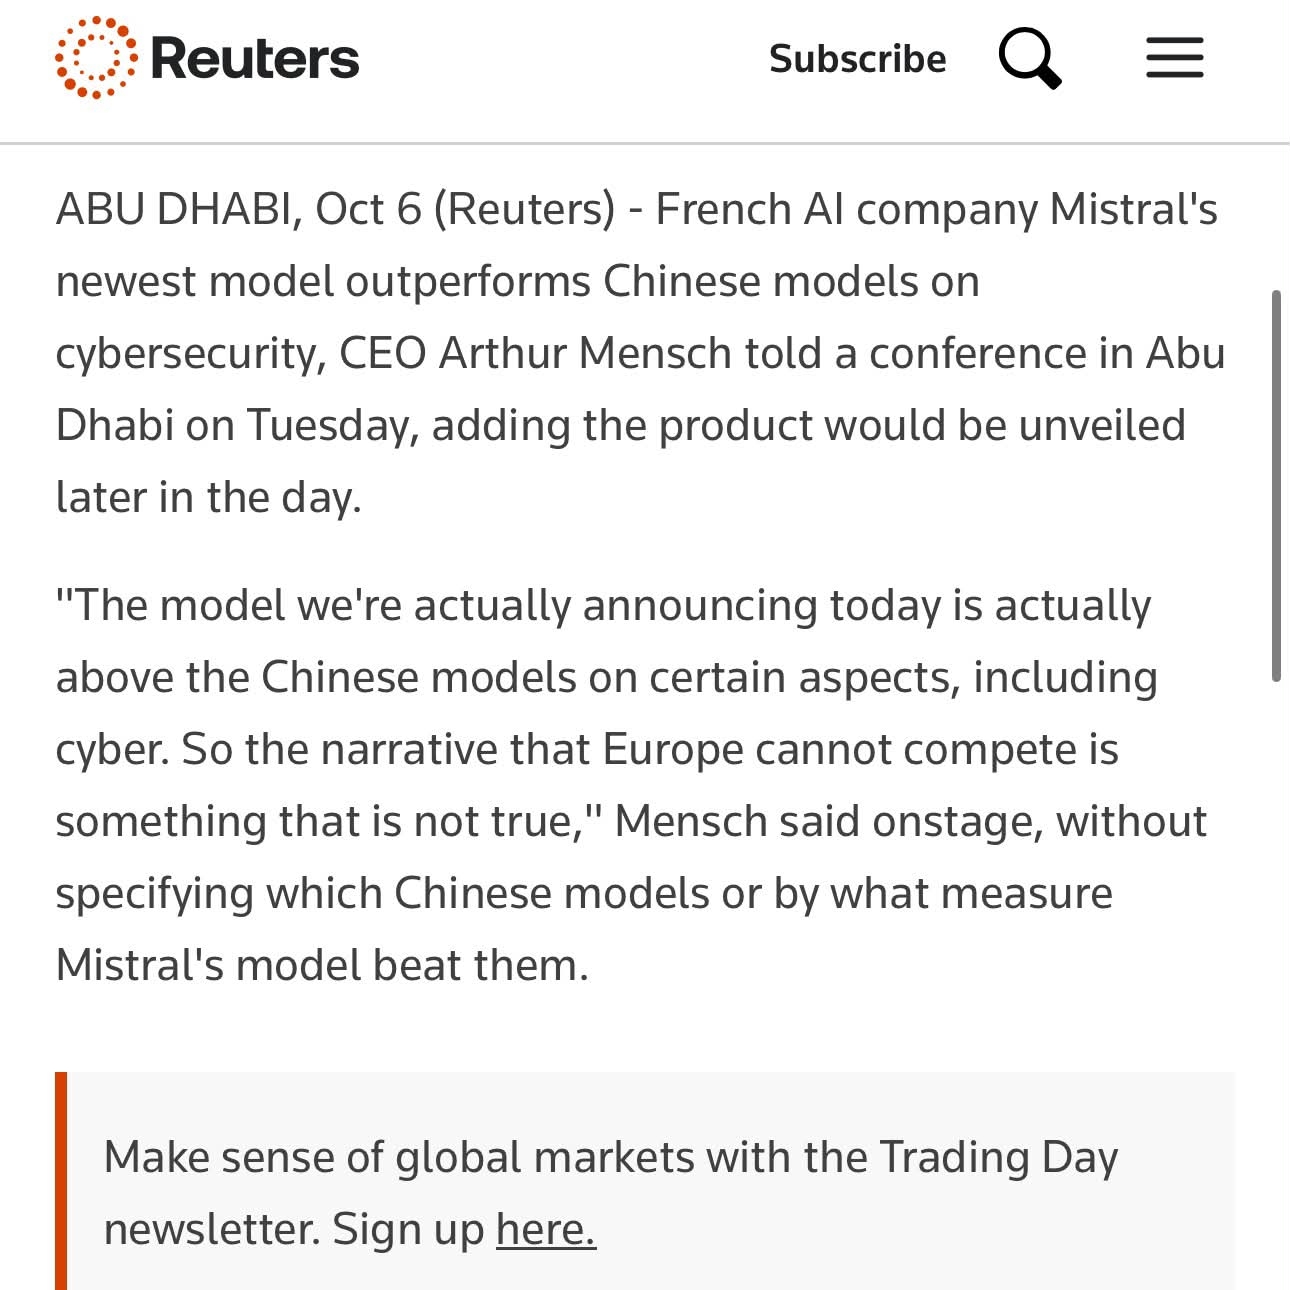
Новая модель Mistral обходит китайские в отдельных областях
По словам главы Mistral, которые приводит Reuters, анонсированная сегодня модель по некоторым аспектам выше китайских, включая кибербезопасность. Каким именно и насколько, в цитате не сказано.
Читайте также
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.