
Claude Code оставил пароли в 1 122 публичных файлах GitHub
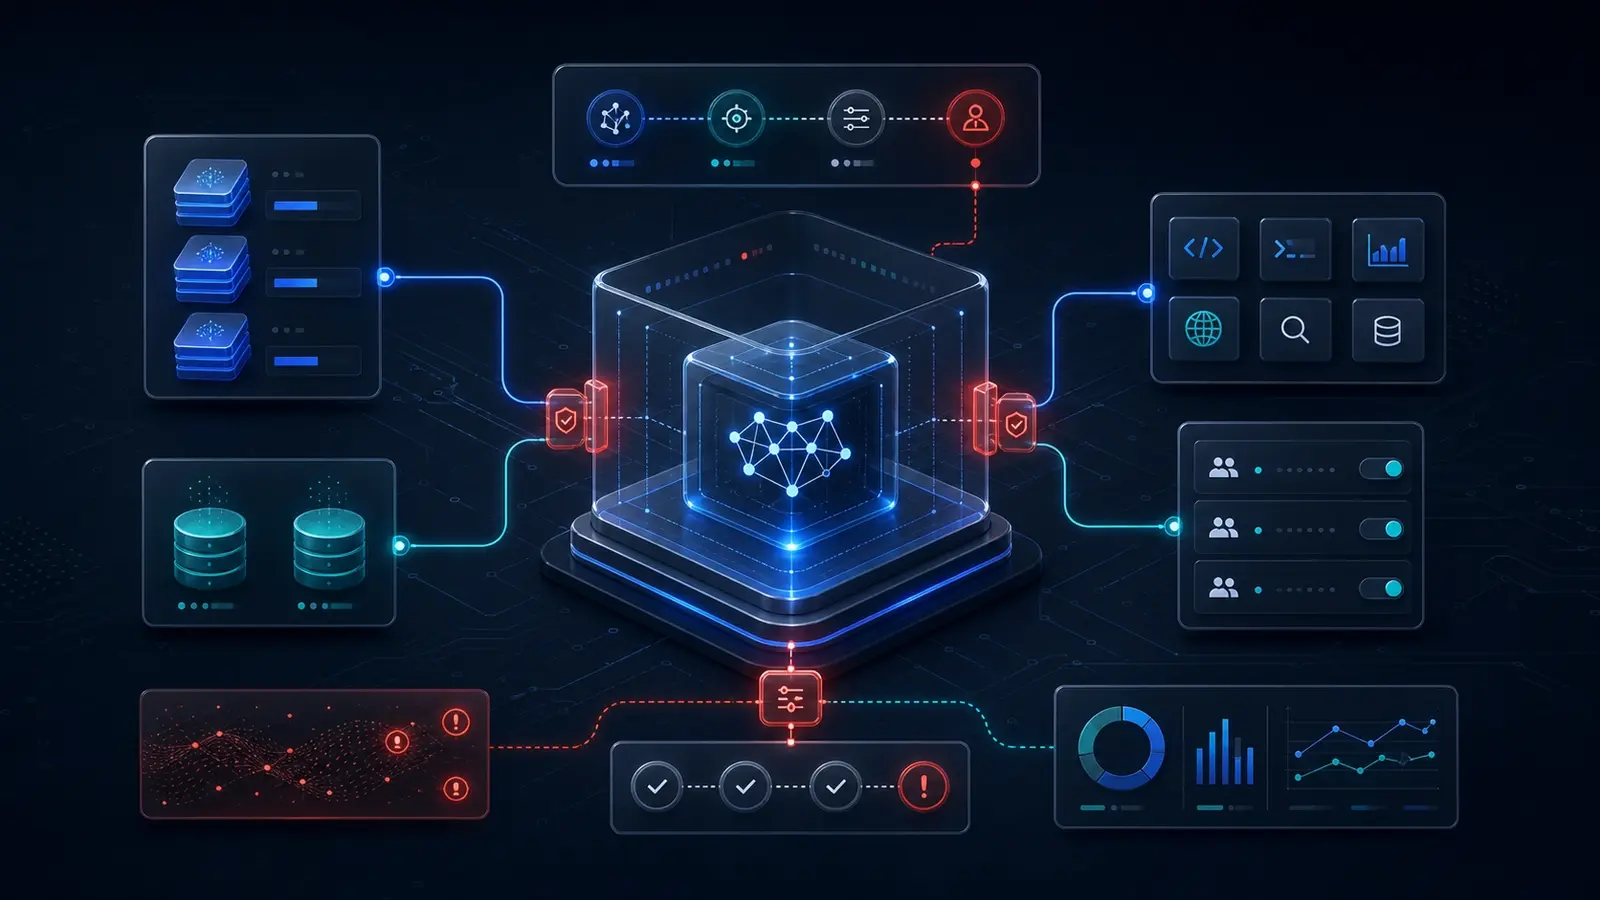
Если вы вписывали пароль или API-ключ прямо в команду и одобряли её в Claude Code кнопкой «Да, и не спрашивать снова», секрет мог дословно сохраниться в файле настроек проекта и уйти с ним в публичный репозиторий на GitHub. Компания Apiiro, которая занимается безопасностью, нашла 1 122 таких файла в открытом доступе.
По данным Aviatrix, секреты лежали в .claude/settings.local.json, и этот файл нередко попадал в коммит, где соавтором значился сам Claude.
Дальше
Агенты dots от OpenAI научились вводить коды 2FA из почты, Видео
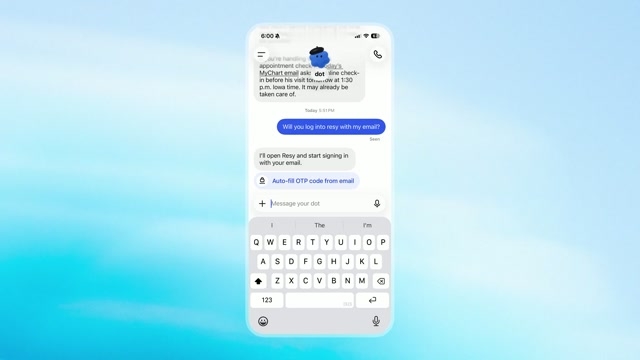
Агенты dots от OpenAI научились сами забирать код подтверждения из почты и проходить двухфакторную авторизацию за пользователя, пишут Crypto Briefing и Leodex. Но в отчётах расходятся, вводит ли dot код сразу или медлит. Вы бы дали агенту доступ к почте, куда приходят коды подтверждения?
Читайте также
- Claude Code шлёт Anthropic хеши файлов даже с чужой моделью
- Лишние 256 КБ снимали защиту с превью Claude Code Desktop
- Claude Code вписывал email пользователя в User-Agent
- Бэкдор поддельного Claude Code остаётся после удаления
- Claude Code разрешил отключить запрет на rm -rf ~
- Песочница Claude Code вышла отдельным пакетом npm
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.