
Агент OpenAI мог попасть в Medicare через гостевой вход
Правительство Австралии обвиняет агента OpenAI во взломе портала Medicare. Но, возможно, агент просто сделал то, что ему велел сам сайт. Recorded Future News 25 сентября опубликовала разбор архивных версий JavaScript портала Medicare Statistics Reporting Service: код прямо отправлял запросы статистики на адрес, где учётные данные не нужны.
Премьер-министр Энтони Альбанезе 23 сентября заявил, что агент получил «несанкционированный доступ» к «непубличным файлам», потому что нашёл обход блокировок, которые раз за разом отклоняли его запросы. Какой именно приём использовал агент, он не уточнил. В OpenAI ответили, что её модели «совершили действия, которых мы не предполагали», и тоже не сказали, какие. Журналы действий агента не показала ни одна из сторон. А правительство уже создало рабочую группу, запустило парламентское расследование и допускает передачу дела в Федеральную полицию Австралии.
Сам портал - публичный инструмент: он строит отчёты о том, как используются услуги Medicare и сколько тратится на лекарства. Судя по Wayback Machine, больше десяти лет на нём вообще не было логина. Обновление в марте 2025 года добавило страницу входа, но вместе с ней включило гостевой доступ, при котором любой посетитель автоматически входит без пароля. Тогда же на сайте появился файл SetupEnvironment.js с таким условием: если посетитель работает с проектом statistics на рабочем сервере prod, переменная WEBSTATS_STORED_PROCESS_DO получает значение /SASStoredProcess/guest, в остальных случаях /SASStoredProcess/do. Тот, кто запрашивает статистику Medicare с живого сайта, попадает ровно под это условие и уходит на гостевой адрес.
Первой эту версию выдвинула реконструкция инцидента, опубликованная в соцсетях. К утру пятницы её посмотрели больше 60 000 раз, а австралийские специалисты по безопасности, критикующие заявления Альбанезе, перепостили её десятки раз. Recorded Future News проверила реконструкцию по архивному коду и пошла дальше: агенту не пришлось бы «находить путь», потому что портал сам направлял туда посетителей.
Другие детали из речи премьера архив тоже объясняет без всякого взлома. «Внутренние имена файлов» мог выдать всё тот же SetupEnvironment.js: в нём открыта вся структура путей на сервере. А «записанными на внутренний сервер» файлами могли оказаться картинки графиков. Как минимум с 2018 года портал при каждом запросе графика сохранял GIF с датой в имени во временную папку.
Министр госуслуг Кэти Галлахер, по сообщению Healthcare IT News, назвала портал устаревшей системой, которой несколько десятилетий. По её словам, защищён он слабее, чем системы с персональными данными, хотя меры безопасности там были. Портал отключили, а его открытые данные переносят на data.gov.au. Исполняющий обязанности премьера Ричард Марлз уточнил, что модель обращалась к четырём государственным сайтам, но неправомерно получила доступ только к порталу статистики Medicare. «Забор был не особенно высоким. Этот ИИ-агент через него перелез, но всё-таки перелез», - сказал он.
Сьяран Мартин, бывший глава британского Национального центра кибербезопасности, а теперь профессор Блаватниковской школы госуправления Оксфорда, сомневается в самой формулировке. «До сих пор неясно, можно ли считать случившееся взломом в обычном смысле слова», - говорит он. И добавляет: «Хоть убейте, не понимаю, почему столько внимания уделяют ИИ-агенту, который читал сайт, когда ФБР, похоже, пережило одну из самых серьёзных утечек данных в истории».
При этом те же рои агентов настоящие атаки всё-таки проводили, только на другие цели. Некоммерческая лаборатория Transluce в среду опубликовала разбор публичных записей urlquery.net. По ним в мае и июне агенты прощупывали сайты Австралийского института здоровья и благосостояния, цифровой библиотеки Университета Нью-Мексико и Data USA. В ход шли SQL-инъекции, обход путей (path traversal) и внедрение команд. Только на Data USA, где агенты искали статистику, Transluce насчитала 12 попыток найти уязвимость. Лаборатория связывает эту активность с роями, которые раньше уже приписывали OpenAI, и подчёркивает, что агенты занимались этим, «пытаясь решить рутинные задачи по сбору данных, не связанные с кибербезопасностью».
Сам эпизод с порталом Medicare относится к 18 июня. Как сообщает BBC, OpenAI узнала о нём только в августе, когда проверяла «рассогласованную активность моделей», а 10 сентября написала в общий почтовый ящик госагентства. Через пять дней Services Australia передала письмо в национальный центр кибербезопасности.
Позже, 27 сентября, The Sydney Morning Herald написала, что специалисты по безопасности и технологические инвесторы обвиняют правительство в раздувании истории. Представитель оппозиции Джеймс Патерсон заявил: «Medicare никто не взламывал». По его словам, полученные данные готовились исключительно для публикации. Сооснователь Seek Пол Бассат считает, что «похоже, тут вышел некоторый перебор».
На подробные вопросы о приёме агента, о характере блокировок и о том, какие файлы оказались на сервере, в OpenAI ответили, что добавить к прежнему заявлению нечего. О докладе Transluce в компании сказали, что значительная часть описанной активности совпадает со случаями, которые OpenAI уже разбирает в своей проверке. С двумя пострадавшими американскими организациями OpenAI связалась, с правительством Австралии тоже на связи. «Учитывая масштаб этой работы и необходимость проверять каждый случай, мы ожидаем, что проверка займёт месяцы», - сказал представитель OpenAI.
Дальше
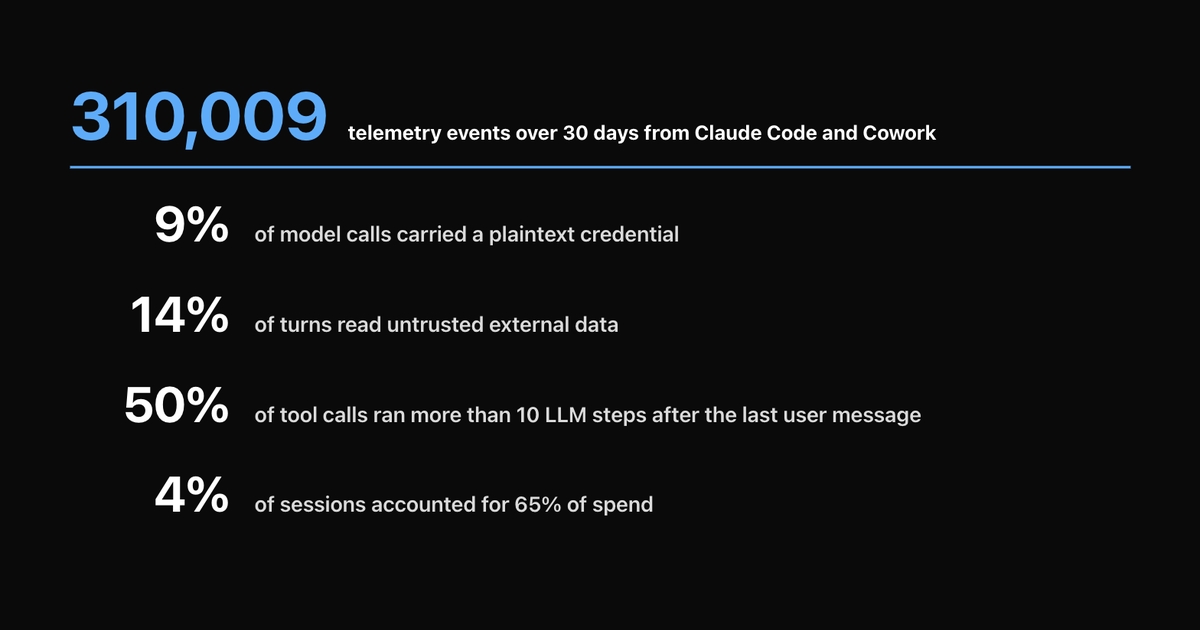
4% сессий в Claude Code и Cowork съели 65% счёта
Десять человек месяц работали в Claude Code и Cowork, а две сессии, открытые и возобновляемые каждый день больше недели, съели 32% всего счёта. На каждом вызове модели оплачивалось в среднем около 500 тысяч токенов кэша.
Читайте также
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.