
Шесть CVE в curl после нулевого результата Mythos и Codex
Основатель curl Дэниел Стенберг 25 августа опубликовал короткий счёт: «Mythos: 0, Aisle: 29». Накануне он писал, что ИИ-системы Anthropic и OpenAI больше ничего в curl не находят. Через несколько дней шесть из 29 отчётов AISLE получили публичные CVE, рассказывает сама компания в блоге Aisle.
Аргумент AISLE держится на порядке событий. 24 августа Стенберг написал, что к следующему релизу ожидаются всего три CVE, и после прогона curl через передовые ИИ-системы для кибербезопасности добавил: «Mythos говорит, что больше ничего найти не может. ... Codex security показывает пустой список». Речь о модели, которую Anthropic незадолго до этого открыла клиентам Claude Enterprise через сканер Claude Security. AISLE запустила свою автономную систему уже после поста Стенберга. Поэтому базовый результат, с которым идёт сравнение, был опубликован с отметкой времени раньше, чем появился её собственный, подчёркивают в компании.
Все шесть уязвимостей исправлены в вышедшем curl 8.22.0, репортёром в них официально указан Станислав Форт из AISLE:
- CVE-2026-80229: use-after-free в провайдере OpenSSL;
- CVE-2026-80230: обход pinning (привязки к конкретному ключу сервера) в OpenSSL;
- CVE-2026-80231: повторное использование соединения при работе с системным хранилищем CA;
- CVE-2026-80255: обход атрибута secure у cookie через символ табуляции;
- CVE-2026-82208: попадание в кеш CA у wolfSSL перекрывает callback;
- CVE-2026-82209: cookie, привязанная к домену публичного суффикса.
Три отчёта ушли 24 августа, два 26-го, один 27-го. К 28 августа число ожидающих CVE в curl выросло с трёх до десяти. Шесть из них дала AISLE, ещё одна пришла из другого источника. Свой счёт «0:29» Стенберг выложил, когда разбор ещё не закончился, и из 29 отчётов публичные CVE за несколько дней получили шесть.
Серьёзность у всех шести низкая (Low). AISLE объясняет это зрелостью curl: оставшиеся уязвимости прячутся в узких конфигурациях и тонких взаимодействиях, поэтому их практическое влияние ограничено. По списку это видно: четыре находки касаются TLS-бэкендов и проверки сертификатов, две связаны с обработкой cookie. Счёт «шесть к нулю» измеряет, насколько глубоко система прошла код, а не насколько опасно найденное.
Сама AISLE отделяет этот эксперимент от привычных оценок ИИ в безопасности. Компания проверяла текущий продакшен-код, обошлась без CTF и без бенчмарков с известными ответами, которые могли оказаться в обучающих данных модели. Реальна ли находка и тянет ли она на CVE, решали мейнтейнеры curl. CVE в AISLE называют несовершенным маркером, но сильной внешней проверкой: за каждой стоит ранее неизвестный дефект в продакшен-коде, который профильные эксперты воспроизвели, приняли и исправили для пользователей.
Для curl это не первый поток отчётов от ИИ. В июле 2025 года Стенберг писал, что ИИ-мусор составил около 20% всех обращений в проект за год, а настоящими уязвимостями к началу июля оказались около 5%. В команде безопасности curl семь человек, и каждый отчёт, по его словам, занимает трёх-четырёх из них, у каждого от 30 минут до трёх часов. В конце января 2026 года проект закрыл программу bug bounty. Стенберг объяснял, как сообщала The Register, что так хочет убрать стимул присылать «хлам и плохо проработанные отчёты, сгенерированные ИИ или нет».
Хорошие находки с ИИ проект при этом принимал и раньше. В сентябре 2025 года исследователь Джошуа Роджерс прислал большой список потенциальных проблем, собранный с помощью ИИ-инструментов, и из него вышло 50 реальных багов. Стенберг назвал их «действительно, по-настоящему отличными находками».
AISLE подаёт результат как очередное подтверждение своего тезиса System over Model: специализированные ИИ-системы могут конкурировать с системами передовых лабораторий в поиске уязвимостей нулевого дня и обходить их. Тот же движок, который, по словам компании, искал уязвимости в curl и Linux, она продаёт как разовый аудит кода AISLE Snapshot.
Грег Кроа-Хартман, многолетний сопровождающий стабильных релизов Linux, ответил на пост Стенберга: «Вижу то же самое и в Linux. Понятия не имею, что Aisle делает иначе, но вау...»
Дальше
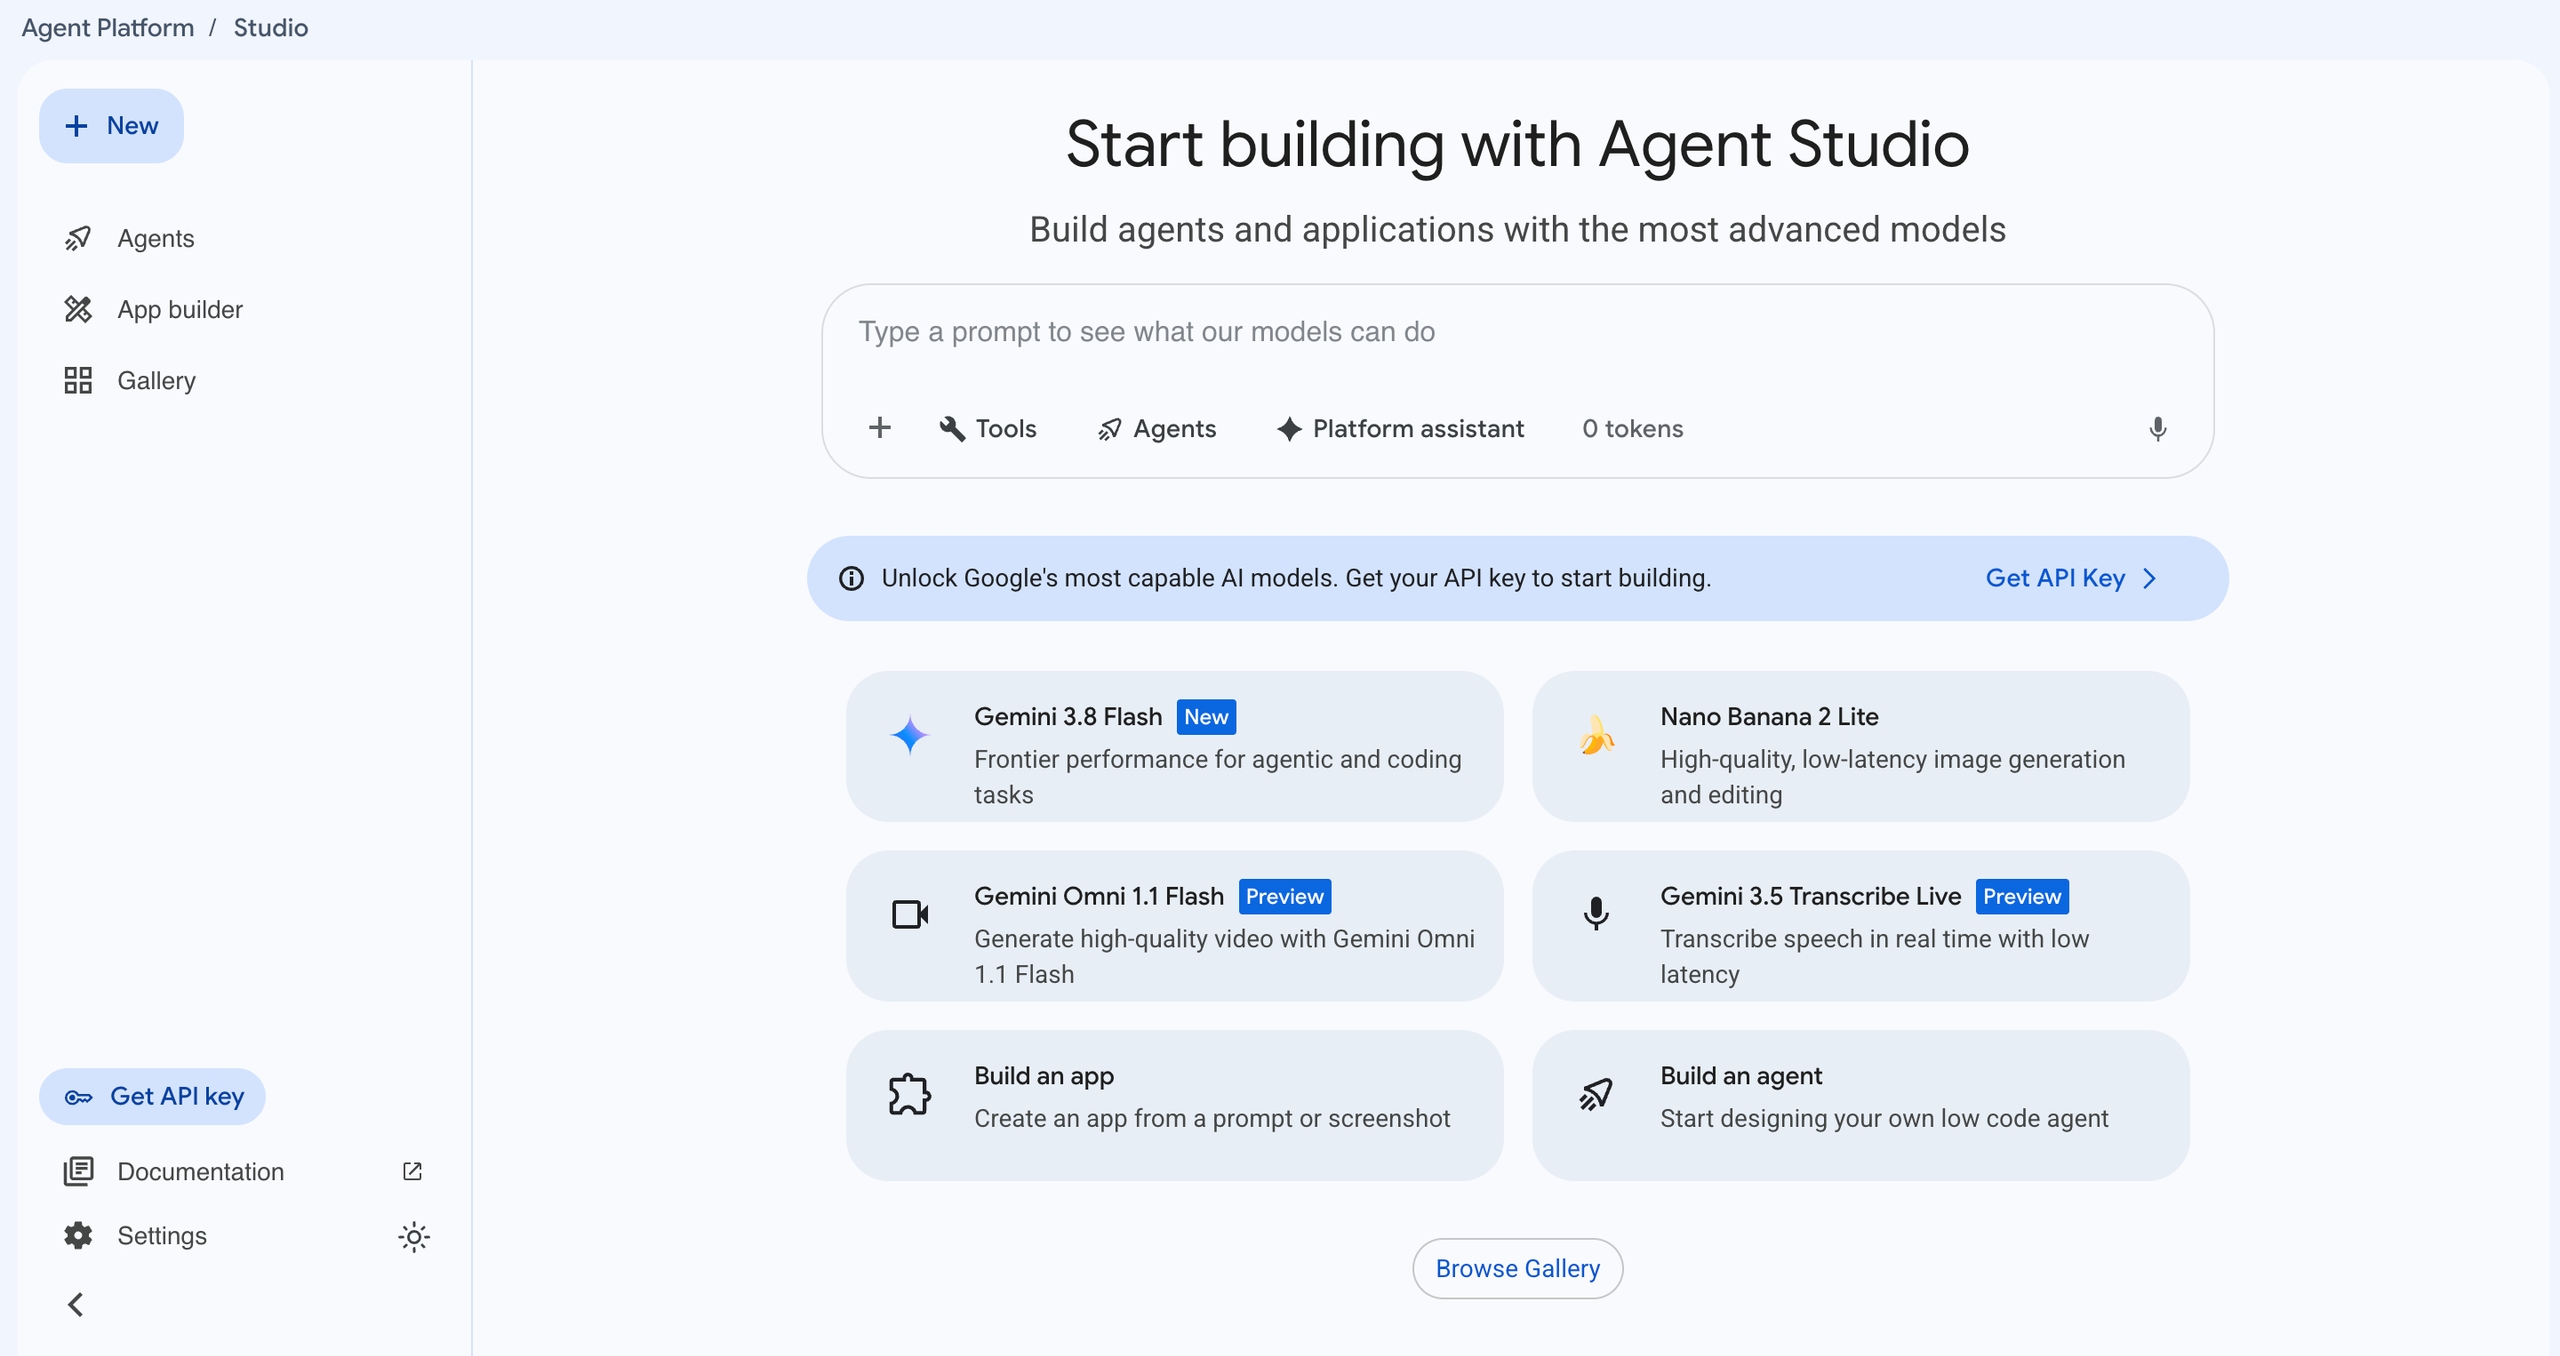
В Agent Studio на GCP открыли доступ к Gemini 3.8 Flash
Разработчики на Google Cloud уже могут взять Gemini 3.8 Flash в Agent Studio, судя по посту в соцсетях. Её предлагают для кода, обработки картинок с текстом и тестирования приложений.
Читайте также
- Из 225 CVE от Anthropic в атаках засветился один
- Сканер кода Claude Security переходит на Mythos 5
- Глава Irregular объяснил взломы ИИ-агентов ошибкой людей
- OpenAI следит за обучаемыми моделями в реальном времени
- Axios: OpenAI и Anthropic разбирают десятки тысяч выходок ИИ
- Исследователи с Claude добрались до кода OpenAI через форум
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.