
Claude Code сажает сотрудников Anthropic на Accept edits
По данным RuntimeWire, если сотрудник Anthropic запрашивает в Claude Code режим bypass permissions, где агент не спрашивает разрешений, сессия запускается в Accept edits. Издание нашло этот обработчик 18 октября, разобрав публично распространяемый JavaScript клиента.
Там же парсер ошибок API разводит два случая: отказ сессиям сотрудников с неодобренными настройками безопасности и устаревший клиент. Для каждого в коде есть свои сообщения, адресованные персоналу.
RuntimeWire сохранило байты файлов и их хеши SHA-256. Живых ответов API издание не видело и независимо воспроизвести находку не смогло.
Дальше
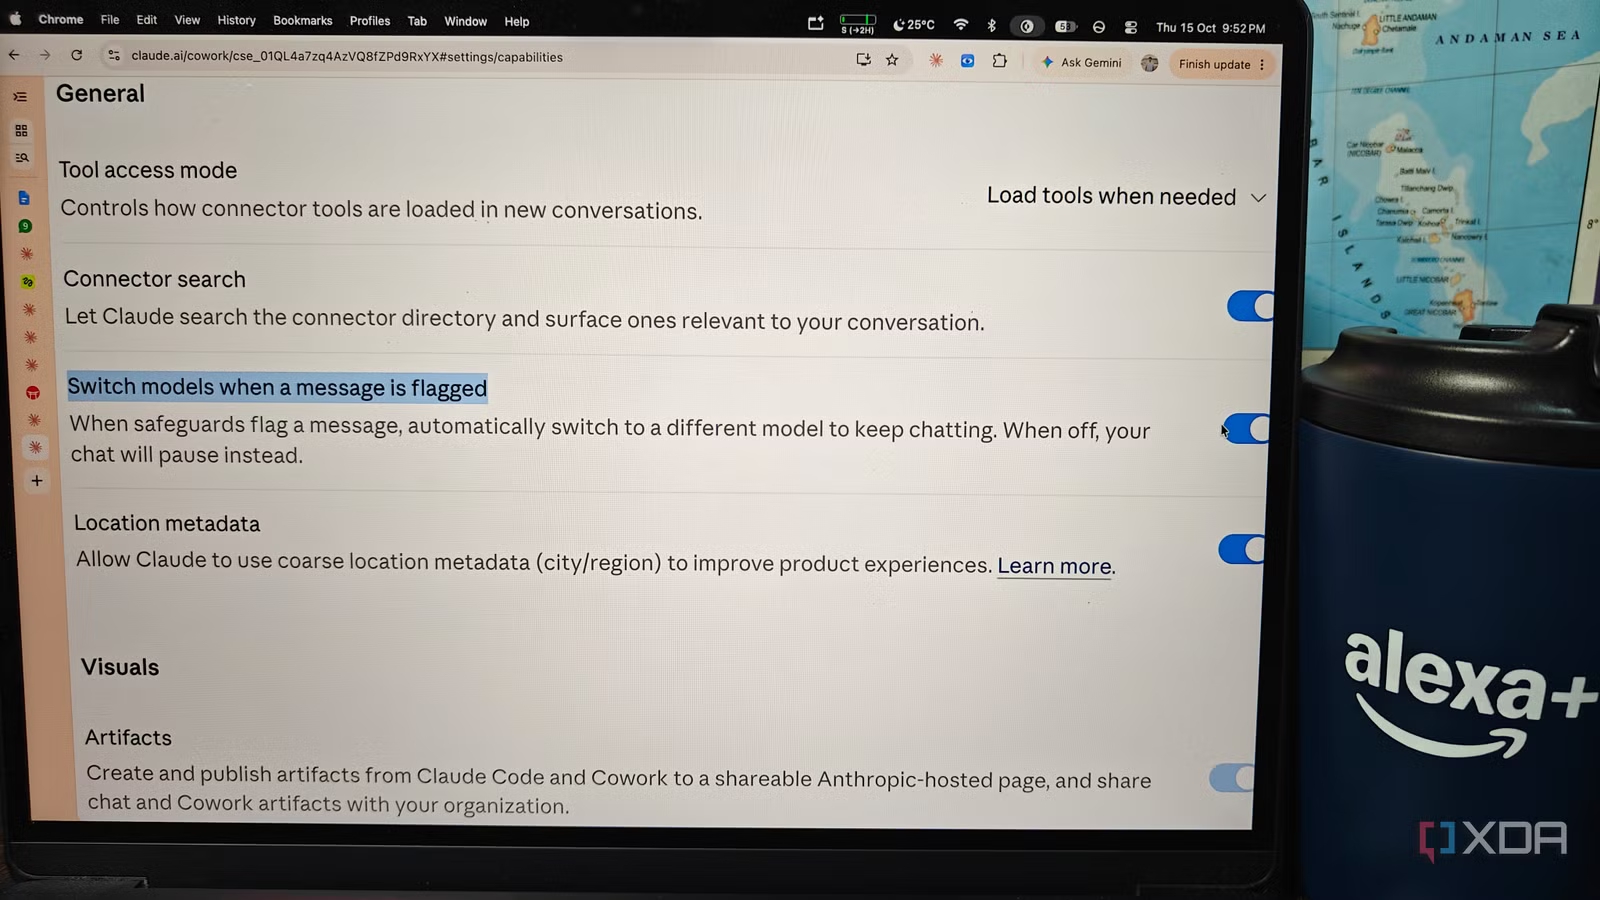
Opus 5.5 на киберзапросах до конца чата уходит на Opus 4.8
Запросы, которые Sonnet 5.5 сбросила на запасную Sonnet 5, в тесте Anthropic взламывали в 12,01% случаев, а саму Sonnet 5.5 в 4 из 5 901. По той же схеме Opus 5.5 откатывается на Opus 4.8 в claude.ai и Claude Code. Вы бы оставили откат на Opus 4.8 включённым или пусть запрос просто останавливается?
Читайте также
- Лишние 256 КБ снимали защиту с превью Claude Code Desktop
- Хакер попросил Claude Code вписать атаку на банки в резюме
- Песочница Claude Code сама глушила запрос на подтверждение
- Токены Claude уводят через угнанные сессии
- Токены MCP на Linux хранятся открытым текстом
- Обход авторежима Claude Code: баг открыт с 24 августа
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.